
Krótka odpowiedź
RODO w sklepie internetowym wymaga ustalenia celów i podstaw przetwarzania, przekazania informacji klientom, ochrony danych oraz obsługi ich praw. Zgoda nie jest uniwersalną podstawą wszystkich czynności.
Zacznij od mapy systemów i danych, następnie dopasuj dokumentację oraz ustawienia. Zasady i źródła sprawdzono 14 września 2026 r.
RODO w sklepie internetowym dotyczy codziennej obsługi danych: od formularza zamówienia po zamknięcie konta i reakcję na incydent. Poniżej znajdziesz mapę działań, którą można przełożyć na zadania właściciela, obsługi i wykonawcy technicznego. To punkt wyjścia do oceny konkretnego sklepu, jego integracji i obowiązków.
W tym poradniku
Zacznij od mapy danych w sklepie
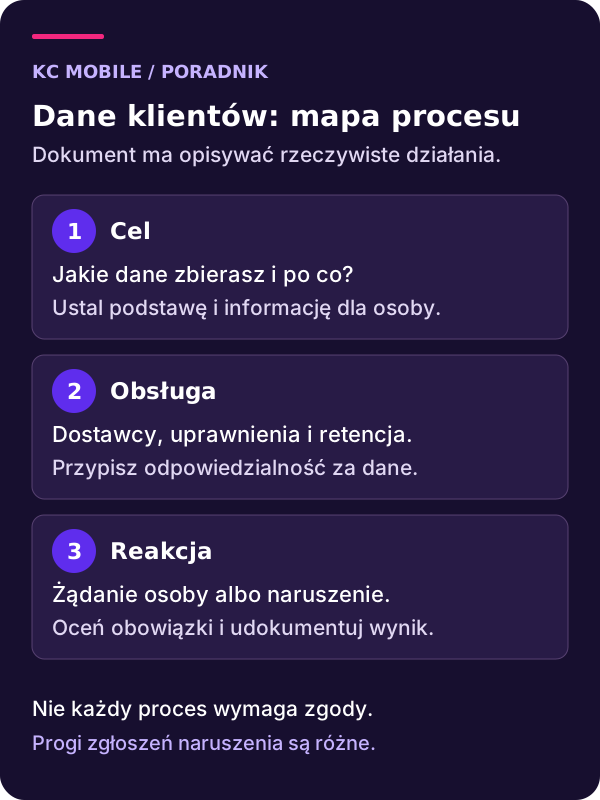
RODO w sklepie internetowym zaczyna się od ustalenia, jakie dane zbierasz i co się z nimi dzieje. Przejdź drogę kupującego: przeglądanie oferty, formularz kontaktowy, konto, zamówienie, płatność, dostawa i reklamacja. Zapisz również miejsca poza platformą sklepową, choćby skrzynkę obsługi, arkusz reklamacji czy eksport zamówień zapisany na komputerze.
Przy każdym procesie nazwij cel, zakres danych, odbiorców i osobę odpowiedzialną. Rozróżnij dane potrzebne do wysyłki paczki od informacji wykorzystywanych do analizy zachowania użytkownika. Pole dodane kiedyś do formularza nie musi być nadal potrzebne. Jeżeli nie potrafisz wyjaśnić, po co pytasz o konkretną informację, wróć do projektu formularza.
Pomocna jest prosta tabela robocza:
| Proces | Co trzeba ustalić przed uruchomieniem |
|---|---|
| Zamówienie | Dane niezbędne do wykonania konkretnej umowy |
| Newsletter | Podstawa przetwarzania i obsługa rezygnacji |
| Reklamacja | Dostęp pracowników, dokumenty i retencja |
| Analityka | Identyfikatory, odbiorcy i konfiguracja narzędzia |
Tę mapę dobrze przygotować już przy projektowaniu sklepu internetowego. Późniejsze dopasowywanie dokumentów do nieznanych integracji zwykle ujawnia kolejne zależności i wymaga ponownego przeglądu ustawień.
Opisz zmiany potrzebne w formularzach, zgodach lub procesie zamówienia. Jeśli masz treści przygotowane przez prawnika, wspomnij o nich. Ustalimy zakres technicznego wdrożenia w sklepie. Omów zmiany techniczne w sklepie
Podstawa przetwarzania to nie zawsze zgoda
Dane niezbędne do wykonania umowy sprzedaży mogą być przetwarzane na podstawie umowy. Obowiązek wynikający z przepisów, na przykład dotyczący dokumentacji podatkowej, wymaga wskazania właściwej podstawy prawnej. Zgoda jest odrębną podstawą i musi spełniać własne warunki. Takie rozróżnienie opisuje Europejska Rada Ochrony Danych.
Nie dodawaj obowiązkowego checkboxa zgody na wszystko, co dzieje się po zakupie. Najpierw rozdziel cele. Informacja o przetwarzaniu danych nie jest tym samym co zgoda marketingowa ani akceptacja regulaminu. Układ formularza powinien odzwierciedlać te różnice, a kupujący musi rozumieć, które działanie jest dobrowolne.
Przy zgodzie zaprojektuj rejestr jej treści i udzielenia oraz prostą drogę wycofania. Sprawdź, czy rezygnacja dociera do wszystkich używanych systemów. Usunięcie kontaktu z jednej listy może pozostawić go w kolejnej automatyzacji.
Marketing i technologie śledzące wymagają oceny również przepisów właściwych dla danego kanału. Sama konfiguracja narzędzia nie rozstrzyga legalności procesu. Przy analityce e-commerce GA4 ustal, co rzeczywiście wysyłasz, zanim opiszesz to w polityce prywatności.
Dokumenty publiczne i dokumentacja wewnętrzna
Klient potrzebuje jasnych informacji o administratorze, celach przetwarzania, właściwych podstawach, odbiorcach, okresach przechowywania oraz przysługujących mu prawach. Zadbaj o dostęp do informacji w miejscu zbierania danych, a nie wyłącznie o link schowany głęboko w serwisie. Treść ma odpowiadać działaniu sklepu i używanym usługom. Podstawowe zasady przejrzystości i odpowiedzialności administratora wyjaśnia przewodnik EROD.
Wewnętrzne instrukcje dostępu, oceny ryzyka czy dokumentację organizacyjną przechowuj w kontrolowanym miejscu. Nie traktuj ich jak materiałów przeznaczonych do publicznego pobrania. Dobrze, gdy pracownik potrafi znaleźć aktualną procedurę, a właściciel wie, kiedy i dlaczego ją zmieniono.
Mała liczba zatrudnionych nie oznacza automatycznego zwolnienia z rejestrowania czynności. UODO wskazuje między innymi znaczenie niesporadycznego przetwarzania. Regularna obsługa klientów wymaga więc przeanalizowania tego obowiązku, zamiast przyjęcia zwolnienia na podstawie rozmiaru firmy. Pomocą są wyjaśnienia i wzory rejestrów UODO.
Zakres prac dokumentacyjnych i technicznych można rozpisać osobno. Jeżeli potrzebujesz takiego podziału do budżetu, przeczytaj od czego zależy koszt przygotowania RODO w sklepie.
Dostawcy, pracownicy i techniczny dostęp do danych
Spisz hosting, pocztę, system magazynowy, płatności, narzędzia marketingowe i firmy wspierające sklep. Dla każdego dostawcy ustal rzeczywistą rolę oraz zakres dostępu. Nie zakładaj, że wszyscy są podmiotami przetwarzającymi na identycznych zasadach. Dokumentację współpracy powinno się dopasować do usługi i jej warunków, w tym ewentualnego przekazywania danych poza EOG.
Operacyjnie zacznij od indywidualnych kont i uprawnień odpowiadających obowiązkom. Osoba przygotowująca zdjęcia produktów nie potrzebuje automatycznie eksportu całej bazy klientów. Zakończenie współpracy powinno uruchamiać odebranie dostępu również do kopii roboczych, skrzynek i narzędzi zewnętrznych.
Przed przekazaniem sklepu do utrzymania ustal:
- kto zatwierdza nową integrację;
- kto może eksportować zamówienia;
- gdzie trafiają kopie zapasowe;
- jak zgłasza się podejrzane zdarzenia;
- kto kontaktuje się z dostawcą podczas awarii.
Dane produkcyjne nie powinny trafiać bez namysłu do środowiska testowego. Przygotuj testy na danych przykładowych albo odpowiednio ograniczonych. Zabezpieczenia dobieraj do ryzyka i rzeczywistej architektury; zakup jednej wtyczki nie zastępuje tej pracy. Po zmianie osoby odpowiedzialnej sprawdź także odzyskiwanie dostępu, żeby sklep nie zależał od prywatnego konta byłego współpracownika.
Retencja: ustal, co i kiedy znika
Nie ustawiaj jednego okresu przechowywania dla wszystkich danych. Historia transakcji, dokumentacja księgowa, nieaktywne konto, zapytanie bez zakupu i lista marketingowa służą innym celom. Dla każdej kategorii określ uzasadnienie, początek liczenia okresu oraz sposób usunięcia lub anonimizacji. Zasada ograniczenia przechowywania wymaga powiązania retencji z celem, co opisuje EROD w podstawach ochrony danych.
Arkusz retencji powinien prowadzić do konkretnego ustawienia lub zadania. Sam zapis w dokumencie nie usunie starego eksportu z folderu pracownika. Sprawdź platformę, integracje, kopie robocze i procedury odtwarzania backupu. Ustal, jak unikniesz ponownego uruchomienia komunikacji do osoby, której zgoda została wycofana.
Przy subskrypcjach WooCommerce rozróżnij aktywną usługę, zakończoną umowę i późniejsze przechowywanie dokumentów. Zamknięcie konta nie musi oznaczać natychmiastowego usunięcia każdego zapisu transakcji.
Dobrym sprawdzianem jest przejście jednego przykładowego rekordu przez wszystkie systemy. Właściciel powinien otrzymać zrozumiałą odpowiedź: które dane pozostają, z jakiego powodu, kto ma do nich dostęp i kiedy nastąpi kolejny etap porządkowania. Konkretne terminy wynikające z innych przepisów potwierdź dla własnej działalności.
Jak obsługiwać żądania klientów
Wyznacz kanał przyjmowania żądań i osobę pilnującą terminów. Pracownik powinien odróżniać prośbę o zmianę adresu dostawy od żądania realizacji prawa dostępu lub usunięcia danych. Zapisuj datę otrzymania, zakres sprawy, wykonane czynności i odpowiedź. Dzięki temu obsługa nie zależy od tego, kto akurat otworzył wiadomość.
Podstawowy termin odpowiedzi wynosi miesiąc, a działanie powinno nastąpić bez zbędnej zwłoki. Nie zamieniaj miesiąca automatycznie na trzydzieści dni. UODO przypomina także o odpowiedniej weryfikacji tożsamości i bezpiecznym udostępnianiu informacji w wyjaśnieniach dotyczących obsługi żądań.
Nie wysyłaj historii zakupów tylko dlatego, że wiadomość zawiera imię i nazwisko. Jednocześnie weryfikacja nie powinna oznaczać zbierania nadmiarowych danych bez uzasadnienia. Dobierz ją do okoliczności i wątpliwości dotyczących osoby składającej wniosek.
Przed odpowiedzią sprawdź systemy wskazane w mapie danych. Jeśli części informacji nie można usunąć ze względu na właściwy obowiązek, wyjaśnij powód i dalsze postępowanie. Przekazuj klientowi decyzję zrozumiałym językiem; ogólne odesłanie do regulaminu nie wyjaśnia, co stało się z jego konkretnym żądaniem.
Naruszenie danych: reakcja i ocena ryzyka
Przy podejrzeniu naruszenia zabezpiecz dostępne informacje, ogranicz dalsze skutki i uruchom ustaloną procedurę. Zanotuj, kiedy stwierdzono naruszenie, jakie dane obejmuje i jakie osoby mogą być nim dotknięte. Ocena powinna uwzględniać skutki dla ludzi, a nie tylko czas niedostępności serwera.
Zgłoszenie organowi następuje bez zbędnej zwłoki, w miarę możliwości do 72 godzin od stwierdzenia naruszenia, chyba że jest mało prawdopodobne, by skutkowało ryzykiem naruszenia praw lub wolności osób. Ten próg i moment rozpoczęcia terminu wyjaśnia UODO. Nie każde zdarzenie techniczne oznacza taki sam obowiązek.
Zawiadomienie osób wiąże się z wysokim ryzykiem, z uwzględnieniem właściwych wyjątków. O odrębnej ocenie oraz obowiązkach administratora przy zdarzeniu u dostawcy przypomina komunikat UODO. Nie czekaj biernie na pełny raport techniczny, żeby rozpocząć ustalanie faktów i obowiązków.
Jeżeli chcesz uporządkować techniczną stronę ochrony danych, prześlij nam zakres sklepu i integracji. Możemy zaplanować poprawki i dalsze utrzymanie w małym pakiecie godzinowym. Zakres wsparcia i ewentualne SLA ustalamy indywidualnie; ocenę prawną dokumentów warto skoordynować z osobą odpowiedzialną za ochronę danych.
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy mały sklep internetowy musi zajmować się RODO?
Czy do realizacji zamówienia potrzebna jest zgoda?
Czy wszystkie dokumenty RODO trzeba publikować?
Ile czasu sklep ma na odpowiedź dotyczącą danych?
Czy każde naruszenie trzeba zgłosić klientom?
Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz – odpowiem osobiście w 24h.
Masz wymagania i potrzebujesz ich wdrożenia?
Opisz zmiany potrzebne w formularzach, zgodach lub procesie zamówienia. Jeśli masz treści przygotowane przez prawnika, wspomnij o nich. Ustalimy zakres technicznego wdrożenia w sklepie.