
 Baza wiedzy · E-commerce i WooCommerce · Poradnik

RODO w sklepie internetowym: dane, obowiązki i procedury
Krótka odpowiedź
RODO w sklepie internetowym wymaga ustalenia celów i podstaw przetwarzania, informacji dla klientów oraz zabezpieczeń danych. Zgoda jest jedną z podstaw, a nie obowiązkowym checkboxem przy każdej czynności związanej z zamówieniem.
Trzeba też ustalić role dostawców, retencję i obsługę praw osób; zgłoszenie naruszenia do UODO oraz zawiadomienie klientów podlegają odrębnym warunkom.
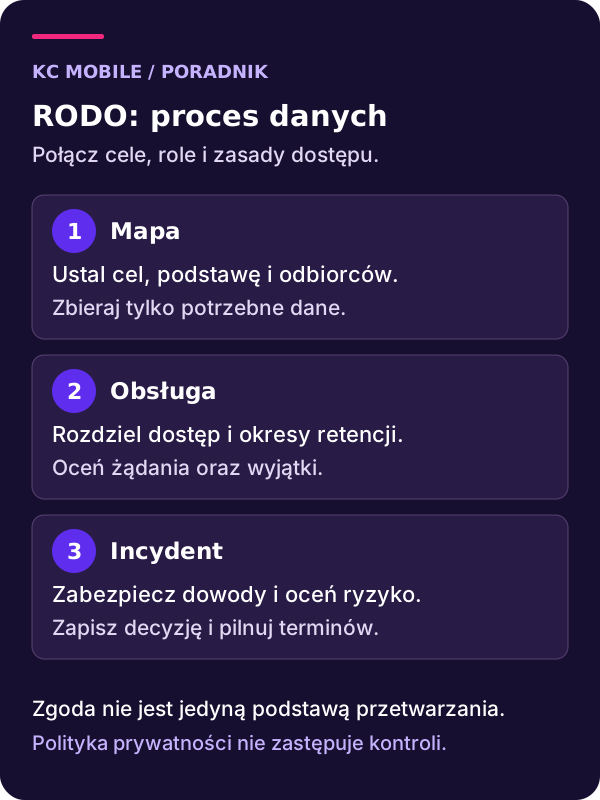
Dane jednego zamówienia mogą trafić do sklepu, operatora płatności, magazynu, przewoźnika i systemu obsługi zgłoszeń. Część zostanie w kopii zapasowej, część w dokumentacji rozliczeniowej. Polityka prywatności powinna odpowiadać temu przepływowi, ale sama go nie kontroluje. Pracę nad RODO zacznij więc od mapy procesów i odpowiedzialności. Ustal, po co potrzebujesz danych, kto ma do nich dostęp i co dzieje się z nimi po zakończeniu sprawy. Ten poradnik pomaga przygotować taki przegląd oraz zakres zmian technicznych i organizacyjnych. Konkretne podstawy prawne i role trzeba dopasować do faktycznego działania sklepu.
Przewodnik po tym temacie: Jak założyć i rozwijać sklep internetowy

KC Mobile · odpowiada merytorycznie
Krzysztof Czapnik · opublikowano · aktualizacja · 12 min czytania
Spis treści · 10 części
Zmapuj dane od formularza do usunięcia
Spisz procesy, w których sklep otrzymuje lub tworzy informacje o osobach. Oprócz zamówienia uwzględnij konto klienta, pytanie przed zakupem, reklamację, dokument rozliczeniowy, newsletter, reklamy, logi dostępu i kopie zapasowe. Informacja skopiowana do arkusza pracownika nadal pozostaje częścią procesu.
Dla każdego miejsca zapisz źródło, cel, zakres danych, odbiorców i osobę odpowiedzialną. Nie kopiuj do mapy prawdziwych rekordów klientów. Wystarczą nazwy pól i opis przepływu. Jeśli obsługa potrzebuje numeru zamówienia do odszukania sprawy, nie oznacza to automatycznie potrzeby przechowywania pełnej historii zakupów w każdym narzędziu.
| Proces | Co ustalić | Typowy punkt kontroli |
|---|---|---|
| Zamówienie | Dane potrzebne do wykonania umowy | Pola obowiązkowe i odbiorcy |
| Konto | Funkcje świadczone użytkownikowi | Dostęp i zasady zamknięcia |
| Reklamacja | Zakres informacji potrzebnych do sprawy | Weryfikacja osoby i historia decyzji |
| Marketing | Cel, kanał i warunki użycia danych | Zgody, sprzeciw i wycofanie |
| Kopia zapasowa | Zakres odtwarzania i cykl kopii | Dostęp, retencja i test przywrócenia |
Taka mapa pozwala znaleźć miejsca poza główną platformą: stare eksporty, nieużywane konta usług i załączniki w zgłoszeniach. Nie usuwaj ich odruchowo. Najpierw ustal, czy są potrzebne, na jakiej podstawie i kto podejmie decyzję o ich dalszym przechowywaniu.
Usługi KC Mobile
Masz wymagania i potrzebujesz ich wdrożenia?
Opisz zmiany potrzebne w formularzach, zgodach lub procesie zamówienia. Jeśli masz treści przygotowane przez prawnika, wspomnij o nich. Ustalimy zakres technicznego wdrożenia w sklepie.
Dobierz podstawę do celu, zamiast zbierać zgodę na wszystko
Zgoda nie jest jedyną podstawą przetwarzania. Dane niezbędne do wykonania umowy mogą być przetwarzane na tej podstawie, a określone informacje rozliczeniowe ze względu na obowiązek prawny. Inne cele wymagają własnej oceny. Podstawy i zasady znajdziesz w art. 5 i 6 oficjalnego tekstu RODO.
Nie dodawaj obowiązkowego checkboxu zgody tylko dlatego, że formularz zawiera imię lub adres. Najpierw określ, do czego pole służy i czy jest potrzebne. Podanie adresu dostawy uzasadnia jego użycie do realizacji zamówienia, ale nie daje swobody wykorzystania go do dowolnego przyszłego celu.
Oddziel funkcje konieczne od opcjonalnych. Jeśli pole telefon jest obowiązkowe, zespół powinien umieć wyjaśnić jego potrzebę w danym procesie. Gdy informacja przydaje się wyłącznie do dodatkowej usługi, rozważ odpowiednią opcjonalność zamiast zbierania jej od wszystkich na zapas.
Jeżeli rozważasz prawnie uzasadniony interes, nie traktuj tej nazwy jako uniwersalnego uzasadnienia. Potrzebna jest ocena celu, niezbędności i sytuacji osób. Podobnie zgoda musi odpowiadać rzeczywistemu wyborowi, a nie ukrywać się w ogólnej akceptacji regulaminu. Zapisz przyjęte rozstrzygnięcia, aby technik wiedział, które działania mogą następować automatycznie, a które wymagają dodatkowego warunku.
Podaj właściwe informacje w miejscu zbierania danych
Informacja dla klienta powinna opisywać realny proces. Wskaż administratora, cele i podstawy, odbiorców, zasady przechowywania oraz prawa osoby w odpowiednim zakresie. Nie wpisuj narzędzi, których sklep nie używa, i nie pomijaj usług działających w tle tylko dlatego, że nie są widoczne w checkout.
Zadbaj o dostępność informacji przy formularzu. Krótki komunikat może prowadzić do pełnego wyjaśnienia, ale nie powinien przeczyć dokumentowi lub ukrywać ważnego celu. Użytkownik powinien rozumieć, czy wysyła pytanie do obsługi, tworzy konto czy zapisuje się na marketing. To różne czynności, nawet gdy wykorzystują to samo pole adresu e-mail.
Polityka prywatności i regulamin opisują inne zagadnienia. Przygotowanie mapy dokumentów omawiamy w materiale o regulaminie i RODO w sklepie, a techniczne przypisanie strony w konfiguracji regulaminu. Akceptacja warunków sprzedaży nie powinna pełnić roli zgody na wszystkie zastosowania danych.
Sprawdź również wiadomości i formularze dodawane przez rozszerzenia. Nowy moduł kontaktu lub programu lojalnościowego może zbierać inne dane niż główny checkout. Przegląd dokumentacji należy wtedy połączyć z kontrolą faktycznych pól, odbiorców i działania integracji, a nie ograniczać do zmiany daty w polityce.
Usługa do tego tematu
Masz wymagania i potrzebujesz ich wdrożenia?
Opisz zmiany potrzebne w formularzach, zgodach lub procesie zamówienia. Jeśli masz treści przygotowane przez prawnika, wspomnij o nich. Ustalimy zakres technicznego wdrożenia w sklepie.
Szybki kontakt: +48 604 939 140 · biuro@kcmobile.pl
Rozdziel obsługę zakupu, marketing i dostęp do urządzenia
Wiadomość potrzebna do obsługi zamówienia i kampania promocyjna mają różne cele. Nie zakładaj uprawnienia reklamowego na podstawie wcześniejszego zakupu lub posiadania adresu. Sprawdź także, czy treść komunikatu odpowiada przypisanemu celowi; nazwanie reklamy wiadomością transakcyjną nie rozwiązuje problemu.
Dla informacji handlowej i dostępu do danych w urządzeniu znaczenie mają art. 398 i 399 Prawa komunikacji elektronicznej. Jest to dodatkowa warstwa oceny obok podstaw przetwarzania danych osobowych. Zgoda na newsletter nie powinna być automatycznie traktowana jako zgoda na każdą formę personalizacji reklam.
Ustal, gdzie zapisujesz decyzję, jej zakres i wersję informacji przedstawionej użytkownikowi. Przy wycofaniu sprawdź wszystkie powiązane narzędzia. Zmiana flagi w sklepie niczego nie zatrzyma, jeśli druga platforma nadal korzysta z wcześniejszego eksportu lub własnej kolejki komunikatów.
Odbierz odmowę, zgodę na wybrany cel oraz późniejszą zmianę wyboru. Sprawdź rzeczywiste żądania i działania usług, zamiast oceniać wyłącznie wygląd banera. Część mechanizmów jest niezbędna do zamówionej usługi, inne służą analityce lub reklamie; klasyfikację należy uzasadnić funkcją. Nie ukrywaj marketingowego narzędzia pod ogólną etykietą niezbędne.
Ustal role dostawców i miejsca przekazywania danych
Przy każdym dostawcy zapisz, jakie zadanie wykonuje i jakie dane otrzymuje. Hosting, operator płatności, przewoźnik i agencja nie muszą pełnić tej samej roli. Ocenę oprzyj na rzeczywistym zakresie działania i umowach, a nie samej kategorii narzędzia.
Jeśli usługodawca przetwarza dane w imieniu administratora, trzeba ocenić wymagania dotyczące powierzenia. Gdy działa jako odrębny administrator dla własnych obowiązków i celów, relacja może wyglądać inaczej. Nie wysyłaj każdemu identycznego wzoru umowy powierzenia bez sprawdzenia, czy odpowiada on faktycznym zadaniom.
Sprawdź dostęp podwykonawców, lokalizację przetwarzania i warunki transferów poza Europejski Obszar Gospodarczy. Europejska lokalizacja serwera nie dowodzi, że cały dostęp i obsługa odbywają się wyłącznie w EOG. Potrzebne są informacje o realnym przepływie oraz właściwym mechanizmie przekazania, jeśli transfer występuje.
Uwzględnij zakończenie współpracy: zwrot lub usunięcie danych, wyłączenie dostępów i eksport potrzebnej dokumentacji. Nie zakładaj, że odinstalowanie wtyczki usuwa dane przechowywane w zewnętrznej usłudze. Do odbioru integracji dołącz więc nie tylko uruchomienie połączenia, ale też sposób jego bezpiecznego zamknięcia i potwierdzenia rezultatu.
Dopasuj zabezpieczenia do ryzyka i zakresu dostępu
Zabezpieczenia powinny odpowiadać rodzajowi danych i możliwym skutkom zdarzenia. Sklep potrzebuje zarówno techniki, jak i zasad pracy. Aktualny system nie ochroni informacji, jeśli wspólne konto administratora jest przekazywane kolejnym osobom, a eksport klientów trafia do niekontrolowanego folderu.
Przydzielaj dostęp według zadań. Osoba pakująca przesyłki nie zawsze potrzebuje pełnego panelu rozliczeń, a wykonawca zmiany wyglądu sklepu nie musi otrzymywać całej bazy produkcyjnej. Ustal konta imienne, dodatkowe uwierzytelnienie tam, gdzie jest dostępne, i sposób odbierania uprawnień po zmianie roli.
Zaplanuj aktualizacje, kopie zapasowe oraz test odtwarzania. Sama obecność pliku kopii nie dowodzi, że można przywrócić potrzebne dane. Próba powinna odbywać się w odizolowanym środowisku, bez podłączania usług wysyłających prawdziwe wiadomości lub wykonujących operacje sklepu.
Logi mają pomagać rozpoznać zdarzenie, ale nie powinny zbierać sekretów lub całych rekordów klientów bez potrzeby. Określ zakres, dostęp i retencję logowania. Przy zgłoszeniu do dostawcy usuń zbędne dane z przykładu; błąd można często wyjaśnić na identyfikatorze testowym i opisie żądania.
Wybór znanej bramki płatniczej lub integratora nie potwierdza zgodności całego sklepu. Nadal trzeba kontrolować dane przed przekazaniem, własne uprawnienia, pozostałe rozszerzenia i sposób obsługi wyjątków. Zabezpieczenia jednego dostawcy nie zastępują odpowiedzialności za resztę procesu.
Ustal retencję i obsługę praw klientów
Nie przyjmuj jednego okresu przechowywania dla wszystkiego. Dane zamówienia, dokumenty rozliczeniowe, reklamacja, newsletter i log bezpieczeństwa mogą mieć różne cele oraz podstawy. Przy każdej kategorii określ zdarzenie rozpoczynające okres, uzasadnienie i sposób zakończenia przechowywania.
Żądanie usunięcia danych wymaga analizy zakresu. Wycofanie zgody na marketing nie oznacza automatycznie usunięcia dokumentów, które trzeba zachować z innej podstawy. Z kolei obowiązek przechowywania części dokumentacji nie uzasadnia dalszego używania wszystkich danych do reklamy.
UODO wyjaśnia prawo do usunięcia danych i jego ograniczenia. Odpowiedź zasadniczo następuje w ciągu miesiąca. W uzasadnionych warunkach termin może zostać przedłużony o kolejne dwa miesiące, przy poinformowaniu osoby o przyczynie w pierwszym miesiącu. Nie traktuj przedłużenia jako domyślnego czasu obsługi każdej prośby.
Najpierw upewnij się proporcjonalnie, kto składa żądanie. Nie żądaj rutynowo skanu dowodu, jeśli można zweryfikować osobę mniej ingerującym sposobem. Następnie sprawdź właściwe systemy i dostawców, zapisz decyzję oraz zakres wykonanych działań. Usunięcie konta w panelu nie dowodzi usunięcia wszystkich kopii w innych usługach.
Kopie zapasowe również wymagają zasad. Ustal cykl ich przechowywania i sposób postępowania po odtworzeniu, aby nie przywracać do aktywnego użycia danych usuniętych zgodnie z prawidłowym żądaniem. Rozwiązanie powinno zachować potrzebną możliwość odzyskania systemu i respektować wcześniejsze decyzje dotyczące danych.
Oddziel incydent techniczny od naruszenia danych
Niedostępność strony, podejrzane logowanie lub błędny załącznik wymagają rozpoznania, lecz nie zawsze oznaczają ten sam rodzaj naruszenia. Ustal, czy doszło do nieuprawnionego dostępu, ujawnienia, utraty, zniszczenia lub zmiany danych. Oceniaj także dostępność informacji, a nie wyłącznie ich wyciek.
Zabezpiecz dowody, ogranicz dalsze skutki i ustal zakres: jakie dane, ile osób według dostępnej wiedzy, jakie systemy oraz możliwe konsekwencje. Zapisz moment stwierdzenia naruszenia i osobę prowadzącą ocenę. Nie czekaj z organizacją działań do zakończenia całego dochodzenia technicznego.
UODO opisuje warunki zgłaszania naruszeń: zgłoszenie następuje bez zbędnej zwłoki, w miarę możliwości nie później niż 72 godziny po stwierdzeniu, chyba że mało prawdopodobne jest ryzyko naruszenia praw lub wolności osób. To nie jest nakaz zgłaszania każdego technicznego incydentu. Ocenę, decyzję i działania trzeba jednak udokumentować.
Zawiadomienie osób jest oddzielną decyzją, związaną z wysokim ryzykiem i warunkami przepisów. Nie zakładaj, że zgłoszenie do organu automatycznie zastępuje kontakt z osobami albo że każdą osobę należy informować w każdym przypadku. Jeśli wymagane zgłoszenie nie może zawierać od razu wszystkich danych, ustal zgodny sposób uzupełniania informacji.
Naprawę samej witryny prowadź równolegle z oceną ochrony danych. Proces techniczny opisujemy w przewodniku diagnozy i usuwania infekcji WordPressa. Przywrócona strona nie kończy automatycznie analizy naruszenia, tak jak wysłanie zgłoszenia nie potwierdza usunięcia przyczyny incydentu.
Odbierz procedury na danych syntetycznych i zaplanuj kontrolę
Sprawdź, czy zespół potrafi wykonać procedurę w praktyce. Przygotuj sztuczne konto, zgłoszenie, zmianę decyzji marketingowej i żądanie usunięcia. Dla każdego przypadku zapisz właściciela, potrzebne informacje, oczekiwany wynik oraz sposób potwierdzenia.
| Scenariusz | Co sprawdzić | Dowód odbioru |
|---|---|---|
| Wycofanie marketingu | Zatrzymanie właściwych działań we wszystkich usługach | Wynik na syntetycznym koncie |
| Żądanie usunięcia | Rozdział kategorii i podstaw przechowywania | Uzasadniona decyzja testowa |
| Zmiana pracownika | Odebranie zbędnych dostępów | Lista uprawnień po zmianie |
| Symulacja naruszenia | Eskalacja, ocena ryzyka i terminów | Wewnętrzny zapis ćwiczenia |
Korzystaj z izolowanego środowiska i atrap dostawców. Zablokuj prawdziwe wiadomości, płatności, zamówienia, przesyłki, dokumenty rozliczeniowe i konwersje. Symulacja naruszenia nie polega na wysłaniu próbnego zgłoszenia do UODO ani na ujawnieniu rzeczywistych danych. Wystarczy wewnętrzny scenariusz z jasno oznaczonymi założeniami.
Zapisz wynik oraz ograniczenia testu. Następny przegląd powiąż ze zmianami formularzy, integracji, dostawców i pracy zespołu. Jeśli potrzebujesz wsparcia technicznego, zobacz usługę sklepów internetowych i skontaktuj się z KC Mobile. Opisz proces bez przesyłania danych klientów. Na tej podstawie można określić zakres zmian i ich odbioru we współpracy z osobą odpowiedzialną za ochronę danych.
Więcej poradników w tym temacie
- Jak powinna wyglądać umowa powierzenia danych zgodna z RODO
- CRM zgodny z RODO - przykłady systemów i kryteria wyboru dla dużych firm
- Jak etycznie zbierać dane od użytkowników? Praktyczny poradnik dla firm
- Handlowiec odszedł z firmy: czy dane klientów znikają razem z nim?
- DAC7: kogo dotyczą raporty platform i co powinien sprawdzić sprzedawca?
Wspomniane narzędzia
- UODO
Najczęściej zadawane pytania
Czy realizacja zamówienia w sklepie wymaga zgody RODO?
Czy polityka prywatności wystarczy do zgodności sklepu z RODO?
Czy każdy dostawca sklepu wymaga umowy powierzenia danych?
Jak długo sklep może przechowywać dane klientów?
Czy sklep musi usunąć wszystkie dane po żądaniu klienta?
Czy każde naruszenie trzeba zgłosić UODO w 72 godziny?
O autorze
Krzysztof Czapnik
Founder & Technical Lead, KC Mobile. Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście. Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.