Duża firma nie uzyskuje zgodności z RODO przez sam zakup CRM. O wyniku decydują cele przetwarzania, uprawnienia, umowa z dostawcą, konfiguracja systemu i procedury organizacji. Dlatego dostawców porównujemy na podstawie dokumentów, testów i podziału odpowiedzialności.
Krótka odpowiedź
Nie ma CRM, który samodzielnie zapewnia firmie zgodność z RODO. Przed wyborem sprawdź role i historię zmian, eksport i usuwanie danych, reguły retencji, lokalizację przetwarzania, podwykonawców oraz umowę powierzenia.
Microsoft Dynamics 365, HubSpot i SuiteCRM mogą być kandydatami do oceny, ale zgodność zależy od konkretnej edycji, konfiguracji i procesów organizacji.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „CRM zgodny z RODO - przykłady systemów i kryteria wyboru dla dużych firm”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Co oznacza zgodność CRM z RODO w praktyce?
Zgodność CRM z RODO oznacza, że firma potrafi wykazać zgodne z prawem cele, zakres danych, dostęp, retencję i bezpieczeństwo przetwarzania, a system wspiera realizację tych zasad. CRM może dostarczać funkcje techniczne, ale administrator danych nadal odpowiada za procesy i konfigurację. RODO wymaga między innymi ograniczenia przechowywania danych do okresu potrzebnego dla danego celu oraz stosowania odpowiednich zabezpieczeń; tekst rozporządzenia w EUR-Lex sprawdziliśmy w 10.2026.
Tabela pokazuje, które decyzje należą do organizacji, a które funkcje powinien wspierać CRM.
| Obszar | Co ustala firma | Co ma umożliwiać CRM |
|---|---|---|
| Cel i podstawa | Cel przetwarzania danych | Przypisanie pól i aktywności do procesu |
| Dostęp | Role, które widzą rekordy | Nadawanie i odbieranie uprawnień |
| Retencja | Moment zakończenia przechowywania | Wyszukiwanie, archiwizację lub usuwanie danych |
| Eksport | Osobę obsługującą wnioski i audyty | Eksport danych w użytecznym formacie |
| Bezpieczeństwo | Ryzyka i wymagane zabezpieczenia | Uwierzytelnianie, logi i konfigurację dostępu |
Tabela rozdziela obowiązki organizacji od funkcji technicznych, które może udostępniać CRM.
Sama obecność funkcji w systemie nie dowodzi, że została poprawnie skonfigurowana ani jest używana. Przy sklepie internetowym sprawdź także przepływy między sklepem, CRM i dostawcami; dostosowanie sklepu do RODO obejmuje powiązane obszary danych klientów.
Czytasz poradnik „CRM zgodny z RODO - przykłady systemów i kryteria wyboru dla dużych firm”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Jakie pytania zadać przed wyborem CRM dla dużej firmy?
Przed wyborem CRM zbierz odpowiedzi od IT, działu prawnego, właściciela procesu i dostawcy, a każdej odpowiedzi przypisz dowód oraz osobę weryfikującą. W dużej organizacji ocena obejmuje też przepływ danych przez dodatki, hurtownie, integracje i konta administracyjne.
Tabela przypisuje pytania zakupowe do dowodów, które można sprawdzić przed podpisaniem umowy.
| Pytanie | Dowód do uzyskania | Osoba weryfikująca |
|---|---|---|
| Gdzie przetwarzane są dane? | Opis lokalizacji, transferów i podwykonawców | IT i osoba odpowiedzialna za ochronę danych |
| Jak kontrolujemy dostęp? | Macierz ról i wynik testu konta | Właściciel procesu i administrator |
| Jak odtworzymy historię zmian? | Przykład logu i okres jego dostępności | Bezpieczeństwo i audyt |
| Jak wyeksportujemy dane? | Próbny eksport reprezentatywnego rekordu | Właściciel danych |
| Jak usuniemy dane i kopie? | Procedura dostawcy i wynik testu | Osoba odpowiedzialna za ochronę danych |
Tabela wskazuje dowody i role do oceny, a wymagania szczegółowe zależą od procesu i kategorii danych.
Poproś o odpowiedź dla konkretnej edycji, regionu przechowywania i zakresu licencji. Ustal, czy integracje z pocztą, formularzami, telefonią i hurtownią danych podlegają osobnym warunkom. Przed zakupem wyeksportuj testowy rekord i sprawdź, czy plik zawiera załączniki, rekordy powiązane, zgody, notatki oraz identyfikatory potrzebne do migracji.
Wniosek: odpowiedź bez dokumentu, testu lub właściciela po stronie firmy traktuj jako otwarty punkt oceny.
Jak porównać CRM open source i system komercyjny?
CRM open source udostępnia kod i może być hostowany przez organizację, natomiast system komercyjny często działa jako usługa zarządzana przez dostawcę. Żaden model samodzielnie nie rozstrzyga o zgodności z RODO; zmieniają się za to zakres kontroli, pracy i odpowiedzialności operacyjnej.
Tabela porównuje zadania utrzymaniowe, które firma powinna przypisać przed wyborem modelu.
| Obszar | CRM open source | CRM komercyjny |
|---|---|---|
| Hosting | Firma lub wybrany operator | Dostawca albo wariant zapisany w umowie |
| Aktualizacje | Zespół utrzymujący planuje i wdraża | Dostawca zarządza usługą według warunków |
| Logi | Firma ustala konfigurację i retencję | Zakres zależy od produktu i licencji |
| Kopie zapasowe | Firma określa harmonogram i odtwarzanie | Zakres wymaga potwierdzenia w warunkach usługi |
| Wsparcie | Własny zespół lub zakontraktowany partner | Umowa określa kanał i poziom obsługi |
| Odpowiedzialność operacyjna | Spoczywa głównie na utrzymującym instancję | Podział wynika z modelu usługi i umowy |
Tabela pokazuje różnice organizacyjne, które należy potwierdzić dla konkretnej instalacji i umowy.
Open source nie oznacza automatycznie większego bezpieczeństwa, a usługa komercyjna nie przenosi wszystkich obowiązków administratora na dostawcę. Jako kandydatów do oceny można rozważyć SuiteCRM, Microsoft Dynamics 365 i HubSpot. To przykłady rynkowe, a nie ranking zgodności.
Microsoft opisuje role zabezpieczeń i audyt aktywności w środowisku Dataverse; zakres działania zależy od konfiguracji i uprawnień administratora. HubSpot oferuje bezpłatne narzędzia dla maksymalnie 2 użytkowników, a limit kontaktów w bezpłatnym CRM wynosi 1 000; standardowe obiekty inne niż kontakty mają limit 1 miliona rekordów na konto. Limity wynikają z katalogu produktów HubSpot sprawdzonego w 10.2026 i dotyczą wskazanej bezpłatnej edycji. Aktualny zakres sprawdź w katalogu produktów HubSpot.
Wniosek: porównuj całkowity koszt utrzymania, kontrolę nad zmianami i dowody dostawcy dla konkretnego środowiska. Przy połączeniu CRM ze sklepem sklepy internetowe na WooCommerce warto od początku opisać, które rekordy i zgody przechodzą między systemami.
Jak sprawdzić dostęp, role i historię zmian?
Dostęp do CRM projektuj według obowiązków użytkownika, a logi skonfiguruj tak, by można było ustalić, kto zmienił rekord lub uprawnienie. Zacznij od macierzy obejmującej użytkownika, rolę, typ danych, dozwoloną operację i osobę zatwierdzającą.
Sprawdź następujące elementy:
- Role ograniczają podgląd i edycję do danych potrzebnych w pracy.
- Konto administratora należy do imiennego użytkownika i korzysta z silnego uwierzytelniania.
- Procedura określa termin odebrania dostępu po zmianie stanowiska lub odejściu pracownika.
- Logi zapisują istotne zmiany danych i uprawnień, a firma ogranicza do nich dostęp i określa okres przechowywania.
- Test konta o ograniczonych prawach potwierdza, że użytkownik nie wykona niedozwolonej operacji.
Microsoft dokumentuje audyt Dataverse, który może rejestrować zmiany danych, działania użytkowników oraz zmiany ról. Włączenie audytu nie określa samo przez się dostępu do logów ani okresu ich retencji; te ustawienia musi zweryfikować administrator. Dokumentację Microsoft Learn sprawdziliśmy w 10.2026.
Wniosek: odbiór konfiguracji powinien obejmować test pozytywny i negatywny. Użytkownik ma dostęp do potrzebnego rekordu i nie ma dostępu do danych spoza swojej roli.
Jak ocenić umowę powierzenia i lokalizację danych?
Umowę powierzenia oceń pod kątem zakresu przetwarzania, instrukcji administratora, podwykonawców, bezpieczeństwa, transferów i postępowania po zakończeniu usługi. RODO rozróżnia administratora i podmiot przetwarzający, a wytyczne EROD wyjaśniają, że umowa powinna odzwierciedlać rzeczywisty podział ról i obowiązków; dokumenty sprawdziliśmy w 10.2026.
Przed podpisaniem potwierdź:
- nazwę podmiotu przetwarzającego oraz aktualną listę podwykonawców;
- kategorie danych, cele, czas przetwarzania i udokumentowane instrukcje;
- środki bezpieczeństwa, sposób zgłaszania incydentów i pomoc przy obsłudze praw osób;
- lokalizację danych oraz mechanizm transferu, gdy dane trafiają poza Europejski Obszar Gospodarczy;
- możliwość audytu lub uzyskania informacji potrzebnych do wykazania zgodności;
- procedurę zwrotu albo usunięcia danych po zakończeniu usługi, w tym kopii pozostających u dostawcy.
EROD wskazuje, że umowa powinna regulować zwrot lub usunięcie danych po zakończeniu przetwarzania oraz dostęp do informacji potrzebnych do wykazania spełnienia obowiązków. Szczegóły potwierdź w aktualnej umowie i dokumentacji dostawcy, a nie wyłącznie w ogólnej deklaracji marketingowej.
Wniosek: ocenę umowy uzgodnij z osobą odpowiedzialną za ochronę danych i prawnikiem organizacji. Zespół techniczny powinien potwierdzić region usługi, podwykonawców i ścieżkę usunięcia danych.
Jak zaplanować retencję, eksport i usuwanie danych?
Retencję planuj osobno dla typów danych i celów, wskazując właściciela reguły, moment przeglądu oraz sposób usunięcia lub anonimizacji. RODO nie ustanawia jednego okresu przechowywania dla wszystkich kontaktów w CRM; okres powinien wynikać z celu i właściwych obowiązków firmy. Zasadę ograniczenia przechowywania sprawdziliśmy w tekście rozporządzenia w EUR-Lex w 10.2026.
Tabela pomaga rozdzielić typy danych, uzasadniony cel i test do wykonania przed uruchomieniem reguł.
| Typ danych | Cel do zapisania | Test przed uruchomieniem |
|---|---|---|
| Dane kontaktowe potencjalnego klienta | Obsługa zapytania lub procesu sprzedaży | Czy reguła obejmuje brak dalszego kontaktu |
| Historia transakcji | Obsługa relacji i obowiązków firmy | Czy dane są oddzielone od nieaktywnego marketingu |
| Zgody i sprzeciwy | Udokumentowanie preferencji komunikacji | Czy status pozostaje widoczny po imporcie i eksporcie |
| Załączniki i notatki | Kontekst obsługi sprawy | Czy można je znaleźć, ograniczyć dostęp i usunąć |
Tabela porządkuje typy rekordów do oceny i nie narzuca okresów prawnych.
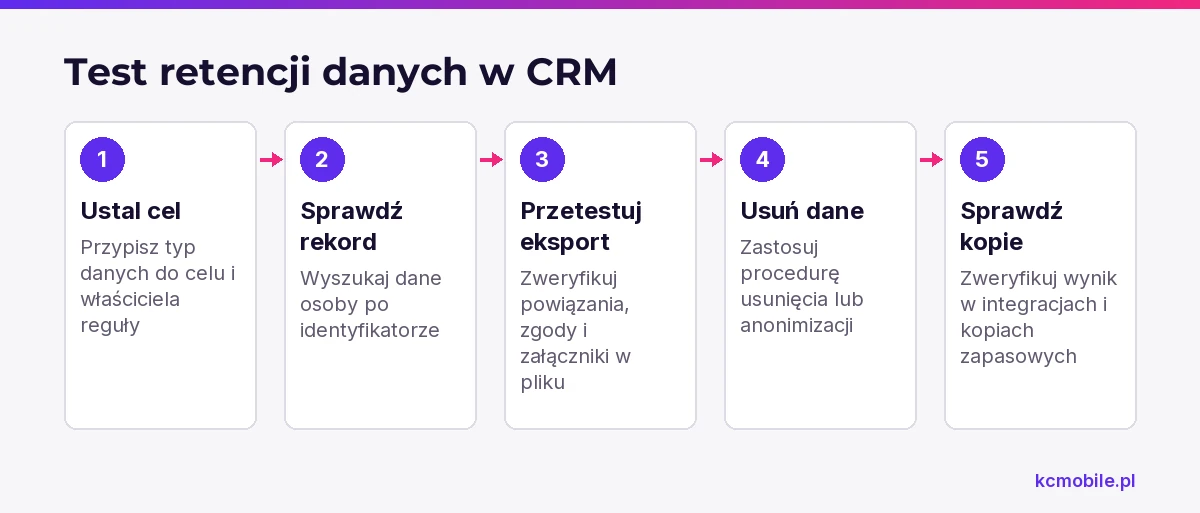
Przed zakupem wykonaj test na rekordzie kontrolnym: wyszukaj osobę po identyfikatorze, wyeksportuj powiązane dane, sprawdź plik i usuń lub zanonimizuj rekord zgodnie z procedurą. Potem sprawdź wynik w integracjach i kopiach. Kopie zapasowe mogą mieć odrębny cykl rotacji, dlatego ustal z dostawcą, kiedy dane przestaną być w nich dostępne i jak system obsłuży je po odtworzeniu.
Wniosek: nie zatwierdzaj retencji, dopóki eksport nie obejmuje potrzebnych powiązań, a test usunięcia nie obejmuje wszystkich uzgodnionych systemów.
Jak bezpiecznie wdrożyć CRM w dużej organizacji?
Bezpieczne wdrożenie CRM zaczyna się od ograniczonego pilotażu z właściwymi rolami, danymi testowymi i kryteriami odbioru przed migracją całej organizacji. Plan przypisuje właścicieli mapowania danych, integracji, dostępów, szkoleń i decyzji o uruchomieniu.
1. Opisz cele i przepływy danych między CRM, pocztą, formularzami, sklepem, analityką i hurtownią.
2. Przygotuj mapowanie pól, reguły duplikatów, retencji i dostępu.
3. Uruchom pilotaż dla wybranej grupy i sprawdź role, logi, eksport oraz usunięcie.
4. Przenoś dane etapami, zapisując błędy mapowania i wynik kontroli próbek.
5. Przeszkol użytkowników z danych, które mogą wpisywać, udostępniać i eksportować.
6. Po uruchomieniu zaplanuj przegląd dostępu, retencji i integracji.
Kryterium odbioru łączy proces i technologię: użytkownik ma właściwy dostęp, eksport zachowuje potrzebne powiązania, usunięcie działa według procedury, a organizacja wie, kto reaguje na incydent. Nie używaj danych produkcyjnych w pilotażu, dopóki firma nie zatwierdzi dostępu, podstawy przetwarzania i reguł retencji.
Wniosek: uruchomienie zatwierdź po udokumentowaniu testów, właścicieli i otwartych ryzyk. Jeśli CRM wymienia dane ze sklepem, projekt sklepu internetowego na WooCommerce powinien uwzględniać punkty przekazania danych już na etapie projektu.
Jakie błędy tworzą ryzyko mimo dobrego systemu?
Ryzyko w CRM rośnie, gdy firma pozostawia nadmierne uprawnienia, nieaktywne konta, niekontrolowane eksporty lub dane bez terminu przeglądu. Funkcje systemu nie zastąpią cyklicznej kontroli kont i integracji.
Tabela łączy sygnały ostrzegawcze z kontrolami, które organizacja może przypisać właścicielom procesów.
| Błąd operacyjny | Sygnał ostrzegawczy | Kontrola naprawcza |
|---|---|---|
| Zbyt szeroka rola | Użytkownik widzi rekordy spoza procesu | Przegląd ról i test konta |
| Nieaktywne konto | Brak właściciela lub nieznany status | Potwierdzenie właściciela i odebranie dostępu |
| Eksport poza CRM | Pliki trafiają do folderów bez kontroli | Ograniczenie eksportu i rejestr działań |
| Brak retencji | Brak właściciela lub reguły dla starych rekordów | Macierz danych i przegląd reguł |
| Integracja bez oceny | Dane trafiają do dodatkowej usługi | Inwentaryzacja podwykonawców i zakresu danych |
Tabela pokazuje, jak zamienić sygnały ryzyka w zadania przypisane do właściciela.
Włączony audyt nie zapobiega nadmiernemu dostępowi, jeśli nikt nie przegląda zdarzeń. Perspektywa KC Mobile: przy integracjach sklepu i CRM łatwo przeoczyć dane kopiowane do usług formularzy, poczty lub raportowania. Zalecamy prowadzić wspólną listę przepływów z właścicielem biznesowym i technicznym.
Wniosek: prowadź cykliczny przegląd kont, ról, eksportów i integracji oraz zapisuj decyzję właściciela każdego wyjątku.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy certyfikat dostawcy CRM wystarczy do oceny ryzyka?
Czy CRM może automatycznie usuwać nieaktywne kontakty?
Czy dane w CRM można przenieść do innego systemu?
Kto powinien zatwierdzić CRM w dużej organizacji?
Czy dane z CRM trzeba usunąć od razu po zakończeniu współpracy z dostawcą?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „CRM zgodny z RODO - przykłady systemów i kryteria wyboru dla dużych firm”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.