Dane klienta w CRM mogą wypływać przez nadmierne uprawnienia, zapomniane integracje i pliki eksportowane poza system. Zabezpieczenie wymaga sprawdzenia całego przepływu informacji, od formularza po kopię zapasową, oraz przypisania odpowiedzialności za każdy dostęp.
Krótka odpowiedź
Dane klientów w CRM zabezpieczysz przez ograniczenie dostępu do niezbędnych ról, włączenie MFA, przegląd integracji i tokenów, kontrolę eksportów oraz testy odtworzenia kopii. Rejestruj logowania i działania administracyjne, a po podejrzeniu incydentu najpierw ogranicz dostęp i zabezpiecz logi.
RODO wymaga doboru środków bezpieczeństwa do ryzyka przetwarzania; sam CRM ani kopia zapasowa nie potwierdzają bezpieczeństwa.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Jak zabezpieczyć dane klienta? Bezpieczeństwo informacji w systemie CRM”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Jakie dane klientów trafiają do systemu CRM?
Inwentaryzację CRM zacznij od wskazania kategorii danych, źródła, celu, użytkowników i systemów, do których dane są przekazywane. Dane kontaktowe mogą pochodzić z formularza, historię zamówień może przekazywać sklep, a notatki handlowe mogą dopisywać pracownicy. Uwzględnij też pliki pobrane na komputery, raporty e-mailowe, tokeny API i kopie zapasowe, ponieważ informacja opuszcza CRM również tymi drogami.
Tabela pokazuje, jakie pola uwzględnić w mapie przepływu danych, aby przypisać dostęp oraz właściciela połączenia.
| Kategoria danych | Źródło | Użytkownik | Typowa integracja |
|---|---|---|---|
| Dane kontaktowe | Formularz | Sprzedaż | CRM i poczta |
| Historia zamówień | Sklep internetowy | Obsługa klienta | Sklep i CRM |
| Notatki handlowe | Pracownik | Sprzedaż | CRM |
| Zgłoszenia serwisowe | Formularz zgłoszenia | Serwis | CRM i helpdesk |
| Raporty eksportowane | CRM | Właściciel procesu | Dysk firmowy |
Tabela pomaga oddzielić dane wpisywane przez pracowników od danych przesyłanych automatycznie przez integracje.
Czytasz poradnik „Jak zabezpieczyć dane klienta? Bezpieczeństwo informacji w systemie CRM”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Jak ograniczyć dostęp pracowników do danych?
Każdy pracownik powinien widzieć tylko te rekordy i funkcje CRM, których potrzebuje do swoich zadań. Zasada najmniejszych uprawnień oznacza nadanie minimum dostępu potrzebnego do pracy, a nie przyznawanie wszystkim roli administratora. Oddziel role sprzedaży, obsługi, marketingu i administracji technicznej, a jeśli CRM na to pozwala, ogranicz widoczność rekordów do przypisanych zespołów.
Wyznacz właściciela procesu dostępu i zapisuj, kto zatwierdził zmianę roli. Przy zmianie stanowiska odbierz poprzednie uprawnienia przed nadaniem nowych; po zakończeniu współpracy zablokuj konto, aktywne sesje i dostęp przez SSO. Przeglądaj też konta nieaktywne, wykonawców oraz konta serwisowe, których hasło lub token może nadal działać.
OWASP zaleca domyślne odmawianie dostępu i egzekwowanie uprawnień po stronie serwera, a nie tylko ukrywanie przycisków w interfejsie. Sprawdź, czy użytkownik bez uprawnienia nie odczyta ani nie zmieni rekordu przez bezpośredni adres lub API. Zasady opisuje OWASP Authorization Cheat Sheet, sprawdzone w październiku 2026 r. Bezpieczeństwo sklepu internetowego omawia podobne ryzyka po stronie danych zamówień.
Jak zabezpieczyć logowanie do CRM?
Włącz uwierzytelnianie wieloskładnikowe (MFA), czyli dodatkowe potwierdzenie tożsamości poza hasłem, dla administratorów i innych kont, dla których CRM udostępnia tę funkcję. Jeśli system obsługuje firmowe SSO, centralne logowanie ułatwia odebranie dostępu po odejściu pracownika. Nie używaj kont współdzielonych, bo logi nie pozwalają wtedy wiarygodnie ustalić, kto wykonał działanie.
Wymagaj unikalnych haseł przechowywanych w menedżerze haseł i zakaż przesyłania ich przez e-mail lub komunikator. Sprawdź, czy CRM pozwala unieważnić wszystkie sesje po zmianie hasła, wymusić ponowne logowanie administratora i ograniczyć logowanie do zarządzanych urządzeń. Gdy dany mechanizm jest niedostępny, zapisz ryzyko i oceń zabezpieczenia zastępcze, zamiast zakładać, że dostawca wdrożył je automatycznie.
Jak sprawdzić integracje i eksport danych?
Każda integracja CRM powinna mieć wskazanego właściciela technicznego, udokumentowany zakres danych i procedurę odebrania dostępu. Spisz połączenia z formularzami, sklepem, pocztą, systemem fakturowym, narzędziami sprzedaży i automatyzacją marketingu. Dla każdego połączenia zanotuj, czy działa przez API, konto użytkownika, webhook czy wtyczkę oraz gdzie przechowuje dane uwierzytelniające.
Tabela odpowiada na pytanie, kto odpowiada za połączenie i jak zamknąć dostęp, gdy integracja przestaje być potrzebna.
| Integracja | Zakres danych | Właściciel techniczny | Odebranie dostępu |
|---|---|---|---|
| Formularz strony | Dane kontaktowe i treść zapytania | Administrator strony | Wyłączenie połączenia i unieważnienie klucza |
| Sklep internetowy | Dane klienta i zamówienia | Administrator sklepu | Odłączenie aplikacji i cofnięcie tokenu |
| Poczta firmowa | Adresy i historia korespondencji | Administrator poczty | Odebranie zgody aplikacji lub konta |
| Narzędzie automatyzacji | Pola objęte scenariuszem | Właściciel procesu | Zatrzymanie scenariusza i rotacja klucza |
Tabela wskazuje kontrolę techniczną do wykonania; dokładna ścieżka zależy od dostawcy CRM i integracji. Jeśli mapa przepływu obejmuje formularz lub witrynę WordPress, strona na WordPressie dopasowana do procesów firmy może uwzględniać źródła danych i połączenia z CRM.
Jak chronić kopie i eksporty CRM?
Kopia zapasowa CRM ogranicza ryzyko utraty danych, ale nie ogranicza dostępu do pliku ani nie potwierdza, że da się go odtworzyć. Eksport udostępniaj tylko osobom z uzasadnionym zadaniem biznesowym, a pliki przechowuj w firmowej lokalizacji z kontrolą dostępu i szyfrowaniem. Ustal termin usunięcia eksportu zgodny z celem jego wykonania i polityką przechowywania danych.
Przetestuj odtworzenie kopii w odizolowanym środowisku i sprawdź, czy odzyskany CRM obsługuje krytyczny proces, na przykład otwarcie karty klienta i odczyt historii zamówienia. Zapisz datę testu, zakres danych, wynik i osobę odpowiedzialną. Z naszych wdrożeń wynika, że pliki eksportowane do prywatnych folderów i załączników pocztowych łatwo przeoczyć, dlatego audyt powinien objąć również kopie lokalne i współdzielone dyski.
Co zrobić po wykryciu podejrzanego dostępu?
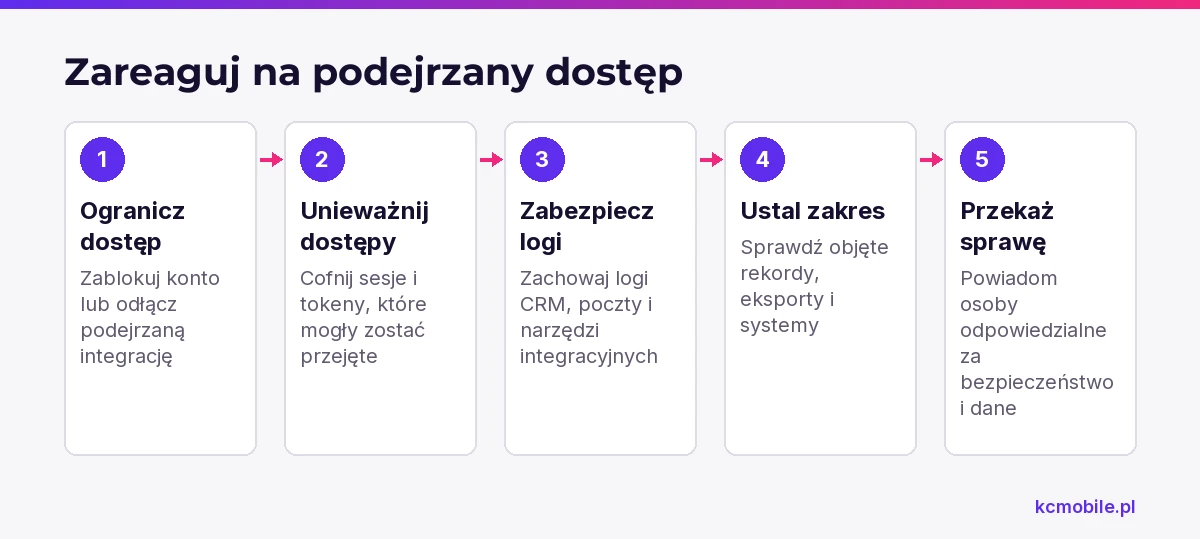
Po wykryciu podejrzanego dostępu najpierw zablokuj zagrożone konto lub ogranicz jego uprawnienia, a następnie zabezpiecz logi przed nadpisaniem. Unieważnij aktywne sesje, tokeny API i hasła powiązane z kontem, ale zachowaj informacje potrzebne do ustalenia zakresu zdarzenia. Nie usuwaj podejrzanych logów ani kont przed ich zabezpieczeniem.
Kolejność działań operacyjnych:
1. Zablokuj konto lub odłącz podejrzaną integrację.
2. Unieważnij sesje i tokeny, które mogły zostać przejęte.
3. Zabezpiecz logi CRM, poczty, serwera i narzędzia integracyjnego.
4. Ustal, jakie rekordy, eksporty i systemy mogły zostać objęte zdarzeniem.
5. Przekaż sprawę osobie odpowiedzialnej za bezpieczeństwo i ochronę danych.
Rejestruj czas, wykonane działania i osoby podejmujące decyzje. OWASP opisuje użyteczność logów aplikacyjnych podczas analizy incydentów i zaleca ochronę ich przed nieuprawnionym odczytem, zmianą oraz usunięciem. Zasady przedstawia OWASP Logging Cheat Sheet, sprawdzone w październiku 2026 r. Ocenę obowiązków prawnych po incydencie prowadzi właściwa osoba w firmie na podstawie faktów o zdarzeniu.
Jak ocenić zabezpieczenia dostawcy CRM?
Od dostawcy CRM uzyskaj opis zabezpieczeń, który pozwoli przypisać odpowiedzialność za konto, dane, kopie i incydenty. Zapytaj, czy system rejestruje logowania i eksporty, jak chroni kopie, szyfruje transmisję, aktualizuje komponenty i informuje o incydentach. Ustal też, gdzie przetwarza dane, którzy podwykonawcy mają do nich dostęp oraz jak wyeksportować lub usunąć dane po zakończeniu umowy.
RODO wymaga środków bezpieczeństwa odpowiednich do ryzyka przetwarzania i wskazuje między innymi poufność, integralność, dostępność oraz odporność systemów. Szczegóły dobiera się do konkretnego przetwarzania, więc deklaracja dostawcy nie zastępuje kontroli ustawień firmy. Rozporządzenie sprawdziliśmy w październiku 2026 r. Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679.
Oddziel odpowiedzi dostawcy od własnych ustawień. Dostawca może opisywać szyfrowanie infrastruktury, a firma nadal odpowiada za role, konta pracowników, eksporty i tokeny integracji. Jeżeli CRM wymaga zmiany hostingu lub migracji witryny do utrzymywanego środowiska, oferta stron na WordPressie opisuje realizację stron w tym systemie; przenoszeniu istniejącej witryny służy migracja WordPressa.
Jak utrzymać checklistę bezpieczeństwa CRM?
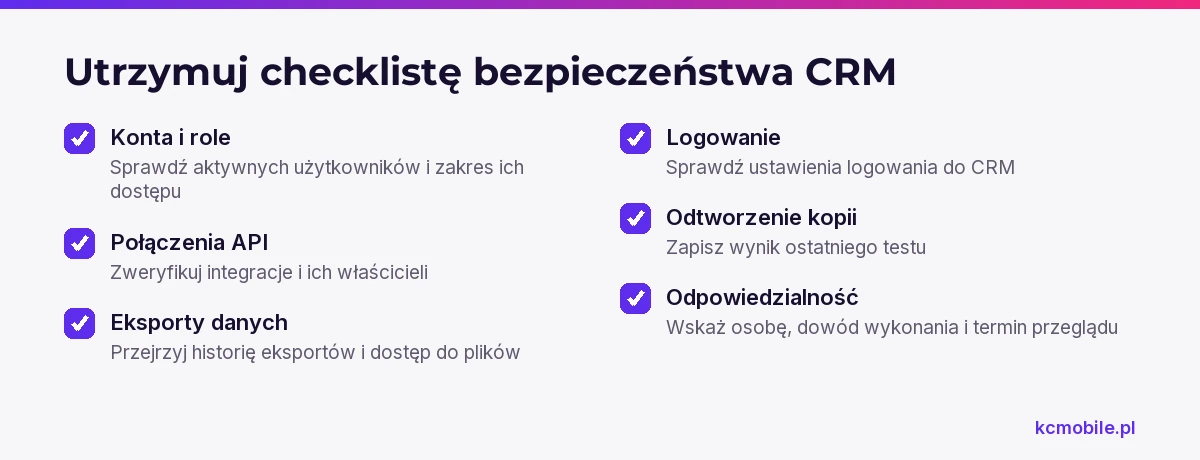
Właściciel CRM powinien aktualizować checklistę po zmianie zespołu, procesu sprzedaży, integracji lub dostawcy. Przegląd obejmuje aktywne konta i role, połączenia API, historię eksportów, ustawienia logowania oraz wynik ostatniego testu odtworzenia. Przy każdym obszarze zapisz osobę odpowiedzialną, dowód wykonania i termin kolejnego przeglądu.
Perspektywa KC Mobile: w projektach integracyjnych ryzyko często leży na styku systemów, bo konto techniczne, token lub eksport pozostaje aktywny po zakończeniu prac. Zalecamy prowadzić rejestr połączeń poza dokumentacją dostawcy CRM, aby firma mogła odłączyć integrację bez szukania jej właściciela po fakcie.
Jeśli bezpieczeństwo CRM zależy od formularzy, sklepu lub przepływu danych między systemami, realizacja strony na WordPressie porządkująca źródła danych i integracje może objąć pracę nad witryną i jej połączeniami. Zakres wdrożenia powinien wynikać z mapy przepływu oraz listy odpowiedzialności.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Jak zabezpieczyć dane klienta w systemie CRM?
Kto powinien mieć dostęp do danych klientów w CRM?
Jak zabezpieczyć integracje CRM ze sklepem i formularzami?
Co zrobić, gdy ktoś nieuprawniony uzyska dostęp do CRM?
Czy kopia zapasowa CRM wystarczy do ochrony danych?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Jak zabezpieczyć dane klienta? Bezpieczeństwo informacji w systemie CRM”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.