Sklep można zatrzymać nie tylko przez włamanie. Wystarczy utrata dostępu do domeny, niesprawna kopia albo błędna zmiana integracji płatności. Bezpieczeństwo wymaga więc zarówno ochrony technicznej, jak i ustalenia, kto zauważa problem oraz podejmuje decyzję. Zacznij od zasobów, odpowiedzialności i dopuszczalnej przerwy w sprzedaży.
Krótka odpowiedź
Bezpieczeństwo sklepu internetowego wymaga kilku warstw: ograniczonych dostępów, aktualizacji, ochrony ruchu, kopii poza serwerem i sprawdzonego odtworzenia. HTTPS chroni transmisję, ale nie zastępuje tych działań.
Przy incydencie najpierw ogranicz skutki i zabezpiecz dowody, a równolegle oceń dane osobowe. Zgłoszenie UODO zależy od ryzyka i czasu stwierdzenia naruszenia, nie od samego wystąpienia awarii strony.
Usługi KC Mobile
Ustalmy zakres technicznych zabezpieczeń
Podaj technologię strony i opisz potrzebę lub zauważony incydent. Ustalimy zakres weryfikacji i możliwych prac. Nie przesyłaj haseł ani danych klientów w pierwszej wiadomości.
Zasoby i odpowiedzialność: kto chroni poszczególne elementy?
Zrób listę miejsc potrzebnych do działania sklepu: domena, hosting, panel, baza danych, kopie, poczta, repozytorium i integracje. Dopisz właściciela konta, osobę techniczną i sposób odzyskania dostępu. Hasło znane wyłącznie byłemu wykonawcy jest problemem operacyjnym, nawet jeśli sama aplikacja działa poprawnie.
Określ, jakie skutki ma utrata dostępności, zmiana danych i ujawnienie informacji. Zamówienia, stany magazynowe i dane klientów wymagają innych procedur niż publiczne zdjęcia produktów. Nie każdy sklep przechowuje numery kart: sprawdź rzeczywisty przepływ płatności, zamiast zakładać identyczny zakres danych we wszystkich wdrożeniach.
Przy prowadzeniu sklepu internetowego ustal odpowiedzialność hostingu, operatorów i zespołu utrzymania. Zapisz także, kto może wstrzymać sprzedaż lub wyłączyć zagrożoną integrację. Podział powinien obejmować zastępstwo. Lista telefonów jest użyteczna tylko wtedy, gdy wiadomo, z jaką decyzją zwrócić się do danej osoby.
Podaj technologię strony i opisz potrzebę lub zauważony incydent. Ustalimy zakres weryfikacji i możliwych prac. Nie przesyłaj haseł ani danych klientów w pierwszej wiadomości. Omów zabezpieczenia swojej witryny
Dostępy: indywidualne konta, minimalne uprawnienia i 2FA
Każda osoba pracująca w panelu powinna mieć własne konto. Uprawnienia dobierz do zadania, a nie wygody przy pierwszym logowaniu. Osoba zmieniająca opisy nie potrzebuje automatycznie dostępu do instalowania wtyczek, eksportu klientów lub ustawień płatności. Kontroluj także klucze API, które działają poza panelem.
Używaj unikalnych haseł przechowywanych w menedżerze i dodatkowego uwierzytelniania dla kont o znaczących uprawnieniach. Zapisz procedurę odzyskania dostępu oraz przechowania kodów awaryjnych. Jeśli jedna utracona komórka blokuje całą administrację, mechanizm wymaga dopracowania.
Przy odejściu pracownika odbierz konta, sesje i powiązane uprawnienia. Schowanie menu nie jest zabezpieczeniem dostępu do operacji. Szczegóły opisuje poradnik o rolach i uprawnieniach WordPress. Przetestuj konto osoby z ograniczonym zakresem, a nie tylko widok administratora. Dostęp musi być egzekwowany również poza interfejsem, w odpowiednich operacjach serwera.
Aktualizacje i ograniczenie zbędnych elementów
Prowadź listę wersji rdzenia, motywu, dodatków i środowiska. Usuwaj nieużywane rozszerzenia po sprawdzeniu zależności. Wyłączona wtyczka nie powinna pozostawać bezterminowo zapomnianą częścią instalacji, której nikt nie potrafi przypisać do funkcji sklepu.
Poprawki bezpieczeństwa oceniaj według ryzyka i pilności, a większe zmiany funkcjonalne sprawdzaj na kopii. Przed aktualizacją przygotuj możliwość odtworzenia i testy kluczowych ścieżek. Procedura nie powinna oznaczać ani bezwarunkowej instalacji wszystkiego bez kontroli, ani odkładania każdej poprawki do kolejnego dużego projektu.
Po zmianie sprawdź produkt, koszyk, logowanie i komunikację integracji w bezpiecznym scenariuszu. Pomaga procedura aktualizacji WordPressa. Przy niestandardowym wdrożeniu WordPress ustal też właściciela własnego kodu. Producent wtyczki nie odpowiada za każdą lokalną modyfikację, a sam zapis ostatniej daty aktualizacji nie dowodzi zgodności całego rozwiązania.
HTTPS, płatności i ochrona ruchu
HTTPS zabezpiecza transmisję między odpowiednimi punktami połączenia. Nie wykrywa jednak złośliwej wtyczki i nie blokuje użytkownika ze skradzionym kontem administratora. Sprawdzaj również termin certyfikatu, przekierowania i zasoby, z których korzysta checkout. Kłódka przeglądarki nie jest oceną całego sklepu.
WAF może ograniczać część szkodliwych żądań. Dokumentacja reguł Cloudflare wskazuje także ograniczony zestaw dostępny w planie Free; szersze możliwości zależą od planu. Nie traktuj zatem WAF jako funkcji zawsze płatnej ani jako zastępstwa aktualizacji aplikacji.
Reguły ochrony testuj z prawidłowymi żądaniami, zwłaszcza powiadomieniami płatności i integracjami magazynu. Masowe blokowanie wszystkich plików PHP może zepsuć legalne funkcje. Ograniczaj potwierdzone zbędne wejścia i obserwuj fałszywe alarmy. Przy danych płatności korzystaj z właściwej integracji operatora oraz zabezpiecz jej klucze; nie wprowadzaj własnego magazynu danych karty bez uzasadnionej architektury i spełnienia wymagań.
Kopie zapasowe i realny plan odtworzenia
Ustal dopuszczalną utratę danych i czas przywrócenia pracy. Sklep przyjmujący zamówienia potrzebuje planu dla transakcji powstałych po ostatniej kopii, nie tylko odzyskania wyglądu strony. Na tej podstawie dobierz częstotliwość, zakres i retencję kopii. Jeden kalendarz nie pasuje do wszystkich modeli sprzedaży.
Przechowuj kopie także poza głównym serwerem, z odrębną kontrolą dostępu. Kopia dostępna do usunięcia tym samym przejętym kontem może zniknąć razem z danymi produkcyjnymi. Sprawdź, czy obejmuje bazę, pliki i konfigurację potrzebną do działania, oraz czy zachowujesz wersje pozwalające wrócić przed późno wykrytą infekcję.
Próba odtworzenia powinna odbywać się w odizolowanym środowisku. Zweryfikuj spójność zamówień, plików i integracji bez uruchamiania prawdziwych wiadomości lub obciążeń. Zapisz rzeczywisty czas, brakujące dostępy i wynik. Raport udanego backupu potwierdza wykonanie zadania, ale dopiero kontrola odtworzenia pokazuje, czy można z niego skorzystać.
Monitoring, który prowadzi do działania
Obserwuj dostępność witryny, błędy aplikacji, zmiany uprzywilejowanych kont i problemy kopii. Dodaj sygnały właściwe dla sklepu, na przykład nagły brak potwierdzeń operatora lub nietypową zmianę ustawień płatności. Sam wykres ruchu nie wykrywa każdej awarii procesu zakupowego.
Do alarmu przypisz odbiorcę, pierwszą czynność i sposób eskalacji. Zbyt wiele identycznych powiadomień może ukryć ten sygnał, który wymaga decyzji. Rozróżniaj awarię dostawcy, błąd wdrożenia i podejrzenie incydentu. Nie każde nieudane logowanie oznacza włamanie, ale seria zdarzeń może wymagać dalszej analizy.
Logi przechowuj przez uzasadniony okres i z ograniczonym dostępem. Nie zapisuj w nich niepotrzebnie haseł, kluczy ani pełnych danych płatniczych. Przygotuj możliwość zachowania materiału dotyczącego konkretnego zdarzenia. Zespół powinien umieć ustalić, co się zmieniło, kiedy problem wykryto i jakie działania już wykonano, zamiast zaczynać diagnozę od domysłów.
Incydent: ograniczenie skutków przed przywracaniem
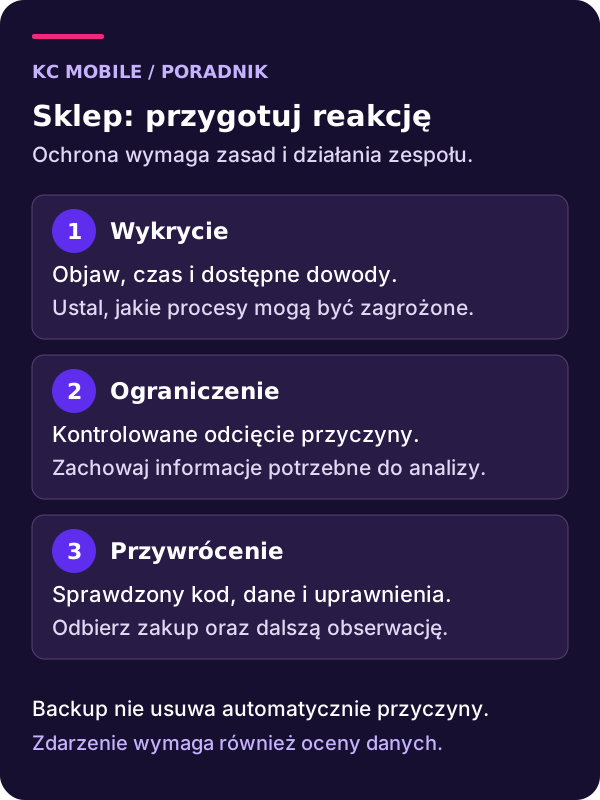
Przy podejrzeniu przejęcia wyznacz osobę koordynującą. Ogranicz zagrożone funkcje w sposób dopasowany do sytuacji, zachowując potrzebne dowody i logi. Nie przywracaj od razu całego sklepu na aktywnie zagrożone środowisko. Możesz w ten sposób stracić ślady zdarzenia albo ponownie uruchomić tę samą podatność.
Ustal zakres: konta, pliki, dane, integracje i czas oddziaływania. Zabezpiecz dostęp do kopii oraz niezbędnych kont zarządzających. Zmianę kluczy i haseł wykonuj z zaufanego środowiska, uwzględniając zależne usługi. Sama wymiana hasła administratora nie usuwa pozostawionego mechanizmu dostępu.
Przywracanie zaplanuj po ograniczeniu incydentu i usunięciu przyczyny. Zweryfikuj punkt kopii, poprawki i transakcje z okresu pomiędzy kopią a zatrzymaniem. Przed wznowieniem sprzedaży sprawdź kluczowe funkcje bez rzeczywistych operacji finansowych. Zapisz, które elementy potwierdzono, a które nadal wymagają obserwacji, aby nie mylić dostępnej strony z zakończonym postępowaniem.
Dane osobowe: ocena ryzyka i właściwe powiadomienia
Równolegle oceń, czy incydent naruszył ochronę danych osobowych. UODO wskazuje, że zgłoszenie organowi następuje bez zbędnej zwłoki, w miarę możliwości do 72 godzin od stwierdzenia naruszenia, chyba że mało prawdopodobne jest ryzyko naruszenia praw lub wolności osób. Nie jest to termin liczony dopiero od zakończenia naprawy.
Zawiadomienie osób ma odrębną przesłankę: możliwość wysokiego ryzyka. UODO wyjaśnia ten obowiązek i potrzebę działania bez zbędnej zwłoki. Zakres oraz ewentualne wyjątki wymagają indywidualnej oceny. Dokumentuj ustalenia i decyzję również wtedy, gdy zdarzenie nie wymaga zgłoszenia. Szerszą mapę odpowiedzialności opisuje RODO w sklepie.
Po zdarzeniu uzupełnij plan o wykryte braki. Dalszą opiekę godzinową i warunki SLA ustala się indywidualnie, z określonym zakresem reakcji. Jeśli potrzebujesz planu ochrony, prześlij opis środowiska i odpowiedzialności, bez sekretów. Pierwszym rezultatem powinna być lista konkretnych działań oraz dowodów ich sprawdzenia.
Najczęściej zadawane pytania
Czy certyfikat SSL wystarczy do zabezpieczenia sklepu?
Czy WAF wymaga płatnego planu?
Czy kopia na tym samym serwerze jest wystarczająca?
Co zrobić najpierw po wykryciu włamania?
Czy każde naruszenie trzeba zgłosić UODO w 72 godziny?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Ustalmy zakres technicznych zabezpieczeń
Podaj technologię strony i opisz potrzebę lub zauważony incydent. Ustalimy zakres weryfikacji i możliwych prac. Nie przesyłaj haseł ani danych klientów w pierwszej wiadomości.