Dobry plan ochrony sklepu powinien działać także wtedy, gdy trzeba odtworzyć bazę albo szybko odebrać komuś dostęp. Poniżej znajdziesz obszary do sprawdzenia i checklistę odbioru. Wymagania dotyczące płatności oddzielamy od codziennego utrzymania WordPressa, ponieważ zależą od rzeczywistego sposobu integracji.
Krótka odpowiedź
Bezpieczeństwo WooCommerce wymaga aktualizacji, kontroli dostępu, sprawdzanych kopii i utrzymania integracji płatności. HTTPS samo nie zabezpiecza sklepu przed włamaniem.
Ustal osoby odpowiedzialne za przeglądy i incydenty, a zakres PCI DSS potwierdź dla konkretnego przepływu płatności, zamiast przypisywać wszystkim bramkom te same wymagania.
Usługi KC Mobile
Uporządkujmy zabezpieczenia i kopie zapasowe
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem.
Bezpieczeństwo WooCommerce jest procesem, nie dodatkiem
Sklep WooCommerce przetwarza dane osobowe, adresy dostawy, historię zamówień i informacje potrzebne do rozliczeń. Ochrona obejmuje więc więcej niż stronę logowania. Trzeba wiedzieć, kto ma dostęp do panelu, jakie integracje pobierają dane oraz kto zauważy awarię, gdy właściciel jest poza biurem.
Zacznij od mapy odpowiedzialności: hosting odpowiada za uzgodniony zakres infrastruktury, operator płatności za swój system, a administrator sklepu za konfigurację witryny i utrzymanie jej komponentów. Żaden z tych podziałów nie oznacza, że pozostałe strony mogą przestać sprawdzać własną część. Zapisz osoby kontaktowe i uprawnienia do podejmowania pilnych decyzji.
Praktyczna lista zagrożeń obejmuje przejęte konta, znane podatności dodatków, nieautoryzowane skrypty i utratę danych. Nie jest rankingiem częstości ataków. W Twoim sklepie priorytet może wynikać z konkretnego ostrzeżenia producenta albo braku sprawnej kopii. Taką ocenę wykonaj przed zakupem kolejnego narzędzia. W szerszym planie wdrożenia sklepu internetowego uwzględnij także odbiór zabezpieczeń i późniejsze utrzymanie.
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem. Omów zabezpieczenia WordPressa
HTTPS i certyfikat: sprawdzaj także odnowienie
HTTPS zabezpiecza transmisję między przeglądarką a serwerem. Nie usuwa podatności wtyczek, nie chroni przejętego konta administratora i nie potwierdza uczciwości każdego skryptu. Dlatego działający certyfikat jest jednym z warunków odbioru, a nie dowodem pełnego bezpieczeństwa sklepu.
Kontroluj certyfikat dla używanych nazw domen, przekierowanie z HTTP oraz zasoby ładowane przez nieszyfrowane adresy. Obrazy i skrypty ze starymi odwołaniami mogą powodować problemy po zmianie konfiguracji. Podmianę adresów w bazie wykonuj narzędziem obsługującym dane WordPressa, po kopii i próbie na stagingu. Nie wystarczy zmienić jednej opcji i uznać pracy za zakończoną.
Let's Encrypt opisuje zmiany długości certyfikatów i mechanizmów ich wydawania. Nie opieraj procedury na założeniu, że certyfikat zawsze trwa tyle samo i sam się odnowi. Odnowienie zależy od działającej automatyzacji, konfiguracji i poprawnej walidacji domeny. Ustal alert przed wygaśnięciem oraz odbiorcę, który rzeczywiście może naprawić błąd. Sprawdź również, czy ostatnia odnowiona wersja jest już podawana przez serwer.
Konta, uprawnienia i aktualizacje
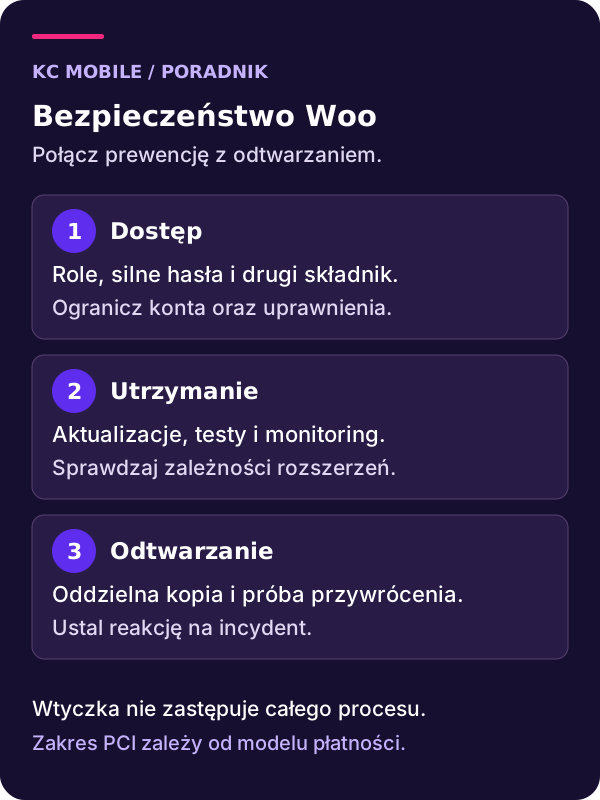
Każda osoba pracująca w sklepie powinna mieć własne konto z zakresem potrzebnym do jej obowiązków. Obsługa zamówień nie musi oznaczać dostępu do instalowania wtyczek. Po zakończeniu współpracy odbierz dostęp i sprawdź pozostawione klucze integracyjne. Wspólne hasło utrudnia ustalenie, kto dokonał zmiany.
Wprowadź unikalne hasła przechowywane w menedżerze i dodatkowe uwierzytelnianie dla kont uprzywilejowanych. Zachowaj bezpieczny sposób odzyskania dostępu. Ochrona przed wieloma próbami logowania jest pomocna, ale nie zastąpi usunięcia aktywnego konta byłego wykonawcy. Zmiana adresu logowania również nie naprawi podatnego dodatku.
Aktualizacje planuj na podstawie ryzyka i kompatybilności. Pilna poprawka znanej podatności wymaga innej reakcji niż zmiana funkcjonalna, którą można wcześniej dokładnie sprawdzić. Na kopii przetestuj koszyk, płatność w sandboxie, dostawy i panel obsługi. Po wdrożeniu zapisz wersje oraz wynik odbioru. Organizację środowiska opisuje także poradnik uruchomienia WordPressa. Usuwaj nieużywane komponenty po sprawdzeniu zależności, zamiast utrzymywać je bez właściciela. Zasady odpowiedzialności i odbioru warto ująć w dokumentacji opisanej w poradniku o stronach firmowych w WordPressie.
Kopia zapasowa musi odpowiadać tempu zamówień
Częstotliwość kopii dobierz do dopuszczalnej utraty danych, a nie do uniwersalnej zasady raz dziennie. Jeśli odtworzenie wczorajszej bazy oznaczałoby utratę ważnych zamówień, taki harmonogram nie odpowiada potrzebom sklepu. Ustal RPO, czyli ile danych maksymalnie możesz utracić, oraz oczekiwany czas przywrócenia działania. Dopiero do tych celów dobierz rozwiązanie.
Kopia powinna obejmować właściwą bazę, pliki i potrzebną konfigurację. Przechowuj ją z kontrolą dostępu, także poza awarią pojedynczego serwera. Sprawdź zasady retencji: po późno wykrytym incydencie najnowsze kopie mogą zawierać już zmieniony kod. Sam fakt posiadania kilku archiwów nie przesądza, które nadaje się do odtworzenia.
Wykonaj próbę na odizolowanym środowisku, bez wysyłki wiadomości, zamówień czy zdarzeń do prawdziwej analityki. Sprawdź zamówienia, obrazy, logowanie i konfigurację integracji. Zapisz czas oraz problemy. Jeżeli nie da się odtworzyć kluczy albo dostępów, popraw dokumentację zanim dojdzie do awarii. Test kopii jest osobnym zadaniem, nie dodatkiem do komunikatu o wykonaniu backupu.
Płatności i PCI DSS: ustal zakres konkretnej integracji
Zewnętrzny operator może ograniczyć kontakt sklepu z danymi kart, ale nie usuwa odpowiedzialności za własną witrynę. Dokumentacja WooCommerce dotycząca PCI DSS opisuje znaczenie wybranego sposobu integracji. Nie przypisuj wszystkim bramkom identycznego przepływu danych tylko dlatego, że mają rozpoznawalne logo.
Istotna jest różnica między przekierowaniem klienta na stronę operatora a osadzonym formularzem, na przykład w iframe. PCI SSC w FAQ 1588 wyjaśnia, że określone kryterium kwalifikacji SAQ A dotyczące podatności na ataki skryptowe odnosi się do osadzonej strony płatności, a nie do strony przekierowującej klienta do procesora. To wyjaśnienie konkretnego kryterium, nie zwolnienie sklepów przekierowujących ze wszystkich obowiązków PCI.
Właściwy formularz SAQ i sposób potwierdzenia zgodności uzgodnij z podmiotem przyjmującym tę ocenę, zwykle bankiem rozliczającym, oraz operatorem. Zapisz nazwę integracji, wersję, sposób osadzenia i instrukcję wdrożenia. Decyzję biznesową o metodach omawia osobno poradnik płatności online w sklepie.
Skrypty, firewall i monitoring: warstwy z konkretnym celem
Przejrzyj skrypty działające przy zamówieniu: dodatki reklamowe, czat, testy wariantów i narzędzia nagrań. Dla każdego zapisz właściciela oraz cel. Usuwaj zbędne integracje i ograniczaj dostęp do ich paneli. Przejęcie konta umożliwiającego dodanie kodu jest istotne nawet wtedy, gdy sam WordPress ma mocne hasła.
WAF filtruje żądania HTTP w warstwie, w której został wdrożony; nie opisuj go jako ochrony działającej po prostu na poziomie DNS. Reguły wymagają kontroli, ponieważ mogą blokować poprawne powiadomienia operatora płatności. Monitoruj zarówno podejrzane zmiany, jak i błędy prawidłowych funkcji sklepu.
Politykę CSP wdrażaj z listą rzeczywiście potrzebnych źródeł i testem procesu zamówienia. Zbyt restrykcyjna konfiguracja może zepsuć płatność, a zbyt szeroka nie zapewni oczekiwanego ograniczenia. Mechanizm SRI stosuje się tam, gdzie pasuje do sposobu dostarczania zasobu; nie jest uniwersalnym przełącznikiem dla wszystkich dynamicznych skryptów. Żadna pojedyncza warstwa nie gwarantuje wykluczenia skimmingu. Alert ma wartość wtedy, gdy ktoś wie, co po jego otrzymaniu sprawdzić.
Dane klientów i reakcja na incydent
Ogranicz zbierane dane do uzasadnionego zakresu oraz ustal retencję uwzględniającą obowiązki firmy. Nie kasuj automatycznie dokumentacji potrzebnej do rozliczeń tylko dlatego, że konto klienta jest nieaktywne. Zapisz, które dane trafiają do integracji i kto może je eksportować.
Przy podejrzeniu włamania zabezpiecz dostępne dowody i logi, ogranicz trwające zagrożenie oraz ustal zakres incydentu. Wstrzymanie sprzedaży może być potrzebne, ale decyzję oprzyj na sytuacji. Zaplanuj rotację haseł i kluczy wraz z usunięciem przyczyny, aby atakujący nie uzyskał ponownie nowych dostępów. Nie odtwarzaj bez sprawdzenia kopii zawierającej tę samą podatność.
UODO wyjaśnia zasady zgłaszania naruszeń: zgłoszenie następuje bez zbędnej zwłoki, w miarę możliwości do 72 godzin od stwierdzenia, chyba że mało prawdopodobne jest ryzyko naruszenia praw lub wolności osób. Ocenę udokumentuj. Powiadomienie osób, których dane dotyczą, wymaga osobnej oceny wysokiego ryzyka. Zespół techniczny powinien dostarczyć ustalenia administratorowi danych; sam skan plików nie rozstrzyga obowiązków prawnych.
Checklista odbioru i opieka po wdrożeniu
Przed zamknięciem prac przypisz do każdego punktu osobę odpowiedzialną i dowód sprawdzenia. Tabela jest planem odbioru, nie certyfikatem odporności na każdy atak.
| Obszar | Co ma być sprawdzone | Dowód odbioru |
|---|---|---|
| Dostęp | Role, konta, dodatkowe uwierzytelnianie | Aktualna lista uprawnień |
| HTTPS | Certyfikat i działające odnowienie | Wynik kontroli i alert |
| Kopie | Zakres, retencja, odtworzenie | Protokół próby przywrócenia |
| Aktualizacje | Zgodność dodatków i scenariusze sklepu | Wersje oraz wynik testów |
| Płatności | Sposób integracji i statusy | Test sandbox oraz ustalony zakres PCI |
| Incydent | Kontakty i decyzje | Dostępna procedura reakcji |
Po wdrożeniu potrzebny jest powtarzalny przegląd, a także tryb obsługi pilnych ostrzeżeń. Zakres późniejszej opieki można ustalić w małym pakiecie godzinowym: aktualizacje, kontrola kopii, drobne poprawki i pomoc przy problemach. SLA powinno precyzować godziny dostępności, klasy zgłoszeń i uzgodnione czasy reakcji. Nie utożsamiaj ich z gwarantowanym czasem naprawy. Skontaktuj się z KC Mobile z listą integracji i aktualnym sposobem utrzymania, aby ustalić potrzebny zakres wsparcia.
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy certyfikat SSL wystarczy do zabezpieczenia WooCommerce?
Czy zewnętrzna bramka zwalnia sklep z PCI DSS?
Jak często wykonywać kopię sklepu WooCommerce?
Co zrobić po podejrzeniu włamania do sklepu?
Co powinna obejmować opieka i SLA po wdrożeniu?
Przypisy i źródła
Źródła zawierają linki do zewnętrznych raportów branżowych, badań i oficjalnych publikacji. Klikając w numerację [X] w treści artykułu, automatycznie zostaniesz przeniesiony do odpowiedniego przypisu.

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Uporządkujmy zabezpieczenia i kopie zapasowe
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem.