Jedno hasło używane w kilku usługach może narazić na przejęcie wiele firmowych kont po wycieku danych z jednej strony. Dostęp do poczty, WordPressa, sklepu, hostingu i płatności warto uporządkować tak, aby pracownicy nie korzystali ze wspólnych poświadczeń.
Krótka odpowiedź
Twórz osobne, losowe hasło dla każdego konta i przechowuj je w menedżerze haseł. NIST SP 800-63B-4 wymaga od systemów stosujących ten standard minimum 15 znaków dla hasła używanego jako jedyny składnik oraz minimum 8 znaków dla hasła używanego jako część MFA.
Włącz MFA dla poczty, kont administratorów, hostingu i płatności, a hasło główne do menedżera zapamiętaj jako długą, niepowiązaną z firmą frazę.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Silne hasła internetowe: jak je tworzyć, zapamiętywać i chronić”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Co sprawia, że hasło jest silne?
Silne hasło jest długie, unikalne dla danego konta i trudne do odgadnięcia na podstawie informacji o użytkowniku. Długość oraz losowość utrudniają zgadywanie, a unikalność ogranicza skutki wycieku w jednej usłudze.
NIST SP 800-63B-4 wymaga minimum 15 znaków dla hasła używanego jako jedyny składnik uwierzytelniania w systemach stosujących ten standard. Dla hasła używanego jako część MFA standard dopuszcza krótszą długość, ale wymaga minimum 8 znaków; nie jest to powszechny wymóg prawny dla wszystkich serwisów internetowych. Szczegóły publikuje NIST w standardzie SP 800-63B-4, sprawdzonym w październiku 2026 r.
NIST odradza arbitralne reguły składu, takie jak obowiązek użycia wielkich liter, cyfr i symboli, oraz zaleca blokowanie haseł powszechnych lub skompromitowanych. Nie buduj hasła z nazwy firmy, domeny, imienia ani przewidywalnego wzoru z kolejnym rokiem.
Przykłady schematów pokazują różnicę między przewidywalnością a unikalnością:
- Słaby schemat: nazwa firmy, wspólne słowo i kolejny numer dla każdego systemu.
- Lepszy schemat: losowe hasło wygenerowane dla jednego konta i zapisane w menedżerze haseł.
Nie używaj przykładów z poradnika jako własnego hasła. Każde hasło powinno być niepowtarzalne.
Czytasz poradnik „Silne hasła internetowe: jak je tworzyć, zapamiętywać i chronić”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Jak tworzyć hasła do wielu kont firmowych?
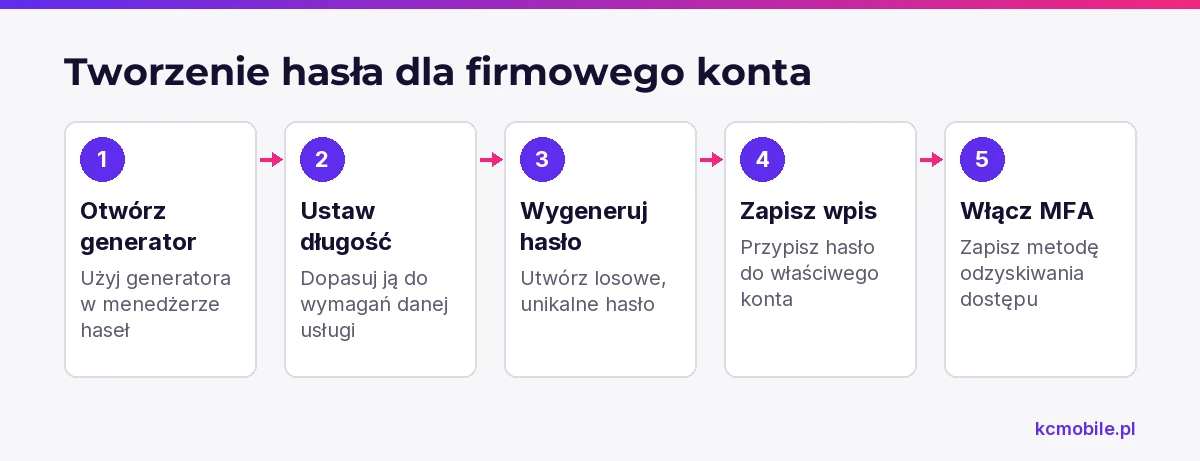
Twórz hasło w generatorze menedżera haseł i zapisuj osobny wynik dla każdego konta. Generator tworzy losowy ciąg znaków, którego nie da się łatwo przewidzieć na podstawie danych firmy.
Praktyczny proces obejmuje cztery działania:
1. Otwórz generator w menedżerze haseł.
2. Ustaw długość akceptowaną przez daną usługę; jeśli usługa pozwala, zastosuj minimum 15 znaków dla konta chronionego wyłącznie hasłem.
3. Wygeneruj hasło i zapisz je przy właściwym koncie.
4. Włącz MFA i zapisz metodę odzyskiwania dostępu.
Tabela porównuje trzy sposoby tworzenia haseł do firmowych kont. Unikalność oznacza, że ujawnienie jednego hasła nie daje gotowego dostępu do pozostałych usług.
| Sposób | Unikalność kont | Odporność na zgadywanie | Główne ryzyko |
|---|---|---|---|
| Losowe hasło z generatora | Osobne hasło dla każdego konta | Zależy od długości i losowości | Utrata dostępu do menedżera |
| To samo hasło w wielu usługach | Brak | Zależy od pierwotnego hasła | Wyciek może narazić kolejne konta |
| Wspólny wzór z nazwą i rokiem | Częściowa | Ograniczona przez przewidywalność | Łatwo odgadnąć warianty |
Tabela pokazuje, że unikalne hasła ograniczają rozprzestrzenianie się skutków pojedynczego wycieku. Zacznij od poczty i kont administracyjnych, bo mogą służyć do odzyskiwania innych dostępów.
Hasło główne do menedżera zapamiętaj jako długą frazę z kilku losowo dobranych słów, których nie łączy oczywista historia ani dane osobowe. Ustal też dostęp awaryjny do sejfu, aby firma mogła odzyskać dane po utracie urządzenia przez właściciela. Przy pracy z firmowym WordPressem strony i serwisy oparte na WordPressie warto powiązać dostęp administratorów z indywidualnymi kontami i procedurą przekazania uprawnień.
Czy menedżer haseł jest dobrym rozwiązaniem dla firmy?
Menedżer haseł jest dobrym rozwiązaniem dla firmy, jeśli pozwala tworzyć unikalne hasła, udostępniać wpisy zespołowi i odbierać dostęp po odejściu pracownika. Hasło główne chroni pozostałe dane logowania, dlatego konfiguracja firmowa powinna obejmować MFA, kontrolę odzyskiwania konta i ograniczoną liczbę administratorów.
Przed wyborem sprawdź konta zespołowe, udostępnianie wpisów bez wysyłania hasła w wiadomości, historię zmian, MFA, odzyskiwanie dostępu i eksport danych przy zmianie dostawcy. Funkcje oraz warunki planów zależą od producenta, więc aktualny cennik sprawdź na jego oficjalnej stronie.
Tabela zawiera kryteria, które pozwalają ocenić menedżer haseł przed wdrożeniem zespołowym.
| Kryterium | Co sprawdzić | Pytanie kontrolne |
|---|---|---|
| Współdzielenie | Sejfy zespołowe i uprawnienia | Czy dostęp można przyznać bez wysyłania hasła? |
| MFA | Obsługiwane metody drugiego składnika | Czy administrator może wymagać MFA? |
| Odzyskiwanie | Procedura utraty dostępu | Kto może odzyskać konto pracownika? |
| Audyt | Historia dostępu i zmian | Czy można sprawdzić, kto zmienił wpis? |
| Odejście pracownika | Cofanie uprawnień i przenoszenie wpisów | Czy można odciąć byłego pracownika? |
Kryteria obejmują codzienną pracę, audyt i odzyskiwanie dostępu. Przed przeniesieniem haseł ustal właściciela sejfu, role administratorów i procedurę awaryjną.
Perspektywa KC Mobile: wdrożenie firmowe warto zacząć od poczty i systemów administracyjnych, a następnie przenieść pozostałe wpisy. Ta kolejność porządkuje dostęp do kanałów, które mogą służyć do odzyskiwania kont.
Jak zabezpieczyć dostęp do WordPressa i sklepu?
Zabezpiecz WordPress i sklep osobnym kontem dla każdej osoby, minimalnymi uprawnieniami, unikalnym hasłem oraz MFA tam, gdzie platforma je udostępnia. WordPress przypisuje role o różnym zakresie możliwości, a administrator może zarządzać między innymi ustawieniami, wtyczkami, motywami i użytkownikami.
Checklista dostępu do firmowych systemów:
- WordPress: konto dla każdej osoby, rola dopasowana do zadań, MFA dla administratorów i usunięcie nieużywanych kont.
- Sklep: indywidualne konta pracowników i uprawnienia ograniczone do obsługi zamówień lub innych obowiązków.
- Hosting i domena: indywidualne konta, MFA i dostęp awaryjny właściciela.
- Poczta: MFA, aktualne metody odzyskiwania i kontrola aktywnych sesji.
- Płatności: imienne konta, MFA i szybkie odebranie dostępu po zmianie zespołu.
Dokumentacja WordPress.org o rolach i uprawnieniach opisuje domyślne role. WordPress.org publikuje też dobre praktyki dotyczące haseł; obie strony sprawdziliśmy w październiku 2026 r. Uwierzytelnianie wieloskładnikowe w WordPressie może wymagać dodatkowej wtyczki, dlatego przed jej instalacją sprawdź aktualizacje, zgodność z używaną wersją i procedurę odzyskiwania dostępu.
Jeśli potrzebujesz nowej witryny lub przebudowy, strony na WordPressie obejmują prace przy tej platformie.
Dlaczego samo silne hasło nie wystarcza?
Samo silne hasło nie wystarcza, ponieważ phishing, złośliwe oprogramowanie, przejęcie poczty lub wyciek danych mogą ujawnić poprawne dane logowania. MFA, czyli uwierzytelnianie wieloskładnikowe, dodaje kolejne potwierdzenie tożsamości, ale nie zastępuje aktualizacji, kopii zapasowych ani kontroli sesji.
Phishing to próba nakłonienia użytkownika do podania danych lub wykonania działania przez fałszywą wiadomość albo stronę. Długie hasło nie ochroni konta, jeśli pracownik wpisze je w spreparowanym formularzu. CISA zaleca silne i unikalne hasła, menedżer haseł, MFA oraz rozpoznawanie phishingu; wskazówki publikuje na stronie Secure Our World, sprawdzonej w październiku 2026 r.
Tabela pokazuje warstwy zabezpieczeń, które uzupełniają ochronę hasłem.
| Warstwa | Ograniczane ryzyko | Działanie firmy |
|---|---|---|
| Unikalne hasło | Ponowne użycie po wycieku | Generuj osobne hasła dla usług |
| MFA | Logowanie po poznaniu samego hasła | Włącz drugi składnik dla kont krytycznych |
| Aktualizacje | Wykorzystanie znanych luk | Aktualizuj WordPress, wtyczki i urządzenia |
| Kopie zapasowe | Utrata danych po awarii lub incydencie | Testuj odtwarzanie kopii |
| Alerty i logi | Opóźnione wykrycie nietypowego dostępu | Przeglądaj powiadomienia i historię logowań |
Każda warstwa ogranicza inny rodzaj ryzyka. Szczególnie chroń pocztę, ponieważ może służyć do resetowania haseł w pozostałych usługach.
Jak przechowywać i udostępniać dane logowania?
Przechowuj dane logowania w menedżerze haseł i udostępniaj je przez jego funkcje zespołowe, a nie przez otwarte wiadomości lub komunikatory. Indywidualne konta pozwalają odebrać dostęp jednej osobie bez zmiany wspólnego hasła wszystkim pracownikom.
Przypisz wpis do sejfu właściwego zespołu, przyznaj dostęp tylko osobom, które go potrzebują, i sprawdź, czy pracownik może zobaczyć hasło, czy tylko korzystać z udostępnionego dostępu. Nie zapisuj haseł w arkuszu dostępnym dla całej firmy ani w zgłoszeniach do pomocy technicznej.
Przy odejściu pracownika usuń jego konto z menedżera haseł, odbierz sesje i uprawnienia w usługach oraz sprawdź dostęp do poczty odzyskiwania. Zmień też dane współdzielone w usługach, które nie obsługują indywidualnych kont.
Właściciel firmy powinien znać procedurę awaryjnego odzyskania sejfu bez przechowywania hasła głównego w zwykłym pliku. Ustal, kto może uruchomić tę procedurę i jak firma odnotuje jej użycie.
Co zrobić po wycieku lub podejrzeniu przejęcia hasła?
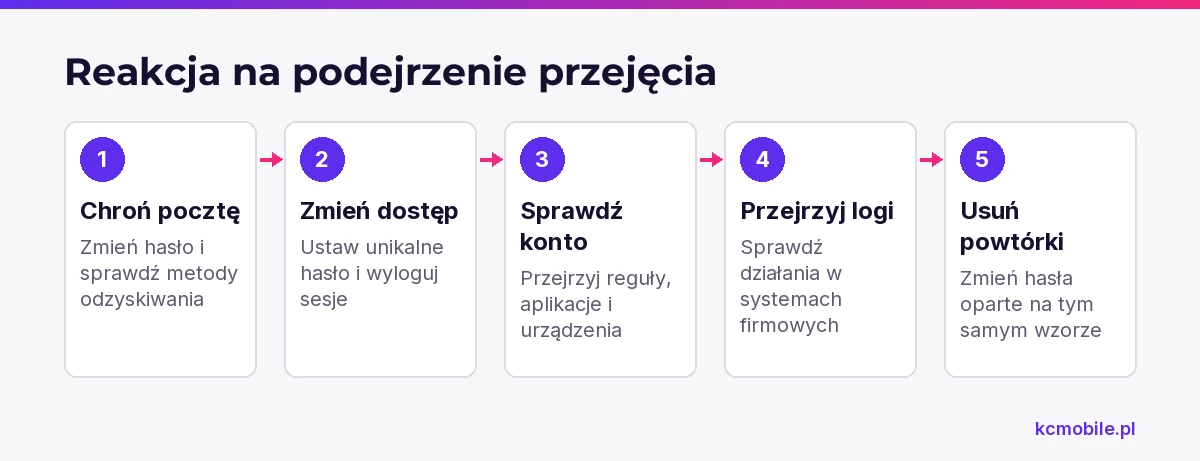
Po podejrzeniu przejęcia zabezpiecz najpierw pocztę używaną do resetowania haseł, a następnie zmień zagrożone hasła na zaufanym urządzeniu i unieważnij aktywne sesje. Zaufane urządzenie to takie, na którym firma nie podejrzewa złośliwego oprogramowania ani przejęcia przeglądarki.
Wykonaj działania w tej kolejności:
1. Zmień hasło do skrzynki używanej do odzyskiwania kont, włącz MFA i sprawdź metody odzyskiwania.
2. Zmień hasło do zagrożonej usługi na unikalne i wyloguj pozostałe aktywne sesje.
3. Sprawdź reguły przekazywania poczty, podłączone aplikacje i nieznane urządzenia.
4. Przejrzyj logi logowania oraz działania użytkowników w WordPressie, sklepie, hostingu i systemie płatności.
5. Zmień hasła wszędzie tam, gdzie użyto tego samego hasła lub przewidywalnego wzoru.
6. Zgłoś incydent dostawcy, jeśli konto obsługuje płatności, dane klientów lub dostęp administracyjny.
Sama zmiana hasła nie wystarczy, jeśli urządzenie może być zainfekowane. Usuń przyczynę przejęcia z pomocą administratora systemu i sprawdź, czy napastnik nie dodał własnej metody odzyskiwania lub aplikacji z dostępem do konta.
Jak wdrożyć zasady haseł w małej firmie?
Wdrożenie zasad haseł w małej firmie zacznij od listy systemów, właściciela dostępu i procedury odejścia pracownika. Zasady powinny określać, gdzie przechowywać hasła, kto przyznaje dostęp i jak firma odzyskuje konto.
Właściciel lub administrator powinien:
1. Spisać krytyczne konta: pocztę, WordPressa, sklep, hosting, domenę, płatności i system księgowy.
2. Wskazać opiekuna każdego systemu oraz osoby, które faktycznie potrzebują dostępu.
3. Wdrożyć menedżer haseł i MFA dla kont administracyjnych.
4. Ustalić odbieranie uprawnień przy zmianie roli lub odejściu pracownika.
5. Sprawdzać nieużywane konta, metody odzyskiwania i możliwość odtworzenia kopii zapasowych.
Przegląd wykonuj po zmianie zespołu, incydencie lub zmianie dostawcy, a regularny termin dopasuj do ryzyka firmy. Przy przenoszeniu strony uwzględnij przekazanie dostępów i ich zmianę w ramach migracji WordPressa.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Jak stworzyć silne hasło internetowe?
Ile znaków powinno mieć bezpieczne hasło?
Czy można używać tego samego hasła na kilku stronach?
Czy menedżer haseł jest bezpieczny dla firmy?
Co zrobić, gdy hasło do WordPressa wyciekło?
Czy silne hasło chroni przed phishingiem?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Silne hasła internetowe: jak je tworzyć, zapamiętywać i chronić”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.