Aktywna sesja WordPress pozwala pracować w panelu bez ponownego wpisywania hasła, więc jej przejęcie może dać dostęp do konta. Ryzyko ograniczają zabezpieczenia urządzenia, połączenia i witryny oraz szybkie odebranie dostępu po incydencie.
Krótka odpowiedź
WordPress rozpoznaje zalogowanego użytkownika za pomocą ciasteczek uwierzytelniających. Domyślny okres ważności ciasteczka wynosi 2 dni, a po zaznaczeniu opcji zapamiętania logowania wynosi 14 dni; zamknięcie przeglądarki może wcześniej usunąć ciasteczko sesyjne.
Po podejrzeniu przejęcia zmień hasło z zaufanego urządzenia, sprawdź konta i dostęp do powiązanych usług oraz przejrzyj zmiany w witrynie. Zmiana hasła w standardowym WordPressie unieważnia dotychczasowe ciasteczka uwierzytelniające.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Ciasteczka sesji WordPress: jak ograniczyć ryzyko przejęcia konta”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Czym są ciasteczka sesji WordPress?
Ciasteczko uwierzytelniające pozwala WordPressowi rozpoznać zalogowanego użytkownika przy kolejnych żądaniach do witryny. Przeglądarka dołącza je do żądań, więc użytkownik nie musi wpisywać hasła przy każdym przejściu w panelu.
WordPress używa ciasteczka `wordpress_[hash]` do uwierzytelniania, `wordpress_sec_[hash]` przy bezpiecznym logowaniu HTTPS oraz `wordpress_logged_in_[hash]` do rozpoznania zalogowanego użytkownika w interfejsie. Wartość ciasteczka uwierzytelniającego należy traktować jak poufny token dostępu; nazwy i zastosowanie opisuje dokumentacja ciasteczek WordPress, sprawdzona w 10.2026.
Domyślny okres ważności ciasteczka logowania wynosi 2 dni, a opcja zapamiętania logowania wydłuża go do 14 dni. Ciasteczko sesyjne może zniknąć wcześniej po zamknięciu przeglądarki, a filtr `auth_cookie_expiration` lub dodatkowy kod może zmienić okres ważności. Szczegóły podaje dokumentacja logowania WordPress, sprawdzona w 10.2026.
Ciasteczka logowania utrzymują dostęp do konta, a ciasteczka analityczne służą do pomiaru ruchu lub zachowań. Obecność ciasteczka analitycznego sama w sobie nie daje uprawnień do panelu. Konfigurację witryny, łącznie z logowaniem i kontami, można powierzyć zespołowi realizującemu strony internetowe oparte na WordPressie.
Czytasz poradnik „Ciasteczka sesji WordPress: jak ograniczyć ryzyko przejęcia konta”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Jak może dojść do przejęcia sesji?
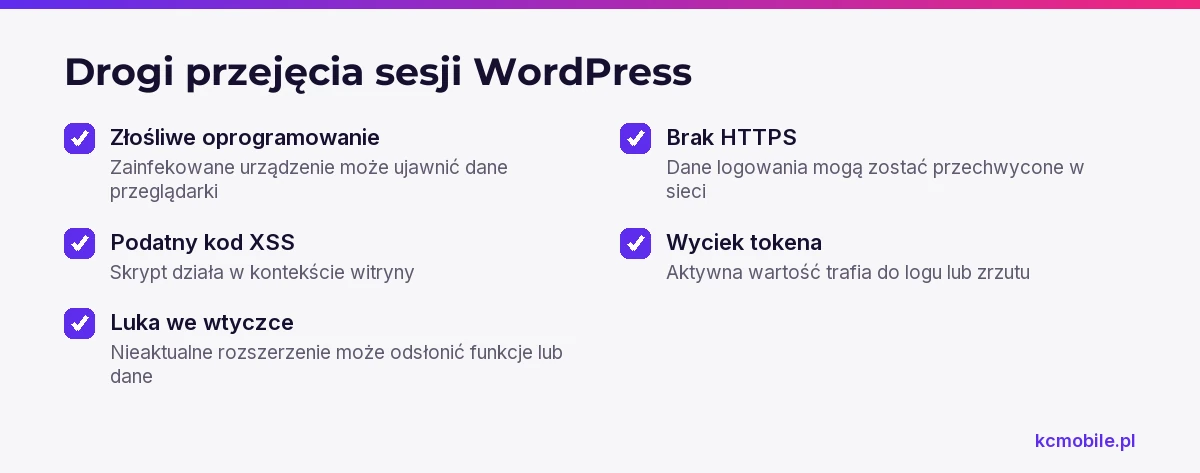
Do przejęcia sesji może dojść, gdy osoba nieuprawniona uzyska aktywny token albo wykorzysta lukę pozwalającą działać w kontekście zalogowanego użytkownika. Sama nazwa ciasteczka nie wystarcza, ale ujawnienie jego wartości może umożliwić podszycie się pod użytkownika.
Poniższa tabela pokazuje typowe drogi nadużycia, warunek ich wystąpienia i możliwy skutek.
| Scenariusz | Warunek | Możliwy skutek |
|---|---|---|
| Złośliwe oprogramowanie | Zainfekowane urządzenie administratora | Odczyt danych przeglądarki |
| XSS | Podatny kod uruchamia skrypt na stronie | Działanie w kontekście witryny |
| Podatna wtyczka | Nieaktualne rozszerzenie ma wykorzystywaną lukę | Dostęp do funkcji lub danych |
| Niezabezpieczona sieć | Ruch logowania odbywa się bez HTTPS | Przechwycenie przesyłanych danych |
| Wyciek zgłoszenia | Token trafił do logu lub publicznego zrzutu | Użycie aktywnej sesji |
Skutek zależy od uprawnień konta, stanu tokena i zabezpieczeń serwera. HTTPS szyfruje dane przesyłane między przeglądarką a serwerem, ale nie usuwa złośliwego oprogramowania ani błędów w kodzie witryny.
Jak sprawdzić ustawienia ciasteczek w przeglądarce?
Narzędzia deweloperskie Chrome i Edge pokazują atrybuty ciasteczek własnej witryny bez konieczności kopiowania ich wartości. Otwórz stronę, wybierz Więcej narzędzi > Narzędzia deweloperskie > Application > Storage > Cookies i kliknij domenę witryny.
Sprawdź ciasteczka logowania oraz kolumny `Secure`, `HttpOnly`, `SameSite`, `Expires/Max-Age` i `Domain`. `Secure` ogranicza wysyłanie ciasteczka do połączeń HTTPS, `HttpOnly` blokuje odczyt przez JavaScript, a `SameSite` określa, kiedy przeglądarka dołącza ciasteczko do żądań pochodzących z innych witryn.
Wartość w kolumnie `Value` jest aktywnym sekretem, dlatego nie umieszczaj jej na zrzucie, w wiadomości ani w zgłoszeniu do pomocy. Przed przekazaniem dowodu zamaskuj również nagłówki `Cookie` i `Set-Cookie`, tokeny w adresach oraz dane logowania. Zostaw widoczną nazwę atrybutu i jego ustawienie, na przykład `HttpOnly: true`.
Potrzebujesz pomocy w tym temacie?
Jak HTTPS i ustawienia WordPressa chronią sesję?
HTTPS szyfruje połączenie przeglądarki z serwerem, a poprawna konfiguracja witryny pozwala WordPressowi ustawiać ciasteczka dla właściwej domeny i protokołu. Funkcja tworząca ciasteczka uwierzytelniające ustawia flagę `HttpOnly`; szczegóły opisuje dokumentacja `wp_set_auth_cookie()`, sprawdzona w 10.2026.
Tabela rozdziela zabezpieczenia przeglądarki, WordPressa i serwera, ponieważ każda warstwa ogranicza inny typ ryzyka.
| Warstwa | Kontrola | Spodziewany efekt | Ograniczenie |
|---|---|---|---|
| Przeglądarka | `Secure` i HTTPS | Wysyłanie ciasteczka przez bezpieczne połączenie | Nie chroni zainfekowanego urządzenia |
| Przeglądarka | `HttpOnly` | Ograniczenie odczytu ciasteczka przez JavaScript | Nie usuwa podatności XSS |
| Przeglądarka | `SameSite` | Ograniczenie części żądań między witrynami | Nie stanowi pełnej ochrony CSRF |
| WordPress | Aktualne rdzeń, motywy i wtyczki | Usunięcie znanych luk objętych aktualizacją | Nie naprawia błędów własnego kodu |
| Serwer | Certyfikat i przekierowanie na HTTPS | Szyfrowanie ruchu do witryny | Błędna konfiguracja proxy może zaburzyć wykrywanie HTTPS |
Sprawdź certyfikat, przekierowanie z `http://` na `https://` oraz adresy witryny w Ustawienia > Ogólne. Jeśli `WP_HOME` lub `WP_SITEURL` nie zgadzają się z konfiguracją serwera, WordPress może nie ustawić ciasteczka prawidłowo; opis typowych problemów z logowaniem znajduje się w dokumentacji logowania WordPress, sprawdzonej w 10.2026.
Zalecamy ponownie sprawdzić logowanie po zmianie serwera, proxy lub wtyczki cache, najlepiej najpierw na środowisku testowym. Szerszą listę działań obejmuje poradnik zabezpieczania WordPressa.
Jak ograniczyć ryzyko po stronie kont użytkowników?
MFA, czyli uwierzytelnianie wieloskładnikowe, wymaga dodatkowego potwierdzenia logowania, więc samo poznanie hasła nie wystarcza do wejścia na konto. Włącz MFA dla administratorów, używaj unikalnych haseł z menedżera haseł i przydzielaj każdej osobie wyłącznie rolę potrzebną do jej pracy.
Po odejściu pracownika odbierz mu dostęp do WordPressa, hostingu, poczty i używanych narzędzi zewnętrznych. Przed usunięciem konta przypisz treści i zadania aktywnemu właścicielowi, a potem sprawdź, czy w witrynie nie ma nieznanych kont administratorów.
WordPress pozwala zarządzać sesjami użytkownika w edycji jego profilu, w sekcji Sesje. Funkcja wylogowania pozostałych sesji usuwa inne tokeny tego użytkownika, ale zachowuje bieżący token; opis `wp_destroy_other_sessions()` znajduje się w dokumentacji WordPress, sprawdzonej w 10.2026. Zmiana hasła w standardowym WordPressie unieważnia ciasteczka uwierzytelniające, ponieważ ich weryfikacja zależy od skrótu hasła.
Jak wtyczki i skrypty strony wpływają na sesję?
Wtyczka lub skrypt zwiększa ryzyko, jeśli zawiera lukę, ładuje niezaufany kod albo zmienia działanie logowania. XSS, czyli wstrzyknięcie skryptu wykonywanego w przeglądarce użytkownika na stronie, może umożliwić działania w kontekście witryny, nawet gdy sam token jest chroniony przed bezpośrednim odczytem.
Diagnozuj problem w kolejności, która ogranicza ryzyko przerwy w działaniu strony:
1. Zapisz objawy, adres strony i czas ich wystąpienia.
2. Sprawdź dostępne aktualizacje WordPressa, motywów i wtyczek.
3. Przejrzyj logi błędów oraz logi bezpieczeństwa z okresu wystąpienia problemu.
4. Odtwórz problem na kopii witryny i wyłączaj rozszerzenia pojedynczo.
5. Po znalezieniu przyczyny ponów test logowania i sprawdź formularze oraz panel.
Nie wyłączaj wtyczek po kolei na działającym sklepie bez kopii zapasowej i planu przywrócenia. Ogranicz skrypty ładowane na ekranie logowania do tych, które są tam potrzebne.
Co zrobić, gdy podejrzewasz kradzież sesji?
Po podejrzeniu kradzieży sesji zmień hasło z zaufanego urządzenia, a następnie sprawdź konta, powiązane dostępy i zmiany w witrynie. Zmiana hasła w standardowym WordPressie unieważnia dotychczasowe ciasteczka uwierzytelniające, więc osobne zakończenie sesji nie jest konieczne do ich unieważnienia.
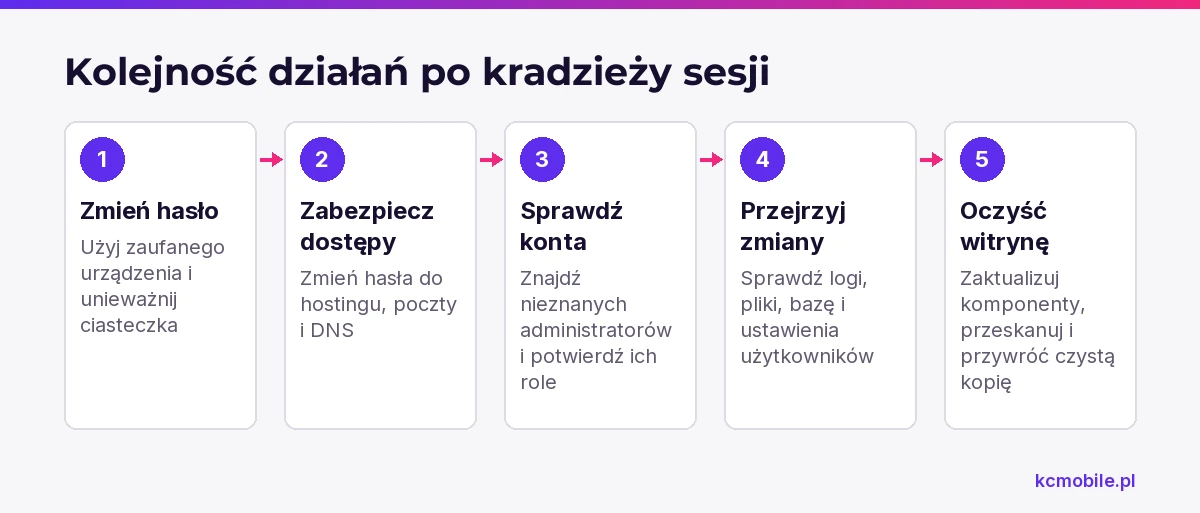
Wykonaj działania w tej kolejności:
1. Z zaufanego urządzenia zmień hasło przejętego konta. Jeśli nie możesz wejść do panelu, zleć reset hasła administratorowi lub opiekunowi technicznemu.
2. Zmień hasła do hostingu, poczty i panelu DNS, jeśli mogły zostać ujawnione. Użyj unikalnych haseł i sprawdź, czy urządzenie nie wykazuje oznak infekcji.
3. Otwórz Użytkownicy > Wszyscy użytkownicy i sprawdź nowe lub nieznane konta. Zablokuj albo usuń je po potwierdzeniu, że nie pełnią legalnej funkcji.
4. Przejrzyj logi serwera, logi zabezpieczeń oraz ostatnie zmiany w plikach, bazie danych i ustawieniach użytkowników.
5. Zaktualizuj rdzeń, motywy i wtyczki po wykonaniu kopii. Przeskanuj pliki, a przy potwierdzonych zmianach przywróć czystą kopię i ustal przyczynę przed ponownym udostępnieniem panelu.
Zmiana hasła unieważnia ciasteczka uwierzytelniające WordPressa, ale nie odbiera dostępu do hostingu, poczty ani innych usług zewnętrznych. Dokumentacja ciasteczek WordPress potwierdza unieważnienie ciasteczek po zmianie hasła: WordPress Cookies, stan sprawdzony w 10.2026.
Jak regularnie kontrolować bezpieczeństwo sesji?
Comiesięczna kontrola powinna potwierdzić, że logowanie działa przez HTTPS, role użytkowników odpowiadają ich zadaniom, a komponenty witryny są aktualne. Dodatkową kontrolę wykonaj po zmianie serwera, wtyczki logowania lub konfiguracji proxy.
Tabela pokazuje elementy kontroli, częstotliwość, odpowiedzialność i dowód wykonania.
| Element | Częstotliwość | Osoba odpowiedzialna | Dowód wykonania |
|---|---|---|---|
| Certyfikat i przekierowanie HTTPS | Co miesiąc | Administrator strony | Zapisany wynik kontroli certyfikatu |
| Atrybuty ciasteczek logowania | Co miesiąc | Administrator techniczny | Zrzut bez wartości tokena |
| Konta i role użytkowników | Co miesiąc | Właściciel witryny | Lista kont i uzasadnionych ról |
| Aktualizacje rdzenia i rozszerzeń | Co miesiąc | Opiekun WordPressa | Rejestr aktualizacji i kopia zapasowa |
| Dostępy po odejściu pracownika | Przy zmianie zespołu | Właściciel witryny | Potwierdzenie odebrania dostępu |
Dowód kontroli nie może zawierać tokenów, haseł ani pełnych nagłówków ciasteczek. Jeśli potrzebujesz wykonawcy do weryfikacji konfiguracji i poprawek w witrynie, poznaj zakres stron WordPress realizowanych przez KC Mobile.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Czym różni się ciasteczko sesyjne od opcji zapamiętania logowania?
Czy osoba, która pozna nazwę ciasteczka WordPressa, może wejść na konto?
Jak pokazać administratorowi ustawienia cookies bez ujawnienia tokena?
Czy zmiana hasła wylogowuje użytkownika z innych urządzeń?
Czy certyfikat HTTPS rozwiązuje problem przejętej sesji?
Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Ciasteczka sesji WordPress: jak ograniczyć ryzyko przejęcia konta”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.