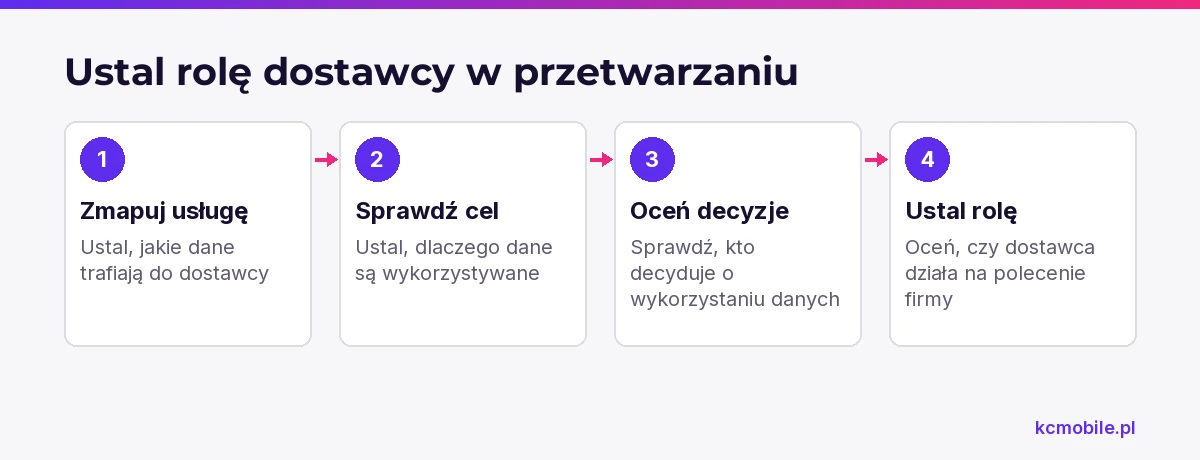
Dostawca sklepu, hostingu lub systemu mailingowego może uzyskiwać dostęp do danych klientów, ale sam dostęp techniczny nie rozstrzyga jego roli w rozumieniu RODO. Przed podpisaniem sprawdź, jakie dane trafiają do dostawcy, w jakim celu je wykorzystuje i kto decyduje o sposobie przetwarzania.
Krótka odpowiedź
Umowa powierzenia danych zgodna z RODO opisuje przedmiot i czas przetwarzania, jego charakter i cel, rodzaje danych oraz kategorie osób, których dane dotyczą. Określa także polecenia administratora, poufność, bezpieczeństwo, pomoc dostawcy, dalsze powierzenie, audyt oraz zakończenie usługi.
Po zakończeniu to administrator wybiera zwrot albo usunięcie danych; podmiot przetwarzający usuwa także kopie, chyba że prawo wymaga dalszego przechowywania.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Jak powinna wyglądać umowa powierzenia danych zgodna z RODO”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Kiedy firma potrzebuje umowy powierzenia przetwarzania danych?
Firma potrzebuje umowy powierzenia, gdy dostawca przetwarza dane osobowe w jej imieniu i na jej udokumentowane polecenie. Administrator ustala cele przetwarzania, a podmiot przetwarzający realizuje usługę w uzgodnionych granicach. Art. 28 RODO wymaga uregulowania takiej relacji umową lub innym wiążącym instrumentem prawnym.
W sklepie internetowym właściciel zwykle ustala, dlaczego wykorzystuje dane kupujących, a hosting może przechowywać je na jego rzecz. System mailingowy może przetwarzać adresy odbiorców, jeśli sklep zleca wysyłkę według własnych instrukcji. Dostawcę płatności trzeba ocenić osobno, ponieważ jego rola zależy od celu i rzeczywistego wpływu na przetwarzanie.
Sam dostęp techniczny nie przesądza, czy dostawca jest podmiotem przetwarzającym. Ustal, czy działa w imieniu firmy, czy realizuje własne cele i w jakim zakresie decyduje o wykorzystaniu danych. EROD wskazuje, że role administratora i podmiotu przetwarzającego ocenia się na podstawie faktycznych okoliczności konkretnej usługi. Stan dokumentacji sprawdzony w 10.2026: Wytyczne EROD 07/2020.
Z naszych wdrożeń wynika, że przegląd warto zacząć od mapy usług i przepływu danych, a dopiero potem porównywać wzory umów. Przy planowaniu nowego sklepu sklepy internetowe na WooCommerce mogą być punktem wyjścia do ustalenia, jakie usługi i integracje obejmuje konfiguracja.
Czytasz poradnik „Jak powinna wyglądać umowa powierzenia danych zgodna z RODO”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Jakie elementy opisu przetwarzania powinny znaleźć się w umowie?
Opis przetwarzania powinien wskazywać jego przedmiot, czas trwania, charakter, cel, rodzaje danych osobowych i kategorie osób, których dane dotyczą. Art. 28 RODO wymaga tych elementów, a nazwy operacji powinny odpowiadać usłudze faktycznie świadczonej.
| Element | Przykładowe uzupełnienie |
|---|---|
| Przedmiot | Obsługa techniczna zamówień w sklepie internetowym |
| Czas trwania | Okres świadczenia usługi i zakończenie przetwarzania |
| Charakter | Utrwalanie, przechowywanie, wyszukiwanie i udostępnianie |
| Cel | Przyjęcie i realizacja zamówienia |
| Rodzaje danych | Dane kontaktowe, adres dostawy i informacje o zamówieniu |
| Kategorie osób | Klienci i osoby wskazane do odbioru przesyłki |
Zapis powinien opisywać działania dostawcy zamiast ograniczać się do zwrotu "dane klientów". Uwzględnij testy na danych produkcyjnych, obsługę zgłoszeń lub dostęp do kopii zapasowych, jeśli usługa rzeczywiście je obejmuje.
Jak opisać obowiązki dostawcy przetwarzającego dane?
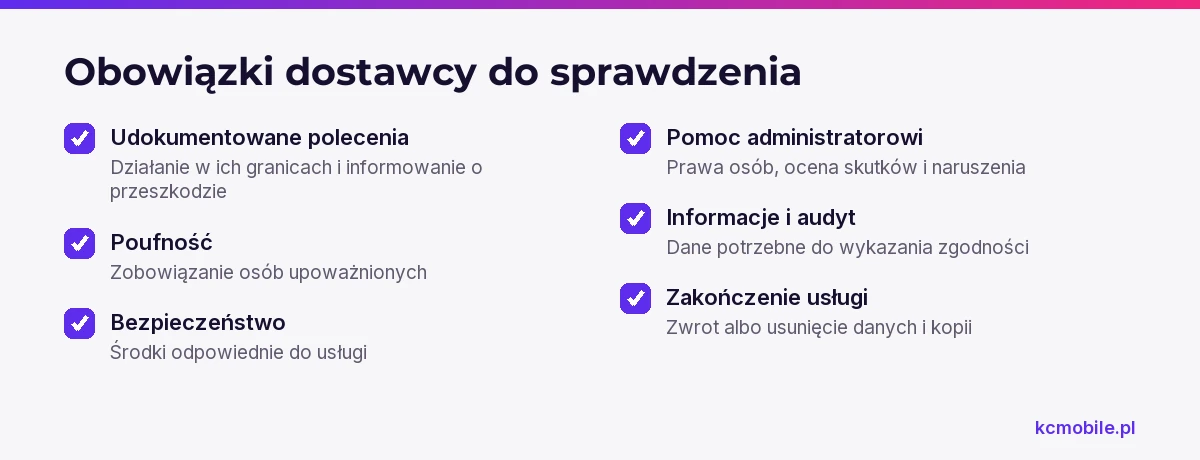
Umowa powinna zobowiązać dostawcę do działania na udokumentowane polecenia administratora i określić zasady poufności oraz bezpieczeństwa. Art. 28 RODO obejmuje także pomoc przy prawach osób, bezpieczeństwie i naruszeniach, przekazywanie informacji oraz audyty.
Sprawdź, czy dostawca ma obowiązek:
- przetwarzać dane wyłącznie w granicach udokumentowanych poleceń i informować o prawnej przeszkodzie w ich wykonaniu;
- zapewnić poufność osób upoważnionych do przetwarzania danych;
- stosować uzgodnione środki bezpieczeństwa odpowiednie do usługi;
- pomagać administratorowi przy żądaniach osób, ocenie skutków, konsultacjach z organem i obsłudze naruszeń;
- udostępniać informacje potrzebne do wykazania zgodności i umożliwić audyt na uzgodnionych zasadach;
- po zakończeniu usługi zwrócić albo usunąć dane zgodnie z wyborem administratora, a także usunąć istniejące kopie, z wyjątkiem przypadków, gdy prawo wymaga ich dalszego przechowywania.
Przykładowy zapis do dopasowania przez strony: "Po zakończeniu świadczenia usług podmiot przetwarzający, według wyboru administratora przekazanego w formie dokumentowej, zwróci administratorowi wszystkie dane osobowe w uzgodnionym formacie albo usunie te dane. W obu przypadkach podmiot przetwarzający usunie istniejące kopie, w tym kopie zapasowe, z zastrzeżeniem danych, których dalszego przechowywania wymaga prawo; dane te pozostaną zabezpieczone i nie będą przetwarzane w innym celu." Ustal też format zwrotu, termin i sposób potwierdzenia wykonania.
Art. 28 ust. 3 lit. g RODO przewiduje wybór administratora i usunięcie istniejących kopii, chyba że prawo Unii lub państwa członkowskiego wymaga przechowywania danych. Stan aktu sprawdzony w 10.2026: tekst RODO w EUR-Lex.
Jak sprawdzić podwykonawców i dalsze powierzenie?
Umowa powinna określać, czy dostawca korzysta z dalszych podmiotów przetwarzających i jak administrator zatwierdza ich udział. RODO dopuszcza uprzednią szczegółową albo ogólną pisemną zgodę administratora; przy zgodzie ogólnej dostawca informuje o planowanych zmianach i umożliwia sprzeciw. Główny dostawca pozostaje odpowiedzialny wobec administratora za obowiązki dalszego podwykonawcy.
| Pytanie | Ustalenie do zapisania |
|---|---|
| Kto przetwarza dane dalej? | Nazwa podmiotu i powierzona czynność |
| Gdzie odbywa się przetwarzanie? | Państwo lub region oraz dostęp zdalny |
| Jak dostawca informuje o zmianie? | Kanał i termin powiadomienia |
| Jak administrator wnosi sprzeciw? | Termin, kanał i skutki sprzeciwu |
| Jak wiążą obowiązki podwykonawcy? | Przekazanie obowiązków ochrony danych |
Zachowaj aktualny wykaz podwykonawców i datę jego sprawdzenia. Dla hostingu, poczty i chmury sprawdź zakres czynności, lokalizacje oraz możliwy dostęp z państw spoza EOG.
Jak uregulować audyt, incydenty i współpracę stron?
Umowa powinna wskazywać kanał zgłoszenia incydentu, informacje przekazywane przez dostawcę i sposób dalszej współpracy. Podmiot przetwarzający zgłasza administratorowi naruszenie bez zbędnej zwłoki, a administrator ocenia swoje obowiązki związane z incydentem.
Nie istnieje jeden uniwersalny termin umowny w godzinach właściwy dla każdego dostawcy. Uzgodnij procedurę, która pozwala administratorowi ocenić sytuację i podjąć wymagane działania: adres kontaktowy, pierwsze informacje, sposób uzupełniania danych i kontakt poza zwykłymi godzinami obsługi.
Audyt powinien być możliwy, a jego zakres może odpowiadać ryzyku i rodzajowi usługi. Umowa może określić dokumenty bezpieczeństwa, audyt zdalny, uzasadnione wyprzedzenie i ochronę tajemnicy przedsiębiorstwa. Dostawca powinien przekazać także informacje potrzebne do obsługi żądań osób.
Co sprawdzić przy transferze danych poza Europejski Obszar Gospodarczy?
Przy transferze poza Europejski Obszar Gospodarczy administrator powinien ustalić, dokąd dane trafiają, kto uzyskuje do nich dostęp i jaka podstawa z rozdziału V RODO ma zastosowanie. Serwer w EOG nie rozstrzyga wszystkich kwestii, jeśli dostęp do danych uzyskuje podmiot z państwa trzeciego.
Zapytaj dostawcę:
- w jakich państwach dane są przechowywane, obsługiwane i dostępne zdalnie;
- czy podwykonawcy spoza EOG mają dostęp do danych i jakie wykonują czynności;
- jaka podstawa transferu ma zastosowanie i których podmiotów dotyczy;
- jakie dokumenty transferowe i informacje do oceny ryzyka są dostępne;
- jak dostawca informuje o zmianie lokalizacji, podwykonawcy lub podstawy transferu.
Zachowaj dokumenty użyte do oceny, w tym właściwe klauzule, informacje o dalszych odbiorcach i analizę ryzyka, jeśli jest wymagana w danym przypadku. Sama umowa powierzenia nie przesądza o legalności transferu. Przy niejasnym przepływie danych skonsultuj ocenę z inspektorem ochrony danych lub prawnikiem.
Jak przejrzeć projekt umowy przed podpisaniem?
Projekt umowy zweryfikujesz przez porównanie jego zapisów z mapą przepływu danych i konfiguracją usługi. Takie zestawienie ujawnia różnice między opisanym zakresem a danymi, które dostawca faktycznie przechowuje, przekazuje lub usuwa.
Przejdź kolejno przez następujące działania:
1. Rozpisz przepływ danych od formularza lub konta klienta do dostawców usługi.
2. Przypisz role stronom na podstawie celu i rzeczywistych decyzji o danych.
3. Porównaj opis danych i operacji z konfiguracją sklepu oraz zakresem usługi.
4. Sprawdź załączniki, zabezpieczenia, wykaz podwykonawców, lokalizacje i zasady zmian.
5. Uzgodnij obsługę incydentów, żądań osób, audytu i zakończenia przetwarzania.
6. Zapisz brakujące ustalenia, przypisz osobę odpowiedzialną i uzupełnij je przed podpisaniem.
Umowa dostawcy sklepu może nie obejmować wszystkich usług uruchomionych przy zakupie. Regulamin sklepu internetowego reguluje inną część relacji z klientem, a poradnik o RODO w sklepie omawia szerszy zakres ochrony danych. Po zmianie integracji może być potrzebna opieka nad sklepem internetowym. Jeżeli planujesz budowę lub przebudowę, wdrożenie sklepu internetowego może objąć uporządkowanie usług technicznych i integracji.
Jakie błędy w umowach powierzenia pojawiają się najczęściej?
Najczęstsze problemy to ogólny opis danych, nieaktualny wykaz podwykonawców, rozbieżność między umową a konfiguracją oraz niepełne zasady zakończenia przetwarzania. Każdy problem sprawdzisz przez konkretne pytanie kontrolne.
| Problem | Pytanie kontrolne |
|---|---|
| Ogólny opis danych | Czy wymieniono dane kontaktowe, adres dostawy i dane zamówienia? |
| Nieaktualny wykaz | Czy nazwy i lokalizacje odpowiadają obecnej usłudze? |
| Niezgodność z konfiguracją | Czy integracje, kopie i zgłoszenia mieszczą się w zakresie? |
| Brak zasad zakończenia | Czy administrator wybiera zwrot albo usunięcie wraz z kopiami? |
Jeśli umowa nie opisuje kopii zapasowych, uzgodnij ich usunięcie, cykl retencji i wyjątek dla przechowywania wymaganego prawem. Z naszych wdrożeń wynika, że dokumenty dezaktualizują się po zmianie hostingu, poczty lub obsługi zamówień; dlatego przegląd warto powiązać ze zmianami środowiska.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Co powinna zawierać umowa powierzenia przetwarzania danych zgodna z RODO?
Czy sklep internetowy musi podpisać umowę powierzenia z hostingiem?
Czy każda integracja sklepu wymaga umowy powierzenia danych?
Jak sprawdzić podwykonawców dostawcy usługi?
Czy umowa powierzenia może być częścią innej umowy?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Jak powinna wyglądać umowa powierzenia danych zgodna z RODO”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.