Adres cdn.fbsbx.com może pojawić się przy pliku udostępnionym przez Facebooka, w historii pobierania albo w firmowym raporcie bezpieczeństwa. Sama nazwa hosta pomaga ustalić, z jaką infrastrukturą prawdopodobnie łączyło się urządzenie, ale nie rozstrzyga, czy konkretny plik lub cała ścieżka przekierowań są bezpieczne.
Krótka odpowiedź
cdn.fbsbx.com to subdomena w obrębie fbsbx.com, domeny powiązanej z infrastrukturą Meta używaną między innymi do obsługi treści i załączników. Nie traktuj tego jako automatycznej gwarancji bezpieczeństwa: sprawdź pełny adres, źródło wiadomości, przekierowania i pobrany plik.
Nie przesyłaj publicznym skanerom adresów, które zawierają prywatne tokeny lub dane firmowe.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „cdn.fbsbx.com - co to jest i skąd bierze się ten adres?”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Co oznacza adres cdn.fbsbx.com?
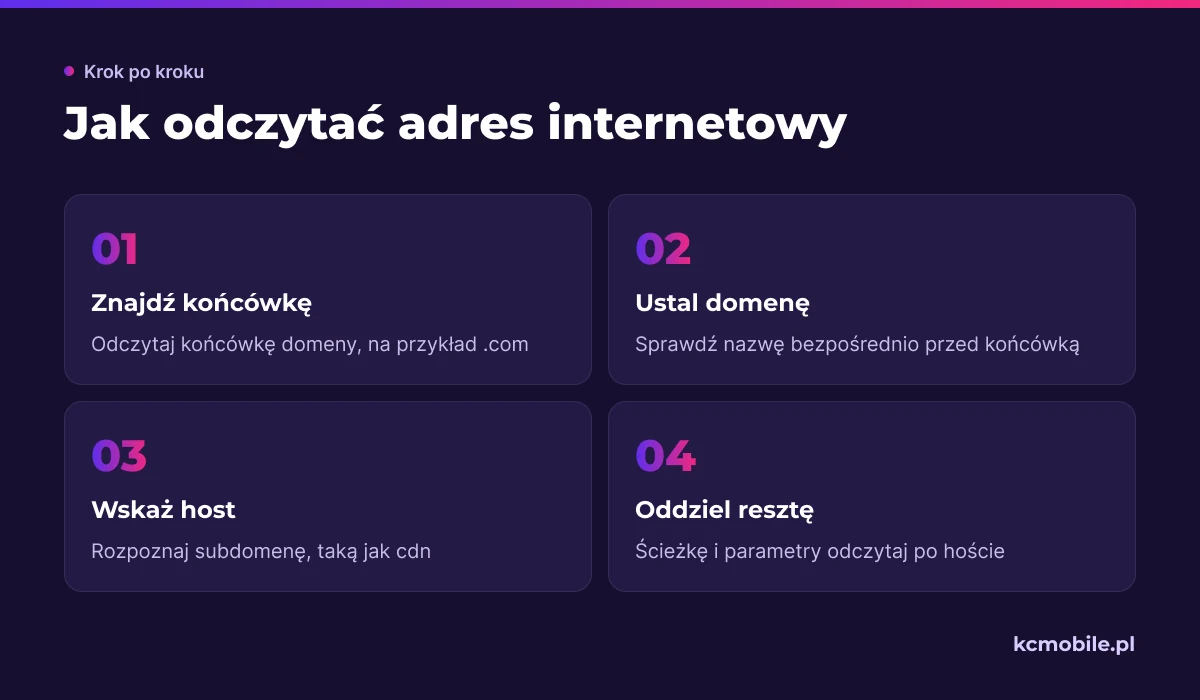
Adres `cdn.fbsbx.com` składa się z kilku poziomów nazwy. Końcówką domeny jest `.com`, domeną nadrzędną jest `fbsbx.com`, a `cdn` wskazuje na subdomenę. Nazwa CDN jest skrótem od content delivery network, czyli sieci dostarczającej treści, takich jak pliki i multimedia, z infrastruktury przygotowanej do ich obsługi.
Dane DNS i certyfikaty domeny fbsbx.com wskazują na infrastrukturę powiązaną z Facebookiem i Meta. To pozwala rozpoznać prawdopodobny kontekst techniczny adresu, ale sam zapis hosta nie poświadcza pochodzenia konkretnego pliku ani intencji osoby, która wysłała link. Bezpieczeństwo oceniamy dla całego łańcucha: nadawcy, pełnego URL, przekierowań, treści i zachowania pobranego pliku.
Różnica między nazwą hosta a adresem URL ma znaczenie. Host to `cdn.fbsbx.com`, a URL może zawierać dodatkowo protokół, ścieżkę, parametry i token dostępu, na przykład `https://cdn.fbsbx.com/...?...`. Token może uprawniać do pobrania prywatnego załącznika, dlatego nie publikuj całego adresu w otwartym forum ani w zgłoszeniu dostępnym publicznie.
Więcej o samym mechanizmie dostarczania plików przez serwery pośredniczące wyjaśniamy w poradniku CDN - co to jest i czy potrzebujesz.
Czytasz poradnik „cdn.fbsbx.com - co to jest i skąd bierze się ten adres?”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Dlaczego widzę cdn.fbsbx.com w linku lub raporcie?
Adres może pojawić się wtedy, gdy przeglądarka lub aplikacja pobiera plik powiązany z usługą Meta. W zależności od sposobu udostępnienia treści użytkownik może zobaczyć link do załącznika, przekierowanie albo tylko zapis żądania w logach sieciowych.
| Gdzie pojawia się adres | Możliwy kontekst | Co sprawdzić dalej |
|---|---|---|
| Wiadomość lub post | Link do pliku albo multimediów udostępnionych w usłudze Meta | Czy wiadomość jest oczekiwana i czy nadawca jest znany innym kanałem |
| Historia pobierania | Przeglądarka pobrała plik po kliknięciu lub automatycznej akcji | Nazwę, typ pliku, czas pobrania i aplikację, która je zainicjowała |
| Log DNS lub zapory | Urządzenie próbowało rozwiązać nazwę lub nawiązać połączenie | Pełny host, adres docelowy, proces źródłowy i wynik blokady |
| Raport skanera | Narzędzie przypisało żądanie do domeny lub URL | Czy raport dotyczy hosta, pełnego URL czy pobranego pliku |
| Alert użytkownika | System ochronny ocenił adres, plik lub zachowanie jako podejrzane | Treść alertu, źródło detekcji i szczegóły obiektu objętego ostrzeżeniem |
Raport może pokazywać sam host, choć żądanie dotyczyło długiego URL z parametrami. Może też przypisać alert plikowi, a nie domenie. Przed wyciągnięciem wniosków odczytaj dokładnie pole, którego dotyczy ostrzeżenie, oraz jego kontekst czasowy.
Czy cdn.fbsbx.com jest bezpieczne?
Nie da się odpowiedzieć na to pytanie wyłącznie na podstawie domeny. Rozpoznawalny host może obsługiwać prawidłowy zasób, ale link może pochodzić z nieoczekiwanej wiadomości, prowadzić przez obcy serwis albo kierować do pliku, którego nie należy uruchamiać.
| Sygnał | Dlaczego wymaga uwagi | Następny krok |
|---|---|---|
| Link przyszedł bez kontekstu lub pod presją czasu | Nadawca może podszywać się pod znajomą osobę albo usługę | Potwierdź wiadomość innym kanałem |
| Po kliknięciu pojawia się inna domena | Przekierowanie może prowadzić poza infrastrukturę Meta | Zatrzymaj się i zapisz końcowy host bez otwierania kolejnych stron |
| Strona prosi o hasło, kod albo dane karty | Żądanie danych może nie pasować do oczekiwanej czynności | Nie wpisuj danych i zgłoś wiadomość administratorowi |
| Pobiera się plik, którego się nie spodziewasz | Typ pliku i jego pochodzenie mają większe znaczenie niż sama domena | Nie uruchamiaj go; sprawdź typ i przeskanuj zgodnie z polityką firmy |
| Alert dotyczy konkretnego pliku lub zachowania | Detekcja może odnosić się do zawartości, a nie do hosta | Zachowaj nazwę detekcji, skrót pliku i szczegóły alertu |
Skaner reputacji jest dodatkowym źródłem sygnałów, nie certyfikatem bezpieczeństwa. VirusTotal opisuje wyniki jako zestaw ocen partnerów, a przesłane publicznie URL-e mogą trafić do wspólnego zbioru i zostać udostępnione partnerom. Nie przesyłaj tam linku zawierającego token, dane klienta lub poufną ścieżkę; firmowe procedury mogą wymagać analizy prywatnej albo narzędzia zatwierdzonego przez administratora.
Perspektywa KC Mobile: w diagnostyce incydentu rozdzielamy trzy obiekty: domenę, konkretny URL oraz pobrany plik. To ułatwia sprawdzenie, czy alert dotyczy połączenia z usługą, nieoczekiwanego przekierowania czy samej zawartości pliku. Blokada całej domeny na podstawie jednego ostrzeżenia może utrudnić działanie używanych funkcji Meta, więc najpierw ustalamy, co dokładnie wywołało alarm.
Jak sprawdzić podejrzany adres krok po kroku?
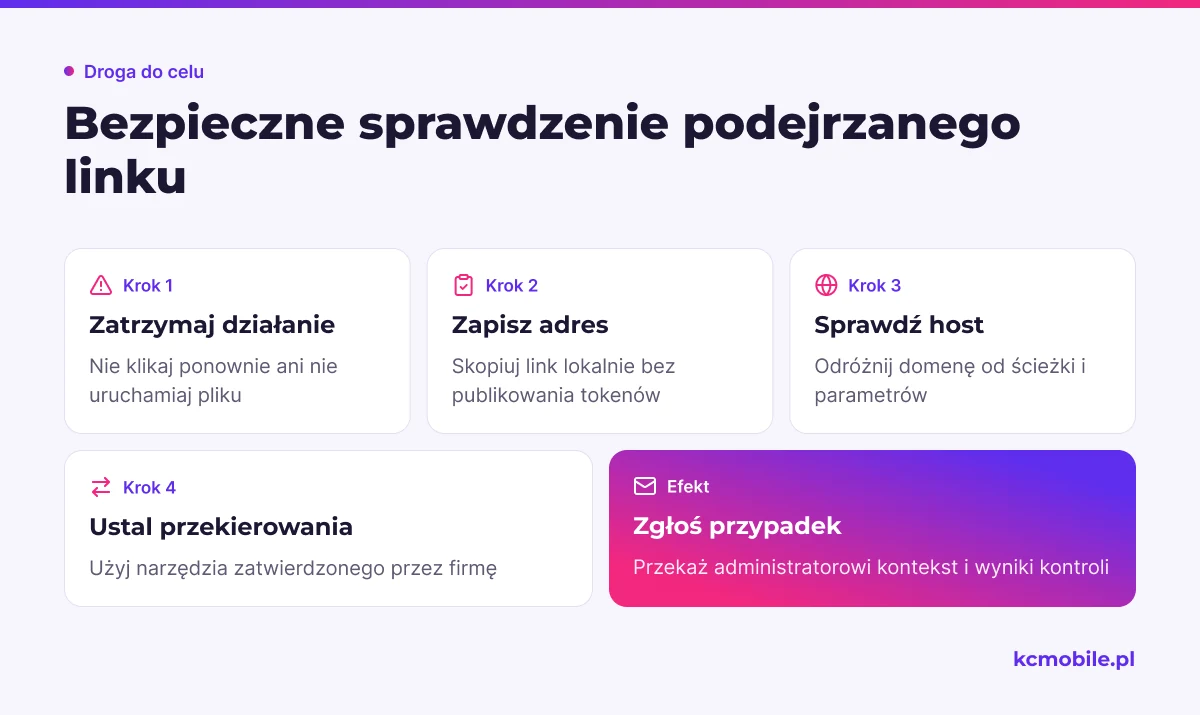
Zacznij od zatrzymania działania, które może otworzyć link lub uruchomić pobrany plik. Nie klikaj ponownie, nie loguj się z otwartej strony i nie wklejaj pełnego adresu do wyszukiwarki, jeśli może zawierać prywatny token.
1. Zapisz widoczną treść linku bez otwierania go. Na komputerze użyj menu kontekstowego i opcji kopiowania adresu odnośnika. Wklej go do lokalnego edytora tekstu, nie do publicznego czatu.
2. Odczytaj host. W adresie `https://cdn.fbsbx.com/sciezka?parametr=wartosc` hostem jest `cdn.fbsbx.com`. Tekst po ukośniku to ścieżka, a po znaku `?` zaczynają się parametry. Jeśli nie umiesz odróżnić hosta od ścieżki, poproś administratora o analizę.
3. Sprawdź, czy host jest dokładnie tym, którego oczekujesz. `cdn.fbsbx.com.przyklad.net` należy do `przyklad.net`, a nie do `fbsbx.com`. Podobnie `fbsbx.com.przyklad.net` nie jest domeną Meta.
4. Ustal przekierowania w narzędziu zatwierdzonym przez firmę. Nie używaj losowego serwisu do śledzenia URL-i dla linków prywatnych. Jeśli firmowa brama pocztowa lub sandbox pokazuje łańcuch przekierowań, zapisz każdy host i końcowy adres.
5. Sprawdź alert i plik osobno. Zanotuj wynik skanowania URL oraz, jeśli polityka firmy pozwala, skan pliku w lokalnym rozwiązaniu ochronnym. Nie uruchamiaj załącznika tylko dlatego, że skaner niczego nie wykrył.
6. Zgłoś przypadek, jeśli link dotyczy pracy lub danych firmy. Administrator może skorelować zdarzenie z logami DNS, zapory, EDR i poczty.
W przypadku usługi VirusTotal standardowe przesłanie adresu może udostępnić wskaźnik i wynik społeczności oraz partnerom. Jeżeli link zawiera dane poufne, nie używaj publicznego formularza. W dokumentacji VirusTotal opisano osobną funkcję Private Scanning, która analizuje adresy bez udostępniania ich innym użytkownikom, ale nadal wymaga pracy w infrastrukturze dostawcy i nie daje wszystkich werdyktów dostępnych w publicznym skanowaniu.
Co zrobić, gdy domena pojawia się w logach lub blokadach?
Sam wpis w logu mówi, że urządzenie wykonało lub próbowało wykonać żądanie. Nie dowodzi, że użytkownik odwiedził stronę, pobrał plik ani padł ofiarą ataku. Administrator powinien powiązać zdarzenie z procesem źródłowym, użytkownikiem, urządzeniem i wynikiem połączenia.
| Dane do zebrania | Przykład lub znaczenie | Po co je zachować |
|---|---|---|
| Pełny host i URL, jeśli jest dostępny | Host może być znany, a ścieżka wskazuje konkretny zasób | Ustalenie zakresu żądania bez mylenia go z samą domeną |
| Czas zdarzenia ze strefą czasową | Godzina alertu oraz czas lokalny lub UTC | Korelacja z logami poczty, EDR i zapory |
| Urządzenie i konto użytkownika | Nazwa zasobu, identyfikator urządzenia, użytkownik | Ograniczenie analizy do właściwego hosta |
| Proces źródłowy | Przeglądarka, aplikacja lub usługa systemowa | Rozpoznanie, co zainicjowało połączenie |
| Typ żądania i wynik | DNS, HTTPS, blokada, timeout, odpowiedź serwera | Ocena, czy połączenie doszło do skutku |
| Skutek dla użytkownika | Pobrany plik, błąd aplikacji, prośba o logowanie | Ustalenie wpływu i priorytetu reakcji |
| Decyzja | Kiedy ją rozważyć | Działanie |
|---|---|---|
| Obserwować | Host pojawia się w zwykłym ruchu, nie ma alertu ani nieoczekiwanych skutków | Zachować log i sprawdzić, czy zdarzenie się powtarza |
| Zweryfikować | Nieznany jest proces, URL lub kontekst wiadomości | Skorelować dane z logami i sprawdzić urządzenie |
| Eskalować | Pojawił się nieoczekiwany plik, żądanie danych lub alert EDR | Zgłosić incydent zgodnie z procedurą firmy |
| Blokować | Potwierdzono nadużycie albo wymaga tego polityka bezpieczeństwa | Ograniczyć ruch w odpowiednim zakresie i sprawdzić skutki dla aplikacji |
Przy dzieleniu logów usuń albo zamaskuj prywatne parametry URL. Nie kasuj oryginalnego dowodu z systemu źródłowego, jeśli trwa obsługa incydentu. Zapisz, kto i kiedy wykonał kopię, aby zespół mógł odróżnić dane źródłowe od kopii roboczej.
Czy blokować cdn.fbsbx.com w firmowej sieci?
Blokuj domenę wtedy, gdy wynika to z polityki firmy albo potwierdzonego incydentu i po sprawdzeniu wpływu na używane aplikacje. Reguła obejmująca całą domenę może zatrzymać prawidłowe pobieranie treści z usług Meta, a jednocześnie nie rozwiązać problemu, jeśli użytkownik dostał link prowadzący do innego hosta.
Przed zmianą reguły ustal zakres blokady: pojedynczy pełny URL, subdomena, domena nadrzędna, kategoria ruchu czy aplikacja. W systemie DNS lub zaporze zapisz właściciela reguły, powód, datę, grupę użytkowników i sposób wycofania. Następnie sprawdź scenariusze biznesowe, na przykład otwieranie załączników udostępnionych w używanej usłudze, i obserwuj logi po wdrożeniu.
Jeśli firma nie korzysta z usług, które generują ten ruch, blokada może być zgodna z jej polityką ograniczania serwisów społecznościowych. Jeśli korzysta, lepsza może być reguła oparta na konkretnym zagrożeniu lub użytkowniku niż szeroka blokada hosta. Przy planowaniu ruchu z reklam Meta sprawdź także, dokąd prowadzą kampanie i czy witryna docelowa działa poprawnie; informacje o obsłudze kampanii Facebook i Instagram znajdziesz w ofercie KC Mobile.
Jak odróżnić adres Meta od domeny podszywającej się pod Meta?
Sprawdzaj nazwę domeny od prawej strony, zaczynając od `.com`, a potem ustal bezpośrednią domenę przed nią. W `cdn.fbsbx.com` domeną nadrzędną jest `fbsbx.com`; w `fbsbx.com.pomoc-konta.example` domeną jest `example` i to ona kontroluje adres.
| Zapis adresu | Kto kontroluje host | Ocena samej nazwy |
|---|---|---|
| `cdn.fbsbx.com` | Domena `fbsbx.com` | Host w obrębie domeny fbsbx.com |
| `fbsbx.com.przyklad.net` | `przyklad.net` | Nazwa fbsbx.com jest tylko przedrostkiem |
| `cdn-fbsbx.com` | `cdn-fbsbx.com` | Inna domena, mimo podobnego zapisu |
| `fbsbx.com@przyklad.net` | Zależnie od parsera, część hosta to `przyklad.net` | Znak `@` może ukrywać właściwy host |
| Skrócony link | Domena skracacza | Host docelowy nie jest widoczny przed rozwinięciem |
Dodatkowe słowa przed prawdziwą domeną nie zmieniają właściciela. Przykładowo `bezpieczne-logowanie.fbsbx.com` nadal kończy się na `fbsbx.com`, ale nie zakładaj, że każda subdomena jest przeznaczona dla użytkownika. Z kolei `fbsbx.com.bezpieczne-logowanie.example` kończy się na `example`.
Jeśli link jest skrócony, nie rozwijaj go przez przypadkową stronę, gdy może zawierać informacje wrażliwe. Użyj firmowego sandboxa albo poproś administratora o inspekcję. Zapisz nazwę oryginalnej domeny skracacza i host docelowy, bo oba elementy są częścią oceny.
Jakie informacje zachować przy zgłoszeniu incydentu?
Dobre zgłoszenie pozwala odtworzyć kolejność zdarzeń i ustalić, czego dotyczył alert. Zachowaj pełny adres w systemie firmowym, lecz przed przesłaniem go do publicznego narzędzia usuń tokeny i prywatne parametry albo uzyskaj zgodę administratora.
Zgłoszenie powinno zawierać:
- źródło wiadomości lub strony oraz sposób otrzymania linku;
- datę i godzinę zdarzenia wraz ze strefą czasową;
- host, pełny URL w bezpiecznym zgłoszeniu oraz znane przekierowania;
- nazwę urządzenia, identyfikator zasobu i konto użytkownika;
- zrzut ostrzeżenia z nazwą produktu i treścią komunikatu;
- nazwę, rozszerzenie i lokalizację pobranego pliku, jeśli plik się pojawił;
- wykonane działania, na przykład kliknięcie, logowanie, pobranie lub uruchomienie;
- informację, czy podano hasło, kod albo inne dane.
Nie dołączaj pliku do zwykłego e-maila, jeśli procedura bezpieczeństwa tego zabrania. Nie publikuj linków z tokenami w zgłoszeniu dostępnym dla osób spoza organizacji. Jeżeli użytkownik podał hasło na stronie z linku, powinien niezwłocznie zgłosić to administratorowi i zastosować firmową procedurę zmiany poświadczeń.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
cdn fbsbx co to jest i dlaczego widzę ten adres?
Czy cdn.fbsbx.com jest wirusem?
Czy mogę otworzyć link z cdn.fbsbx.com?
Czy warto blokować cdn.fbsbx.com w firmie?
Jak sprawdzić, dokąd prowadzi link cdn fbsbx?
Co zrobić, gdy cdn.fbsbx.com pojawia się w logach bezpieczeństwa?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „cdn.fbsbx.com - co to jest i skąd bierze się ten adres?”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.