Token do Conversions API łączy integrację serwerową z konkretnym zestawem danych Meta, ale sam nie konfiguruje pomiaru. Żeby uniknąć błędów i ujawnienia dostępu, trzeba najpierw wybrać właściwy zasób, przetestować wysyłkę i przechowywać token poza kodem przeglądarki.
Krótka odpowiedź
W Menedżerze zdarzeń wybierz właściwy zestaw danych, otwórz Ustawienia i znajdź sekcję Conversions API, a następnie wygeneruj token dla ręcznej integracji, jeśli ta opcja jest dostępna. Przekaż go bezpiecznym kanałem do osoby konfigurującej serwer i zweryfikuj zdarzenie w Testowaniu zdarzeń.
Nie umieszczaj tokenu w kodzie strony ani publicznym repozytorium.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Meta CAPI access token: generowanie, testowanie i bezpieczne przechowywanie”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Do czego służy token dostępu Meta CAPI?
Token dostępu uwierzytelnia żądania serwera wysyłane do Meta Conversions API. Integracja używa go, by przekazać zdarzenia z serwera do właściwego zestawu danych, wcześniej znanego wielu osobom jako piksel. Token nie jest identyfikatorem piksela ani zestawu danych: identyfikator wskazuje odbiorcę zdarzeń, token potwierdza, że integracja może je wysyłać.
Dla wdrożenia potrzebne są też konfiguracja serwerowa, format zdarzeń i wymagane parametry. Jeśli w witrynie działają równolegle Meta Pixel i Conversions API, integracja powinna przekazywać zgodne identyfikatory zdarzeń, aby Meta mogła je deduplikować. Wygenerowanie tokenu nie potwierdza, że zdarzenia są kompletne, zgodne ze zgodami użytkownika ani poprawnie raportowane.
Czytasz poradnik „Meta CAPI access token: generowanie, testowanie i bezpieczne przechowywanie”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Jak wygenerować token w Menedżerze zdarzeń?
Wygeneruj token dla zestawu danych, który ma otrzymywać zdarzenia z serwera. W nazwach i rozmieszczeniu opcji Meta może wprowadzać zmiany, ale punkt startu pozostaje Menedżer zdarzeń i ustawienia wybranego źródła danych.
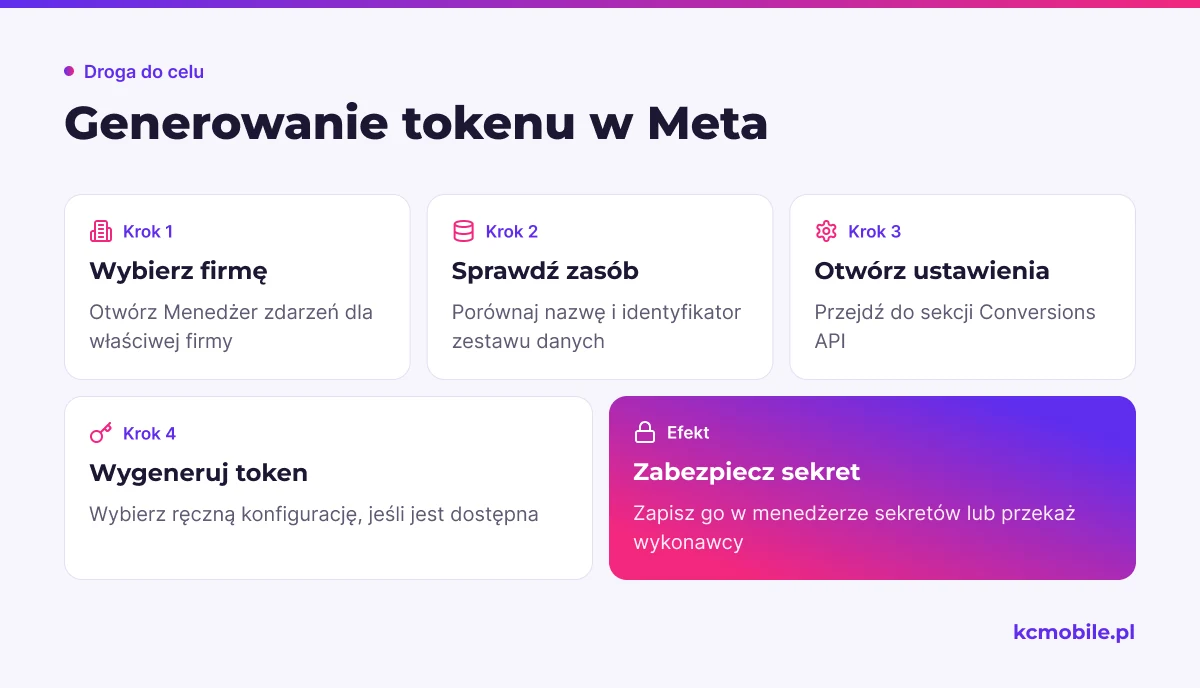
1. Otwórz Menedżer zdarzeń Meta i wybierz firmę, która zarządza zasobem.
2. Z listy źródeł wybierz właściwy zestaw danych. Porównaj jego nazwę i identyfikator z danymi przekazanymi przez administratora witryny.
3. Otwórz Ustawienia zestawu danych, a następnie sekcję Conversions API.
4. Dla integracji serwerowej wybierz ręczną konfigurację, jeśli jest dostępna, i użyj opcji generowania tokenu dostępu.
5. Skopiuj token bezpośrednio do bezpiecznego menedżera sekretów lub przekaż go osobie wdrażającej przez zatwierdzony kanał. Nie zapisuj go w treści zadania ani publicznym dokumencie.
6. Zapisz nazwę zasobu i jego identyfikator oddzielnie od tokenu, aby wykonawca mógł potwierdzić, że konfiguracja wskazuje właściwy zestaw.
Jeśli nie widzisz sekcji lub przycisku, sprawdź rolę użytkownika i to, czy oglądasz właściwy zestaw danych. Dostępność ręcznego tokenu może zależeć od wybranej metody integracji i aktualnego układu interfejsu.
Którą metodę uzyskania tokenu wybrać?
Wybierz metodę według tego, kto utrzymuje integrację i gdzie będą przetwarzane zdarzenia. Token z Menedżera zdarzeń to jedna z metod uwierzytelnienia, a nie jedyna droga do połączenia sklepu z Meta.
| Metoda | Dla kogo | Co trzeba przygotować | Ograniczenie |
|---|---|---|---|
| Token z Menedżera zdarzeń | Zespół wdrażający ręcznie integrację serwerową | Dostęp do właściwego zestawu danych i serwer, który przechowa sekret | Token trzeba zabezpieczyć i aktualizować w systemie, który wysyła zdarzenia |
| Integracja partnerska | Firma korzystająca z obsługiwanej platformy sklepowej lub partnera | Dostęp do platformy i konta Meta oraz autoryzacja połączenia | Zakres konfiguracji zależy od partnera, planu i dostępnych ustawień |
| Własny serwer lub middleware | Firma z własnym backendem albo warstwą server-side | Programista, mapowanie zdarzeń, obsługa zgód i bezpieczny magazyn sekretów | Wymaga utrzymania kodu, logów i procesu rotacji poświadczeń |
Nie kopiuj tokenu do narzędzia bez ustalenia, kto odpowiada za jego przechowywanie, rotację i wycofanie. Jeśli sklep łączy się z Meta przez partnera, sprawdź dokumentację integracji przed uruchomieniem drugiej, równoległej wysyłki tych samych zdarzeń.
Jak sprawdzić, czy token działa?
Sprawdź token przez rzeczywiste zdarzenie testowe i potwierdź, że trafiło do oczekiwanego zestawu danych. Sam fakt, że integracja przyjęła wartość tokenu w formularzu, nie dowodzi poprawnej komunikacji z Meta.
1. W Menedżerze zdarzeń otwórz zestaw danych i wybierz Testowanie zdarzeń.
2. Skopiuj kod testowy, jeśli interfejs go wyświetla, i przekaż go osobie testującej integrację.
3. Wyślij kontrolowane zdarzenie z serwera z użyciem tokenu i kodu testowego w formacie oczekiwanym przez bieżącą dokumentację Conversions API.
4. Potwierdź, że zdarzenie pojawiło się w teście, pochodzi ze źródła serwerowego i ma oczekiwaną nazwę oraz parametry.
5. Sprawdź odpowiedź endpointu w logach aplikacji, ale usuń lub zamaskuj token i dane osobowe przed udostępnieniem logu.
Weryfikuj cztery elementy: poprawny zestaw danych, źródło zdarzenia, odpowiedź integracji oraz komunikaty diagnostyczne. Po teście usuń kod testowy z konfiguracji produkcyjnej, jeśli integracja go tam zapisała. Pamiętaj, że widoczność zdarzenia testowego nie oznacza automatycznie, że dane spełniają wymogi raportowania lub polityki prywatności.
Gdzie przechowywać token i komu go przekazać?
Token przechowuj po stronie serwera jako sekret konfiguracyjny. Może nim zarządzać menedżer sekretów lub bezpieczny magazyn poświadczeń dostępny wyłącznie dla systemu i osób, które utrzymują integrację.
- Nie dodawaj tokenu do JavaScriptu strony, HTML, wtyczki dostępnej publicznie ani aplikacji mobilnej.
- Nie commituj go do Git ani nie umieszczaj w publicznym repozytorium, zrzucie ekranu lub dokumentacji dla klienta.
- Ogranicz dostęp do wykonawcy odpowiedzialnego za wdrożenie i administratora utrzymującego serwer.
- W systemach logujących żądania maskuj nagłówki i parametry, które mogą zawierać poświadczenia.
- Po przekazaniu potwierdź, że odbiorca zapisał token w konfiguracji serwera, a wiadomość z samą wartością została usunięta zgodnie z procedurą organizacji.
Właściciel firmy powinien zachować dostęp administracyjny do zasobu i wiedzieć, kto zarządza integracją. Jeżeli wdrożenie ma obsługiwać zewnętrzny wykonawca, przekaż mu także identyfikator zestawu danych, środowisko testowe i kontakt do osoby, która może zatwierdzić zdarzenia.
Co zrobić, gdy token nie działa albo wyciekł?
Diagnozę zacznij od wskazania, którego elementu dotyczy błąd: sekretu, uprawnień użytkownika, adresu endpointu czy zestawu danych. Nie wklejaj tokenu do publicznego forum ani zgłoszenia do pomocy technicznej.
| Objaw | Co sprawdzić | Działanie |
|---|---|---|
| Błąd autoryzacji lub odpowiedź o nieprawidłowym tokenie | Czy wartość skopiowano bez spacji, czy token należy do poprawnego zasobu i nie został zastąpiony | Wygeneruj nowy token, zaktualizuj konfigurację i wykonaj test |
| Zdarzenia trafiają do innego źródła | Identyfikator zestawu danych w konfiguracji serwera | Uzgodnij docelowy zasób, popraw identyfikator i przetestuj kontrolowane zdarzenie |
| Nie widać opcji generowania | Rola użytkownika, wybrany zasób i rodzaj integracji | Poproś administratora o sprawdzenie przypisań albo zweryfikuj instrukcję wybranej metody partnerskiej |
| Integracja przestała działać po zmianie poświadczeń | Czy nowy token trafił do środowiska, które wysyła zdarzenia | Zaktualizuj sekret we wszystkich odpowiednich środowiskach i sprawdź logi bez ujawniania wartości |
| Token pojawił się w repozytorium lub wiadomości publicznej | Gdzie został użyty i które systemy przechowują kopię | Unieważnij lub zastąp poświadczenie, usuń ekspozycję i przejrzyj dostępne logi oraz integracje |
Po wycieku załóż, że token mógł zostać skopiowany. Wygeneruj zastępczy token dla właściwego zestawu, podmień go w każdym aktywnym środowisku, a następnie przetestuj wysyłanie zdarzeń. Po potwierdzeniu działania usuń starą wartość z miejsc, do których masz dostęp, i sprawdź historię zmian poświadczeń, jeśli jest dostępna.
Jak uniknąć duplikowania zdarzeń po podłączeniu tokenu?
Gdy przeglądarka i serwer wysyłają tę samą konwersję, system musi rozpoznać je jako jedno zdarzenie. Meta opisuje deduplikację z użyciem zgodnej nazwy zdarzenia i wspólnego identyfikatora: Pixel przesyła `eventID`, a Conversions API przekazuje odpowiadające mu `event_id`.
Przed publikacją integracji sprawdź następujące elementy:
- Ten sam identyfikator powstaje dla jednej konwersji i trafia do zdarzenia przeglądarkowego oraz serwerowego.
- W obu kanałach nazwa zdarzenia odpowiada temu samemu działaniu, na przykład `Purchase`.
- Identyfikator nie zmienia się pomiędzy wysłaniem z przeglądarki a wysłaniem z serwera.
- Test obejmuje zakup lub inne istotne zdarzenie, a nie tylko wyświetlenie strony.
- Menedżer zdarzeń nie pokazuje ostrzeżeń o niedopasowaniu lub braku deduplikacji.
Poprawna odpowiedź serwera nie wystarczy, jeśli oba kanały wysyłają inne identyfikatory albo jeśli różnią się nazwy zdarzeń. Sposób tworzenia ID zależy od sklepu i integracji, więc sprawdź logikę w kodzie lub wtyczce, która przekazuje zdarzenie.
Kiedy sam token nie wystarczy do uruchomienia CAPI?
Token umożliwia uwierzytelnienie, ale nie zastępuje konfiguracji całego przepływu danych. Serwer musi znać docelowy zestaw danych, nazwy zdarzeń, wymagane parametry i zasady przekazywania informacji zgodne z wyborem użytkownika dotyczącym zgód.
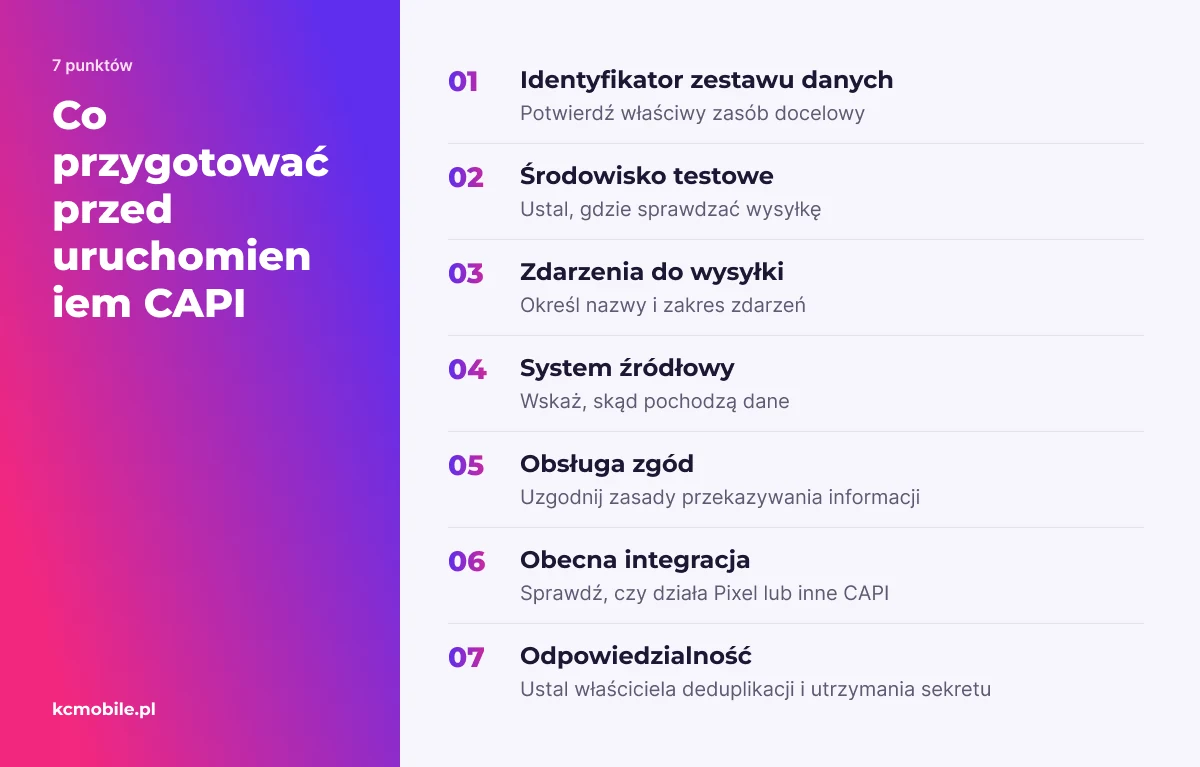
Przed uruchomieniem przekaż administratorowi lub wykonawcy: identyfikator zestawu danych, środowisko testowe, listę zdarzeń do wysyłki, system źródłowy, sposób obsługi zgód oraz informację, czy działa już Meta Pixel lub inna integracja CAPI. Uzgodnij, kto odpowiada za deduplikację, utrzymanie sekretu i monitoring błędów.
Jeśli chcesz sprawdzić stan piksela, GA4 i Consent Mode przed zmianami, skorzystaj ze Skanera Pomiaru Konwersji. Pełną konfigurację opisuje poradnik Facebook Conversions API, a powiązane materiały wyjaśniają konfigurację Piksela Facebooka oraz zaawansowane strategie Conversions API.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Jak wygenerować Meta CAPI access token?
Gdzie znaleźć token dostępu do Conversions API?
Czy Meta CAPI access token wygasa?
Jak sprawdzić, czy token Meta CAPI działa?
Co zrobić, gdy token CAPI został ujawniony?
Czy token Meta CAPI można umieścić w kodzie strony?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Meta CAPI access token: generowanie, testowanie i bezpieczne przechowywanie”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.