
Luka w nieaktualnej wtyczce
Część luk we wtyczkach pozwala założyć konto administratora bez logowania, jednym odpowiednio przygotowanym zapytaniem. Włamywacz nie musi znać żadnego hasła. Wystarczy, że wtyczka z błędem jest zainstalowana i aktywna.
 Włamanie i wirusy

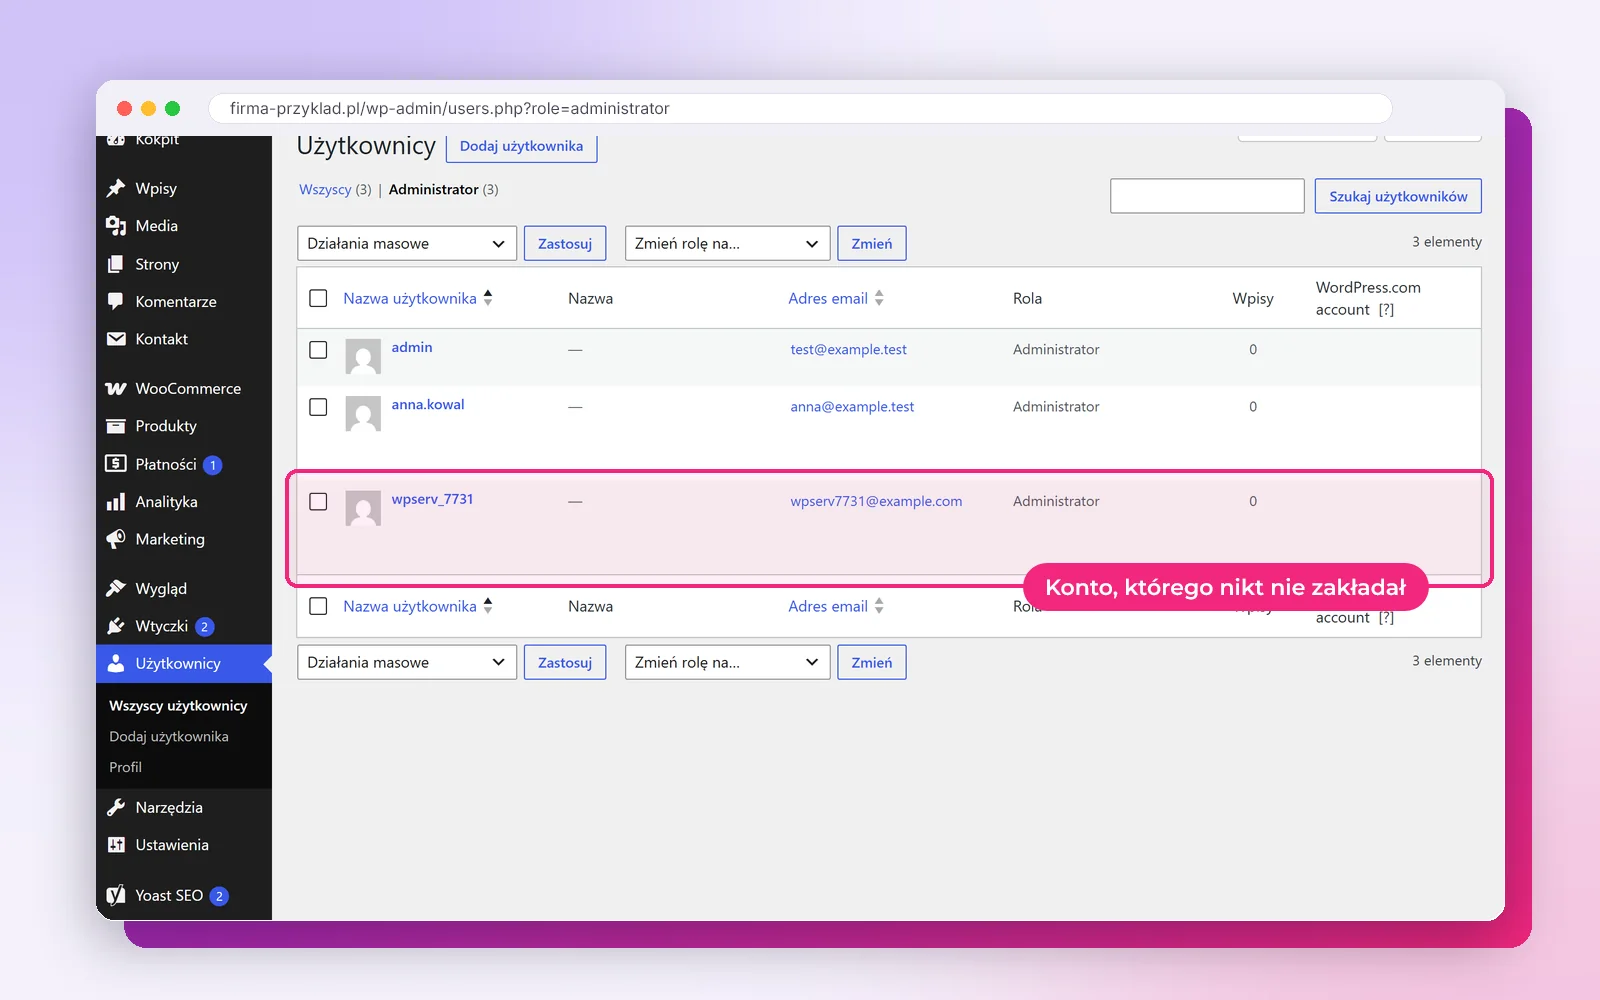
Konto administratora, którego nikt w firmie nie zakładał, to prawie zawsze ślad włamania, a nie błąd WordPressa. Samo konto jest tylko skutkiem - ktoś miał już dostęp i mógł zostawić w plikach furtkę. Usunięcie konta razem z przyczyną kosztuje od 599 zł netto. Ustalamy, którędy weszło włamanie, czyścimy pliki i bazę, zmieniamy hasła i klucze w wp-config.php.
Naprawa: od 599 zł netto · 30 dni gwarancji i monitoringu
Odpowiadamy w ciągu 24 h. Pierwsza rozmowa telefoniczna jest bezpłatna i do niczego nie zobowiązuje.

Podaj adres strony i opisz objaw. Zrzut komunikatu albo data ostatniej zmiany pomogą, jeśli je masz. Dostępy ustalimy po kontakcie.
Pierwsze 5 minut
Zrób zrzut ekranu listy użytkowników z widocznym loginem, adresem e-mail i rolą obcego konta. Nie usuwaj go jeszcze - te dane pomagają ustalić, kiedy i jak powstało.
Ustaw nowe, długie hasło do własnego konta administratora i do panelu hostingu, z zaufanego komputera. Każde hasło inne niż dotychczasowe i niż te, których używasz w innych serwisach.
Poszukaj maili od WordPressa o rejestracji nowego użytkownika, o zmianie adresu e-mail albo hasła. Data takiego maila często wskazuje dzień włamania.
Na 604 939 140 ustalimy, czy da się to naprawić szybko, ile to kosztuje i od czego zaczynamy.
Część luk we wtyczkach pozwala założyć konto administratora bez logowania, jednym odpowiednio przygotowanym zapytaniem. Włamywacz nie musi znać żadnego hasła. Wystarczy, że wtyczka z błędem jest zainstalowana i aktywna.
Hasło używane też w innym serwisie mogło trafić do bazy wycieków. Ktoś loguje się wtedy na prawdziwe konto i z niego zakłada drugie, zapasowe. Często zdarza się to przy loginie admin i krótkim haśle.
Po włamaniu w katalogu uploads, w motywie albo w katalogu mu-plugins zostaje plik PHP, który pozwala wrócić. Wtyczki z katalogu mu-plugins nie widać na zwykłej liście wtyczek, tylko w osobnej zakładce. Usunięte konto potrafi przez taką furtkę pojawić się ponownie.
Złośliwy kod potrafi ukryć konto na liście użytkowników w panelu, choć w bazie danych nadal istnieje. Dlatego sprawdzamy tabele wp_users i wp_usermeta bezpośrednio, a nie tylko to, co pokazuje panel.
Czasem to po prostu konto agencji albo freelancera, który robił stronę lata temu. Nie jest to wtedy włamanie, ale stary dostęp, o którym nikt nie pamiętał. Rozstrzygamy to przed usuwaniem czegokolwiek.
Gwarancja dotyczy tej samej usterki. Nie obejmuje zmian wprowadzonych po odbiorze przez inne osoby, nowych wtyczek ani awarii po stronie hostingu.
Od 599 zł netto
Cena obejmuje usunięcie obcych kont, przegląd plików i bazy pod kątem furtek, zmianę haseł i kluczy bezpieczeństwa oraz aktualizację WordPressa, motywu i wtyczek. Rośnie, gdy furtek jest wiele albo na tym samym hostingu działa kilka zainfekowanych stron - wtedy proponujemy rozszerzone czyszczenie od 999 zł netto. Cenę potwierdzamy po pierwszej ocenie, przed startem prac.
Po naprawie możesz zostać przy jednorazowym zleceniu albo przejść na stałą opiekę WordPress od 299 zł netto miesięcznie: aktualizacje, kopie zapasowe i monitoring.
Zwykle nie. Konto jest skutkiem, a droga wejścia zostaje: wtyczka z luką albo plik furtki. Po samym usunięciu konto często pojawia się znowu, czasem pod inną nazwą.
Obce konto bywa przygotowaniem do późniejszego użycia, więc strona może przez tygodnie wyglądać zwyczajnie. Zanim uznamy sprawę za włamanie, sprawdzamy, czy nie jest to stare konto dawnego wykonawcy. Jeśli nie - traktujemy stronę jak zainfekowaną.
Administrator ma dostęp do wszystkiego, co jest w panelu: zgłoszeń z formularzy zapisanych w bazie, zamówień i danych kont. Mówimy Ci, jakie dane były na stronie dostępne. Ocenę, czy trzeba zgłosić naruszenie ochrony danych osobowych, podejmujesz Ty.
Nie. Nowe klucze unieważniają ciasteczka logowania, więc wszyscy, także włamywacz, zostają wylogowani. Prawdziwi użytkownicy logują się ponownie swoim hasłem.
WordPress przy usuwaniu użytkownika pyta, co zrobić z jego wpisami i stronami. Przypisujemy je wtedy właściwemu autorowi, więc nic z widocznej treści nie znika. Treści dodane przez włamywacza, na przykład ukryte wpisy ze spamem, usuwamy osobno, po przejrzeniu.
Na tę samą usterkę dajemy 30 dni gwarancji - jeśli wróci, poprawiamy bez dopłaty. Przez 30 dni po naprawie monitorujemy też, czy strona działa.
Podobne problemy
Czyszczenie plików i bazy od 599 zł netto.
Zobacz →Od 299 zł netto.
Zobacz →Od 299 zł netto.
Zobacz →Lista objawów i co zrobić przy włamaniu.
Zobacz →