
Krótka odpowiedź
Spam przychodzący do WordPressa ograniczaj osobno w komentarzach, formularzach i rejestracji. Włącz moderację właściwego kanału, sprawdź integrację antyspamową i walidację po stronie serwera. Turnstile wymaga Siteverify; sam widget nie chroni formularza.
Przed zaostrzeniem reguł przetestuj poprawne zgłoszenie, wygasły token i ponowienie. Nie usuwaj całego archiwum bez sprawdzenia pomyłek oraz kopii.
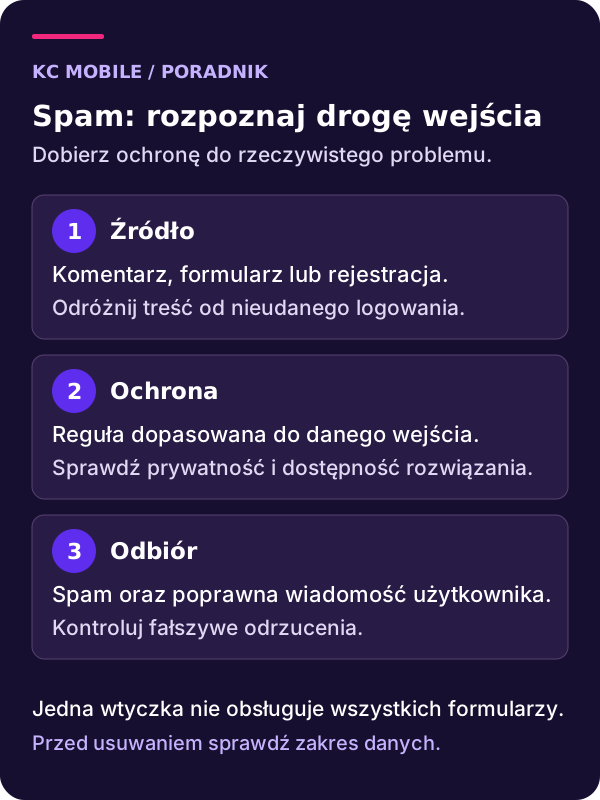
Spam w komentarzach, formularzu kontaktowym i rejestracji trafia do WordPressa różnymi drogami. Jedna wtyczka nie musi obsługiwać każdej z nich. Zacznij od wskazania kanału, zabezpiecz próbkę wiadomości i dopiero wtedy dobierz kontrolę. Celem jest ograniczenie niechcianych zgłoszeń przy zachowaniu dostępu dla prawdziwych odbiorców.
W tym poradniku
Rozpoznaj miejsce, w którym powstaje spam
Niechciany komentarz widoczny pod wpisem, wiadomość w skrzynce firmy i nowe konto użytkownika mogą pochodzić z odrębnych żądań. Zapisz adres formularza, typ rekordu, czas oraz miejsce, w którym go znaleziono. Jeśli formularz zapisuje zgłoszenia lokalnie, porównaj ten zapis z powiadomieniem. Pozwoli to ustalić, czy spam przeszedł przez stronę, czy ktoś pisze bezpośrednio na publiczny adres firmy.
Poczta wychodząca, która ląduje w folderze spam odbiorcy, wymaga innej diagnozy. Ten problem opisujemy w poradniku o wiadomościach z WordPressa. Ochrona formularza nie naprawi reputacji nadawcy ani błędów transportu poczty.
Przejrzyj niewielką próbkę z różnych godzin. Szukaj wspólnego kanału i zachowania, zamiast przypisywać pochodzenie wszystkim wiadomościom na podstawie jednej frazy. Spam może wysyłać automat albo człowiek. Brak nagłówka Referer nie rozstrzyga tej różnicy, podobnie jak obcojęzyczna treść nie dowodzi, że zapytanie jest bezwartościowe.
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem. Omów zabezpieczenia WordPressa
Zatrzymaj publikację i zachowaj materiał do oceny
Jeżeli niechciane komentarze pojawiają się publicznie, uruchom moderację przed szukaniem bardziej złożonych reguł. Podejrzany wpis oczekujący na ocenę nie musi od razu zostać bezpowrotnie usunięty. Ustal, kto sprawdza kolejkę, w jakich godzinach i jak przywraca omyłkowo zatrzymaną treść. Bez właściciela nawet dobrze ustawiona moderacja staje się miejscem, w którym znikają prawdziwe pytania.
Próbka diagnostyczna nie powinna zawierać więcej danych niż potrzeba. Do porównania reguł często wystarczą czas, formularz, wynik kontroli i zanonimizowany fragment. Dostęp do pełnej wiadomości ogranicz do osób obsługujących zgłoszenia. Nie publikuj listy adresów klientów w zgłoszeniu na forum wtyczki.
Zapisz też stan wyjściowy: ile rekordów rzeczywiście przejrzano i ile z nich uznano za spam. Licznik blokad dostawcy może obejmować próby, które nigdy nie stałyby się wiadomościami. Nie przedstawiaj go jako liczby uratowanych leadów. Porównania mają sens wtedy, gdy dotyczą tego samego kanału, okresu i sposobu klasyfikowania.
Dobierz ochronę do komentarzy i pingbacków
W ustawieniach dyskusji WordPressa sprawdź ręczne zatwierdzanie, zasady dla wcześniej zaakceptowanych autorów oraz warunki kierowania do moderacji. Zmiana ustawień domyślnych dla nowych wpisów nie wyłącza automatycznie komentowania pod wszystkimi starszymi publikacjami. Otwórz reprezentatywny stary artykuł i sprawdź jego indywidualną konfigurację.
Jeżeli nie używasz pingbacków i trackbacków, ogranicz je świadomie, również w istniejących materiałach. Filtr liczby linków może pomóc, ale poprawny komentarz też bywa zbiorem odnośników. Na początku traktuj taką cechę jako powód do oceny. Szeroka lista zakazanych słów potrafi zatrzymać pytania o legalne produkty lub usługi.
Opis Antispam Bee w katalogu WordPressa dotyczy przede wszystkim komentarzy i trackbacków. Nie zakładaj, że zainstalowanie tej wtyczki ochroni także formularz innego producenta. Wybór funkcji lokalnych lub usług zewnętrznych wymaga sprawdzenia konfiguracji i przepływu danych; deklaracja producenta o prywatności nie zastępuje oceny całej witryny.
Sprawdź walidację formularza po stronie serwera
Ochrona formularza musi działać w miejscu, w którym serwer przyjmuje dane. Ukrycie przycisku albo sprawdzenie wyłącznie w JavaScript można ominąć, wysyłając żądanie bez korzystania z widocznej strony. Zweryfikuj, czy integracja rzeczywiście obsługuje używany formularz, jego wersję i wszystkie miejsca osadzenia.
Honeypot to dodatkowe pole mające wychwycić część automatycznych wypełnień. Nie zapewnia pełnej ochrony. Powinien być wdrożony tak, aby nie utrudniał pracy czytnikowi ekranu ani automatycznemu uzupełnianiu prawdziwych danych. Sprawdź również formularz otwierany w oknie modalnym oraz kolejne kroki, jeśli występują. Poprawnie działająca integracja na osobnej stronie nie dowodzi działania w każdym osadzeniu.
Walidacja wymaganych pól, dopuszczalnego formatu i rozmiaru danych służy także jakości zgłoszeń. Nie myl jej jednak z rozpoznawaniem intencji nadawcy. Poprawny technicznie tekst nadal może być spamem. Przy konkretnych problemach integracji pomocna jest diagnostyka Ninja Forms. Wynik kontroli powinien być dostępny w bezpiecznym logu, a użytkownik powinien dostać zrozumiały komunikat.
Wdróż Turnstile razem z obsługą błędów
Cloudflare wymaga serwerowej walidacji tokenu przez Siteverify. Według dokumentacji token jest jednorazowy i ważny przez 300 sekund. Wyświetlenie widgetu oraz obecność tokenu w żądaniu nie wystarczają: serwer ma ocenić odpowiedź weryfikacji przed wykonaniem chronionej operacji.
Osoba pisząca długą wiadomość może przekroczyć czas ważności. Zapewnij możliwość odnowienia weryfikacji i ponowienia bez utraty wpisanej treści. Odróżnij nieprawidłowy token od awarii połączenia z usługą. Nie pokazuj ogólnego podziękowania, jeżeli zgłoszenie zostało zatrzymane. Komunikat powinien wyjaśniać następny krok, bez ujawniania sekretów konfiguracji.
Sprawdź brak JavaScriptu, wolne łącze i działanie rozszerzeń prywatności. Jeśli wymaganej weryfikacji nie można zakończyć, udostępnij widoczną alternatywną drogę kontaktu. Takie przypadki muszą mieć świadomą obsługę; automatyczne przepuszczanie wszystkich żądań przy błędzie usługi może otworzyć formularz na nadużycia. Test integracji obejmuje zarówno prawidłowy wynik, jak i odrzucenie oraz błąd techniczny.
Ogranicz rejestrację i dopasuj reguły ruchu
Jeżeli witryna nie potrzebuje publicznej rejestracji, sprawdź możliwość jej wyłączenia. W sklepie konto może należeć do prawidłowego procesu zakupowego, dlatego nie przenoś ustawienia strony wizytówkowej na WooCommerce bez analizy. Formularz rejestracji, logowanie, checkout i webhook operatora płatności pełnią różne role.
Limity żądań ustalaj na podstawie obserwowanego ruchu i konkretnej operacji. Jeden adres IP może reprezentować biuro, sieć komórkową lub wiele osób za wspólną bramą. Za proxy adres klienta należy odczytywać według zaufanej konfiguracji infrastruktury, nie z dowolnego nagłówka dostarczonego przez nadawcę. Zbyt szeroka reguła potrafi ograniczyć wszystkich odbiorców naraz.
Dokumentacja Bot Fight Mode wyjaśnia, że zwykła reguła WAF Skip nie omija jego oceny. Nie planuj więc wyjątków tak, jakby każdy produkt Cloudflare działał identycznie. Przed uruchomieniem ochrony sprawdź wymagania API i zewnętrznych integracji. Jeśli potrzebna jest diagnoza konfiguracji, zakres naprawy WordPressa powinien obejmować także te zależności.
Odbierz ochronę z perspektywy prawdziwego użytkownika
Przygotuj izolowane środowisko z przechwytywaniem powiadomień i wyłączonym zapisem do produkcyjnego CRM. Nie generuj prawdziwych leadów ani wiadomości do klientów. Próba powinna objąć telefon, klawiaturę, poprawne dane, komunikat błędu i ponowienie. Sprawdź, czy pole nie traci wartości po odświeżeniu weryfikacji oraz czy fokus trafia do czytelnej informacji o problemie.
| Próba | Oczekiwany wynik |
|---|---|
| Poprawny komentarz | Publikacja lub moderacja zgodna z zasadą |
| Wygasły token | Odnowienie kontroli bez utraty treści |
| Powtórzone żądanie | Przewidziana obsługa bez niechcianych duplikatów |
| Błąd zewnętrznej usługi | Jasny komunikat i droga dalszego kontaktu |
| Omyłkowa blokada | Możliwość oceny i przywrócenia rekordu |
Po uruchomieniu przeglądaj próbkę zatrzymanych zgłoszeń. Sam spadek liczby wiadomości nie potwierdza sukcesu: może oznaczać skuteczne filtrowanie albo uszkodzony formularz. W utrzymaniu WordPressa warto połączyć kontrolę spamu z okresowym odbiorem kluczowych interakcji.
Uporządkuj archiwum i odpowiedzialność za zmiany
Przed porządkami oceń pomyłki klasyfikacji, ustal zakres danych do zachowania i wykonaj odpowiednią kopię. Nie zaczynaj od nieodwracalnego usunięcia wszystkich rekordów. Oddziel spam zatwierdzony publicznie od kolejki moderacji i treści już oznaczonych jako niechciane; te grupy mogą wymagać innej pracy.
Zapisz regułę, przyczynę jej dodania oraz datę przeglądu. Wyjątek utworzony po jednym incydencie nie musi być potrzebny bez końca. Po aktualizacji formularza ponownie sprawdź integrację i komunikaty, zwłaszcza jeśli zmienił się sposób obsługi tokenów lub osadzania skryptu.
Skontaktuj się z KC Mobile, podając kanał spamu i bezpieczny opis objawu. Ustalimy zakres diagnozy oraz kontroli po zmianie. Regularne aktualizacje i wsparcie można uzgodnić w małych pakietach godzinowych; warunki oraz ewentualne SLA wymagają osobnego ustalenia dla konkretnej witryny.
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy wtyczka antyspamowa komentarzy chroni formularz?
Czy CAPTCHA zatrzyma wszystkich spamerów?
Dlaczego prawdziwy klient jest blokowany?
Czy blokować zgłoszenia bez nagłówka Referer?
Jak usuwać spam bez utraty wartościowych wiadomości?
Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz – odpowiem osobiście w 24h.
Uporządkujmy zabezpieczenia i kopie zapasowe
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem.