Strona ładuje się szybko, ale po zalogowaniu klient widzi cudzą listę życzeń albo koszyk z poprzedniej sesji. To sygnał do sprawdzenia izolacji odpowiedzi, a nie kolejnego pomiaru szybkości. Wspólna pamięć podręczna mogła otrzymać treść przeznaczoną dla jednej osoby. Bezpieczeństwo cache w WordPress polega przede wszystkim na określeniu, co wolno zapisać i komu wolno ponownie pokazać odpowiedź. Poniżej znajdziesz sposób rozpoznania warstw, ustawienia granic i odbioru zmian na syntetycznych kontach. Nie wymaga on prawdziwych danych klientów ani wykonywania zamówień.
Krótka odpowiedź
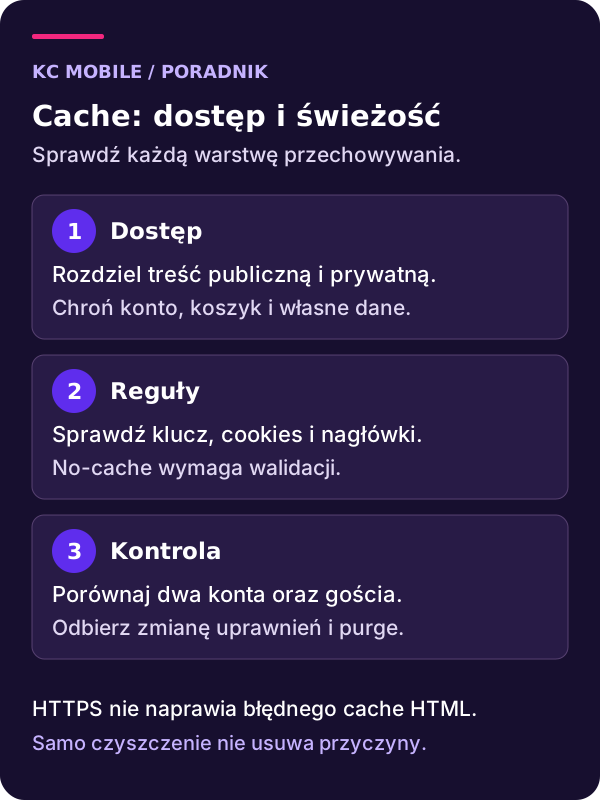
Bezpieczny cache WordPress oddziela publiczne odpowiedzi od treści konta, koszyka i innych danych przypisanych do użytkownika. Sprawdź wykluczenia we wszystkich warstwach, klucz cache i nagłówki HTTP.
No-cache wymaga ponownej walidacji, natomiast no-store zabrania przechowywania odpowiedzi. Konfigurację odbierz na odizolowanej kopii z dwoma syntetycznymi kontami i gościem, porównując treść odpowiedzi oraz zachowanie po wylogowaniu.
Usługi KC Mobile
Strona nadal działa zbyt wolno?
Podaj adres i wskaż, co działa wolno: otwieranie strony, panel czy konkretna funkcja. Jeśli masz wynik pomiaru, dołącz go. Ustalimy zakres diagnostyki przed wyborem rozwiązania.
Rozpoznaj wszystkie miejsca przechowywania odpowiedzi
Cache nie jest jednym pudełkiem w panelu WordPressa. Przeglądarka może zachować odpowiedź lokalnie, wtyczka lub serwer może przechowywać gotową stronę, a reverse proxy i CDN mogą obsłużyć żądanie przed dotarciem do aplikacji. Osobno działa cache obiektowy, który przechowuje wyniki lub obiekty używane przez kod, a nie automatycznie pełne strony HTML.
Narysuj drogę żądania od przeglądarki do WordPressa. Przy każdej warstwie zapisz właściciela konfiguracji, reguły pomijania pamięci i sposób rozpoznania trafienia. Nazwy nagłówków diagnostycznych zależą od dostawcy. Sam brak jednego nagłówka nie dowodzi, że odpowiedź przyszła bezpośrednio z aplikacji.
Wyłączenie cache we wtyczce nie musi zmieniać reguły na serwerze ani w CDN. Dlatego kontrola prowadzona wyłącznie w panelu WordPressa może ominąć warstwę odpowiedzialną za problem. Z kolei czyszczenie cache obiektowego nie jest równoznaczne z usunięciem gotowego HTML z serwera pośredniczącego.
Jeżeli dopiero przygotowujesz mechanizm przyspieszania strony, zacznij od konfiguracji cache w WordPress. Tutaj celem jest kontrola dostępu do zapisanych odpowiedzi. Ochronę serwera źródłowego i połączenia z siecią dostarczającą treści opisuje osobno poradnik o bezpieczeństwie CDN.
Podaj adres i wskaż, co działa wolno: otwieranie strony, panel czy konkretna funkcja. Jeśli masz wynik pomiaru, dołącz go. Ustalimy zakres diagnostyki przed wyborem rozwiązania. Opisz problem z szybkością
Oddziel publiczną stronę od odpowiedzi dla konkretnej osoby
Podstawowe pytanie brzmi: czy tę samą odpowiedź można bezpiecznie pokazać innemu odbiorcy? Publiczny artykuł zwykle spełnia ten warunek. Widok konta z adresem, historia zamówień lub prywatny dokument już nie. Nie oceniaj wyłącznie nazwy adresu: publiczna strona może zawierać spersonalizowany fragment.
| Rodzaj odpowiedzi | Główne ryzyko | Warunek odbioru |
|---|---|---|
| Publiczny artykuł | Nieaktualna wersja | Brak danych użytkownika w zapisanej odpowiedzi |
| Konto i historia zamówień | Ujawnienie danych innej osobie | Brak współdzielonego przechowywania prywatnej odpowiedzi |
| Koszyk i lista życzeń | Pomieszanie sesji | Właściwy użytkownik i stan także w dynamicznych fragmentach |
| Publiczny katalog z walutą | Zły wariant ceny | Poprawne rozdzielenie wariantów odpowiedzi |
| Prywatny plik lub endpoint | Ominięcie kontroli dostępu | Autoryzacja i właściwa polityka cache dla konkretnego zasobu |
Sprawdź HTML oraz dodatkowe żądania pobierające fragmenty interfejsu. Nazwa użytkownika może pojawić się dopiero po wykonaniu JavaScript, a w odpowiedzi API mogą znajdować się dane niewidoczne na ekranie. Ukrycie elementu przez CSS nie usuwa informacji z odpowiedzi przesłanej do przeglądarki.
Nie każda personalizacja wymaga identycznego rozwiązania. Publiczny katalog z wyborem języka można rozdzielać na warianty. Dane konta wymagają jednak także kontroli uprawnień po stronie aplikacji. Poprawny klucz cache nie zastępuje sprawdzenia, czy odbiorca ma prawo otrzymać dany zasób.
Wyklucz konto i koszyk zgodnie z rzeczywistą konfiguracją
Oficjalna dokumentacja WooCommerce dotycząca cache wskazuje koszyk, zamówienie i konto jako strony wymagające wyłączenia z cache pełnych stron. Zastosuj tę zasadę do adresów używanych przez Twój sklep, również po zmianie slugów i dodaniu wersji językowych.
Sprawdź reguły dla sesji i cookies WooCommerce oraz to, czy ich obecność rzeczywiście powoduje oczekiwane pominięcie wspólnego cache. Nie kopiuj listy nazw jako samodzielnego dowodu poprawności. Motyw, rozszerzenie listy życzeń, obszar członkowski lub własny formularz mogą wprowadzać kolejne odpowiedzi zależne od użytkownika.
Odbierz również miniaturę koszyka w nagłówku, komunikat o zalogowaniu i podgląd zapisanych danych. Publiczny HTML może być współdzielony, jeśli prywatne fragmenty mają odrębną, prawidłowo zabezpieczoną obsługę. Trzeba to jednak potwierdzić dla użytej implementacji, zamiast zakładać na podstawie samej obecności JavaScript.
Nie wyłączaj automatycznie każdego adresu REST lub AJAX bez rozpoznania. Ustal, które endpointy zwracają dane prywatne, jakie mają uwierzytelnienie i czy trafiają do pamięci pośredników. Zapisz te wyjątki obok wykluczeń stron. Dzięki temu kolejna aktualizacja nie pozostawi ich wyłącznie w pamięci osoby wdrażającej zmianę.
Strona nadal działa zbyt wolno?
Sprawdź klucz cache i warunki ponownego użycia
Klucz cache określa, które żądania system uzna za pasujące do zapisanej odpowiedzi. Jeżeli aplikacja zwraca różne treści zależnie od języka, waluty lub stanu sesji, a warstwa pośrednia nie uwzględnia tej różnicy, może oddać niewłaściwy wariant. Błąd nie musi dotyczyć całej witryny: czasem występuje tylko przy określonym parametrze adresu.
Zapisz, jakie elementy żądania wpływają na odpowiedź oraz które uwzględnia każda warstwa. Sprawdź parametry zapytania, istotne nagłówki i cookies. Nagłówek Vary służy do wskazywania różnic zależnych od nagłówków żądania, ale jego obsługę trzeba potwierdzić w konkretnym systemie. Nie jest uniwersalnym ustawieniem wszystkich możliwych wariantów aplikacji.
Nie buduj osobnego wariantu od dowolnej wartości przesłanej przez użytkownika bez oceny konsekwencji. Może to mnożyć wpisy i utrudniać kontrolę nad tym, co rzeczywiście zostało zapisane. Dla prywatnych odpowiedzi bezpieczniejszą polityką może być pominięcie współdzielonego cache niż tworzenie rozbudowanego klucza na podstawie sesji.
Sprawdź również granice normalizacji adresów. Jeśli aplikacja rozróżnia dwa żądania, pośrednik nie powinien łączyć ich w jeden wpis bez uzasadnienia. Zmianę reguł testuj na przykładach pasujących do sklepu, a nie tylko na stronie głównej. Wynik szybkiej strony publicznej nie potwierdza izolacji kont.
Rozróżnij no-cache, no-store i private
W przewodniku MDN po HTTP caching te dyrektywy mają różne znaczenia. No-cache pozwala przechować odpowiedź, lecz przed ponownym użyciem wymaga jej walidacji. Nie oznacza zakazu zapisu i nie należy przedstawiać go jako odpowiednika no-store.
No-store zabrania przechowywania odpowiedzi przez cache respektujący tę dyrektywę. Nie usuwa jednak automatycznie wcześniejszej kopii tego samego adresu, zapisanej zanim zmieniono nagłówki. Po naprawie konfiguracji trzeba osobno rozpoznać, gdzie mogły pozostać stare odpowiedzi i jak kontrolowanie je unieważnić.
Private wyklucza przechowywanie we współdzielonej pamięci, pozostawiając możliwość użycia prywatnego cache, na przykład w przeglądarce użytkownika. Dobór polityki zależy od rodzaju odpowiedzi i potrzeb aplikacji. Nagłówek private nie jest instrukcją automatycznego usunięcia danych już wyświetlonych na urządzeniu odbiorcy.
Sprawdź nagłówki odpowiedzi po przejściu przez cały tor dostarczania. Zarządzany cache może mieć reguły nadpisujące standardowe zachowanie, dlatego sam poprawny nagłówek z WordPressa nie kończy odbioru. Obecność Set-Cookie również nie jest wystarczającym dowodem bezpiecznego pominięcia cache w konkretnej konfiguracji.
HTTPS chroni transmisję, ale nie naprawia błędnego wyboru zapisanej odpowiedzi. Serwer może przez szyfrowane połączenie wysłać niewłaściwy HTML. Certyfikat i aktualizacje są potrzebnymi elementami utrzymania, lecz nie zastępują testu rozdzielenia sesji.
Zaplanuj unieważnianie po zmianie danych i uprawnień
Treść może być poprawna w chwili zapisu, a nieprawidłowa po zmianie ceny, dostępności lub uprawnień. Określ, jakie zdarzenia unieważniają dany wpis i jego zależności. Aktualizacja produktu może dotyczyć także kategorii, wyszukiwarki i widżetu, ale zakres zależy od sposobu tworzenia tych odpowiedzi.
Dla kont sprawdź zmianę roli, zakończenie sesji i odebranie dostępu do prywatnego zasobu. Aplikacja powinna odmówić nowego nieuprawnionego pobrania niezależnie od tego, czy interfejs nadal pokazuje stary przycisk. Wylogowanie wymaga poprawnej obsługi sesji; wyczyszczenie cache strony samo jej nie unieważnia.
Nie zakładaj, że przycisk czyszczenia w WordPressie usuwa wszystkie kopie z CDN, przeglądarek i innych pośredników. Dla każdej warstwy ustal zakres operacji i sposób sprawdzenia wyniku. Już dostarczonej informacji nie da się traktować tak, jakby odbiorca nigdy jej nie otrzymał.
Pełne czyszczenie całego cache nie musi być rutynową odpowiedzią na każdą zmianę. Wybierz zakres odpowiadający zależnościom i potwierdź świeżą odpowiedź. Jeżeli problem wraca po kolejnych żądaniach, szukaj przyczyny w regule zapisu lub ponownego użycia; samo usuwanie kopii daje wtedy jedynie chwilowy efekt.
Odbierz konfigurację na dwóch kontach i jako gość
Przygotuj odizolowane środowisko testowe WordPress z syntetycznymi danymi. Odłącz produkcyjne dostępy do poczty, płatności i innych usług. Utwórz konta A i B z odmiennymi, rozpoznawalnymi znacznikami w dozwolonych polach testowych. Nie kopiuj prawdziwych adresów klientów tylko po to, aby łatwiej rozpoznać wyciek.
Użyj osobnych profili przeglądarki dla kont oraz gościa, aby przypadkowo nie współdzielić cookies. Zapisz oczekiwany wynik przed próbą: który znacznik powinien być widoczny i czego dana osoba nie powinna otrzymać. Do testu koszyka wystarczą syntetyczne produkty i stan sesji, bez składania zamówienia.
1. Otwórz stronę publiczną jako gość i powtórz żądanie, aby sprawdzić ponowne użycie odpowiedzi.
2. Zaloguj konto A, odwiedź jego prywatny widok i zapisz odpowiednie nagłówki oraz syntetyczny fragment odpowiedzi.
3. Otwórz ten sam adres jako konto B i gość. Sprawdź brak znacznika A w HTML i odpowiedziach dynamicznych.
4. Powtórz próbę po wylogowaniu oraz po kontrolowanej zmianie uprawnień konta testowego.
5. Sprawdź regułę po unieważnieniu kopii i ponownym jej utworzeniu, aby wykryć powracający błąd.
Oceniaj treść, uprawnienia i zachowanie warstw, nie tylko status HTTP 200. Poprawnie zwrócony kod może towarzyszyć niewłaściwej odpowiedzi. Zanotuj wersje, scenariusz, stan cache i wynik; odbiór dotyczy sprawdzonej konfiguracji, a nie wszystkich przyszłych aktualizacji dodatków.
Przy wykryciu problemu ogranicz dostęp i popraw przyczynę
Jeżeli test pokaże pomieszanie prywatnych odpowiedzi, wstrzymaj wdrożenie tej konfiguracji. Rozpoznaj warstwę zapisującą odpowiedź i regułę, która pozwala oddać ją innej sesji. Zachowaj minimalny dowód oparty na syntetycznych znacznikach, bez sekretów, pełnych cookies uwierzytelniających i niepotrzebnych danych w zgłoszeniu.
Napraw wykluczenie, politykę nagłówków lub klucz zgodnie z rozpoznaną przyczyną. Następnie unieważnij objęte problemem kopie w kontrolowanym zakresie i powtórz scenariusze A, B oraz gościa. Sprawdź zarówno pierwszą odpowiedź, jak i kolejne trafienia po ponownym zapełnieniu pamięci. Dopiero wtedy można ocenić skuteczność zmiany.
Jeżeli podobny problem wystąpił na produkcji, ograniczenie ekspozycji i ocena ewentualnego ujawnienia danych są osobnymi zadaniami. Stara cena w cache nie dowodzi infekcji malware, a podejrzenie udostępnienia cudzego konta wymaga poważniejszej analizy niż rutynowe czyszczenie strony. Nie utożsamiaj tych sytuacji.
Przy odbiorze obsługi WordPress wymagaj listy warstw, wykluczeń oraz wyników testów izolacji. Jeśli potrzebujesz pomocy z takim zakresem, opisz przez kontakt typ prywatnej odpowiedzi i okoliczności problemu. Nie przesyłaj haseł ani rzeczywistych danych klientów w pierwszym zgłoszeniu.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy HTTPS zabezpiecza prywatne dane zapisane w cache?
Czy koszyk WooCommerce może korzystać z cache pełnych stron?
Jaka jest różnica między no-cache a no-store?
Czy wyczyszczenie cache wystarczy po ujawnieniu prywatnej odpowiedzi?
Jak sprawdzić, czy konto użytkownika jest prawidłowo wyłączone z cache?
Czy nagłówek private oznacza całkowity zakaz przechowywania strony?
Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Strona nadal działa zbyt wolno?
Podaj adres i wskaż, co działa wolno: otwieranie strony, panel czy konkretna funkcja. Jeśli masz wynik pomiaru, dołącz go. Ustalimy zakres diagnostyki przed wyborem rozwiązania.