Włączenie proxy przed WordPressem może ograniczyć niepożądany ruch docierający do aplikacji. Nie oznacza jednak, że serwer źródłowy przestał być dostępny bezpośrednio ani że każda funkcja strony korzysta z tej samej ochrony. Znaczenie ma cała droga żądania: od domeny, przez usługę pośredniczącą, do origin, czyli serwera obsługującego WordPress. Poniżej znajdziesz kolejność sprawdzenia tej konfiguracji. Cloudflare służy jako konkretny przykład, a nie obietnica, że dowolny plan CDN zapewnia identyczne funkcje. Najpierw ustalisz zakres ruchu, później dobierzesz reguły i sposób odbioru bez wykonywania rzeczywistych ataków lub operacji sklepowych.
Krótka odpowiedź
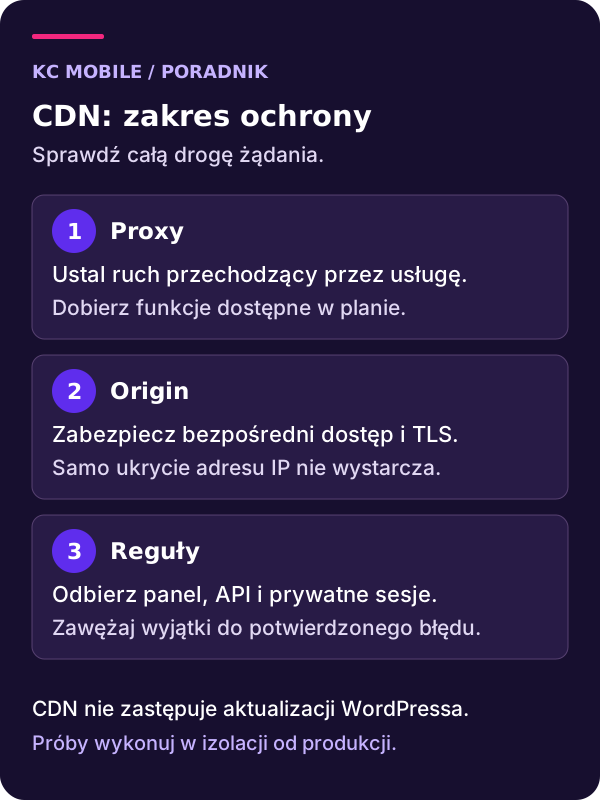
CDN zwiększa bezpieczeństwo WordPressa w zakresie ruchu przechodzącego przez właściwie skonfigurowane proxy i dostępne mechanizmy ochrony. Samo dostarczanie obrazów z CDN nie oznacza filtrowania całej aplikacji przez WAF. Sprawdź także bezpośredni dostęp do origin, szyfrowanie obu połączeń oraz działanie panelu i API.
Ochrona sieciowa nie zastępuje aktualizacji, kopii, kontroli kont ani naprawy zainfekowanych plików. Reguły odbieraj na izolowanej kopii z syntetycznymi scenariuszami.
Usługi KC Mobile
Strona nadal działa zbyt wolno?
Podaj adres i wskaż, co działa wolno: otwieranie strony, panel czy konkretna funkcja. Jeśli masz wynik pomiaru, dołącz go. Ustalimy zakres diagnostyki przed wyborem rozwiązania.
Ustal, co przechodzi przez CDN i co jest chronione
Najpierw sprawdź, jaki model rzeczywiście wdrażasz. Usługa dostarczająca wyłącznie pliki statyczne może przyspieszać pobieranie obrazów, pozostawiając żądania do WordPressa poza swoim pośrednictwem. Proxy całej witryny ma inny zakres. Nie oceniaj ochrony wyłącznie po obecności nazwy CDN w konfiguracji.
WAF analizuje żądania aplikacyjne według określonych reguł. Ochrona przed przeciążeniem, ograniczanie częstotliwości i cache pełnią inne funkcje. Mogą współpracować, ale nie są zamiennikami. Przechowanie obrazu w cache nie potwierdza, że żądanie logowania zostało sprawdzone przez właściwą regułę.
| Warstwa | Co może zapewniać | Czego nie potwierdza |
|---|---|---|
| CDN plików | Dostarczanie wybranych zasobów | Ochrony całego WordPressa |
| Proxy i WAF | Kontrolę ruchu przechodzącego przez usługę | Zamknięcia bezpośredniego dostępu do origin |
| TLS | Ochronę połączenia w określonym odcinku | Braku błędów w kodzie aplikacji |
| Kopia zapasowa | Materiał potrzebny do odtworzenia | Czystości każdej zapisanej wersji |
Szerszy zakres ochrony opisuje poradnik zabezpieczenia WordPressa. Tutaj skupiamy się na pośredniczeniu w ruchu i odbiorze konfiguracji. Wdrożenie CDN nie usuwa skutków wcześniejszego włamania, nawet jeśli po zmianie liczba podejrzanych żądań spadnie.
Podaj adres i wskaż, co działa wolno: otwieranie strony, panel czy konkretna funkcja. Jeśli masz wynik pomiaru, dołącz go. Ustalimy zakres diagnostyki przed wyborem rozwiązania. Opisz problem z szybkością
Spisz DNS i zależności przed zmianą konfiguracji
Przed zmianą serwerów nazw przygotuj inwentaryzację domeny. Sprawdź rekordy kierujące do strony, subdomeny, pocztę i rekordy potwierdzające usługi. Uwzględnij A, AAAA, MX oraz potrzebne TXT, a także konfigurację DNSSEC. Automatyczne wykrycie rekordów przez dostawcę nie zastępuje porównania z obecnym stanem.
Zapisz, które hosty mają korzystać z proxy, a które obsługują inne usługi. Poczta, zewnętrzny panel lub osobna aplikacja mogą mieć własne wymagania. Błędne przeniesienie strefy może zakłócić funkcję niezwiązaną z WordPressem, dlatego zakres zmiany powinien być czytelny dla osoby odpowiedzialnej za domenę.
Ustal dostęp do rejestratora i panelu DNS, sposób cofnięcia konfiguracji oraz osobę podejmującą decyzję. Nie zakładaj jednego gwarantowanego czasu odświeżenia wszystkich resolverów. Wynik obserwacji zależy między innymi od wcześniejszych ustawień i pamięci podręcznej po drodze.
Jeżeli zmiana obejmuje DNSSEC, zaplanuj zgodność informacji u rejestratora z nową obsługą strefy. Nie usuwaj ani nie podmieniaj wpisów na podstawie przypadkowego poradnika. Najpierw porównaj procedurę dostawców dla używanego wariantu.
Ta inwentaryzacja jest przygotowaniem do kontrolowanej zmiany. Samo czytanie artykułu lub audyt nie upoważnia do przełączania domeny i poczty działającej firmy.
Dobierz funkcje planu zamiast samej marki
Porównuj plan z wymaganiami, które wynikają z witryny. Potrzebny zakres może obejmować reguły zarządzane, własne warunki, ograniczanie ruchu i historię zdarzeń. Sprawdź dostępność konkretnych funkcji i ich ograniczenia, zamiast wybierać usługę wyłącznie po nazwie WAF.
Dokumentacja Cloudflare WAF wskazuje, że plan Free ma Free Managed Ruleset, czyli ograniczony zestaw reguł zarządzanych. Stwierdzenie, że darmowy plan w ogóle nie ma WAF, byłoby błędne. Nie oznacza to jednak równości jego możliwości z każdym wyższym planem.
Dla ważnych operacji ustal, jaki dowód pozwoli rozpoznać blokadę. Czy zobaczysz identyfikator reguły, zastosowaną akcję i kontekst żądania? Jaki zakres historii jest dostępny? Brak potrzebnej obserwowalności może utrudnić diagnozę nawet wtedy, gdy reguły same działają.
Rozdziel również ochronę ruchu od usług dotyczących plików i naprawy witryny. Jeżeli oferta zawiera monitoring lub usuwanie infekcji, sprawdź rzeczywisty zakres umowy. Nie zakładaj, że każdy produkt opisany jako CDN automatycznie przegląda pliki na Twoim hostingu.
Cenę porównuj dopiero po ustaleniu zakresu, okresu rozliczenia i dodatkowych opłat. Uniwersalna rekomendacja dla wszystkich małych stron nie wyjaśnia, czy plan obsłuży konkretny panel, sklep lub integrację.
Zabezpiecz origin i oba odcinki połączenia
Przy proxy istnieją dwa istotne połączenia: przeglądarka z usługą pośredniczącą oraz usługa z origin. Certyfikat widoczny dla odwiedzającego nie dowodzi poprawnej konfiguracji drugiego odcinka. Tryb Full strict Cloudflare wymaga odpowiedniego certyfikatu serwera źródłowego i jego weryfikacji.
Samo schowanie adresu origin za rekordem proxy nie zamyka dostępu do tego serwera. Adres może być znany z wcześniejszej konfiguracji lub innych usług. Ustal z administratorem sposób ograniczenia ruchu do oczekiwanej ścieżki, z uwzględnieniem wyjątków potrzebnych do utrzymania i monitoringu.
Jednym z mechanizmów jest Authenticated Origin Pulls, oparty na uwierzytelnieniu połączenia certyfikatem klienta. Wariant globalny potwierdza pochodzenie z sieci Cloudflare, nie konkretnie z Twojego konta. Własny certyfikat pozwala zawęzić takie przypisanie. Mechanizm wymaga właściwej konfiguracji po stronie origin i nie należy przenosić tej instrukcji na Flexible lub Tunnel.
Nie wprowadzaj ograniczeń bez drogi administracyjnej i planu cofnięcia. Zbyt szeroka blokada może odciąć także poprawne usługi. Odbiór powinien potwierdzić zarówno działanie przewidzianego ruchu, jak i brak możliwości ominięcia ustalonej ochrony w kontrolowanym zakresie.
Miejsce węzła CDN nie rozstrzyga zgodności przetwarzania danych. Jeśli konfiguracja wymaga oceny prywatności, sprawdź dokumenty usługodawcy i faktyczny przepływ danych, zamiast wywodzić gwarancję ich pozostania w UE z lokalizacji punktu obecności.
Dobierz WAF i limity do rzeczywistych operacji
Zacznij od rozpoznania ruchu, który ma działać poprawnie. Panel, formularze, wyszukiwanie i API mogą wysyłać różne żądania. Reguła dopasowana do strony informacyjnej nie musi pasować do edytora treści lub sklepu. Zapisz warunek, oczekiwaną akcję i sposób rozpoznania błędnej blokady.
Przy ograniczaniu częstotliwości określ, co dokładnie jest liczone. Liczba żądań do wp-login.php nie jest automatycznie liczbą nieudanych logowań. Zalecenia rate limiting Cloudflare opisują dobór warunków; możliwości liczenia zależą od konfiguracji i dostępnych funkcji.
Nie kopiuj uniwersalnego progu kilku prób jako gotowej ochrony dla każdego WordPressa. Wspólny adres sieciowy może reprezentować wiele osób, a legalna integracja może wykonywać serię żądań. Kryterium powinno wynikać z konkretnej operacji i jej ryzyka.
Podobnie oceniaj XML-RPC. Samo istnienie endpointu nie oznacza, że należy go bezwarunkowo zablokować bez sprawdzenia zależności. Najpierw ustal używane funkcje oraz połączenia, potem zaplanuj ograniczenie odpowiednie do zakresu.
Zmiany wdrażaj etapami z możliwością powrotu do poprzedniej wersji. Jeśli dostępny jest tryb obserwacji, może pomóc w ocenie dopasowań przed blokowaniem. Nie zastępuje jednak sprawdzenia, czy konkretna funkcja pozostaje dostępna i czy reguła obejmuje właściwy ruch.
Zachowaj działanie panelu, API i prywatnych sesji
Ochrona powinna obejmować aplikację bez ujawniania danych jednego użytkownika innemu. Reguły cache i reguły bezpieczeństwa wymagają osobnego odbioru. Panel, konto klienta oraz koszyk mogą zawierać treści prywatne, których nie wolno bezrefleksyjnie przechowywać jako wspólnego HTML.
Sprawdź zachowanie użytkownika bez konta, zalogowanej sesji i wybranych połączeń API. Nie zakładaj, że rozwiązanie zadania w przeglądarce potwierdza działanie integracji serwerowej. Zewnętrzny system może nie obsługiwać mechanizmu interaktywnej weryfikacji przeznaczonego dla człowieka.
Dla callbacków i webhooków ustal oczekiwaną drogę, sposób uwierzytelnienia oraz zachowanie przy ponowieniu. Nie wyłączaj ochrony całego API tylko dlatego, że jedna operacja została odrzucona. Najpierw potwierdź, która reguła zadziałała i dlaczego.
W izolowanej kopii użyj syntetycznych sesji oraz atrap usług. Wyłącz rzeczywiste formularze, płatności, zamówienia, powiadomienia i konwersje. Odbiór nie wymaga prawdziwego zakupu ani wysłania callbacka do działającej bramki.
Wpływ cache na szybkość oceniaj oddzielnie. Przyspieszanie WordPressa wymaga porównania wyników i poprawności, a nie założenia, że włączenie każdej dostępnej optymalizacji będzie korzystne. Bezpieczna konfiguracja musi zachować prawidłowe dane i działanie funkcji.
Rozpoznaj błędną blokadę i zawęź wyjątek
Gdy panel lub formularz przestaje działać, zapisz czas, adres, metodę żądania i komunikat. Porównaj zdarzenie w usłudze pośredniczącej z logiem aplikacji. Brak wpisu po stronie WordPressa może wskazywać, że żądanie zatrzymało się wcześniej, lecz wymaga jeszcze potwierdzenia zakresu logowania.
Identyfikator żądania, na przykład CF-Ray, pomaga połączyć obserwacje. Jego obecność nie dowodzi sama w sobie skutecznego WAF ani zabezpieczenia origin. Podobnie nagłówek cache opisuje określony aspekt odpowiedzi, nie pełny stan ochrony.
Po ustaleniu przyczyny ogranicz wyjątek do potrzebnej reguły i operacji. Zapisz, dlaczego jest potrzebny, kto za niego odpowiada i kiedy zostanie ponownie oceniony. Szerokie pominięcie ochrony dla adresu IP może objąć więcej żądań niż te, które rzeczywiście sprawiały problem.
Sprawdź poprawny przypadek oraz przypadki sąsiednie, których wyjątek nie powinien obejmować. Jeśli zmiana dotyczy wybranego endpointu, nie wystarczy jednorazowo otworzyć stronę główną. Potrzebny jest odbiór dokładnie tej funkcji na danych próbnych.
Nie diagnozuj blokady serią prawdziwych nieudanych logowań na produkcji. Kontrolowany scenariusz na kopii i przegląd konfiguracji mogą dostarczyć dowodu bez ryzyka odcięcia użytkowników lub uruchomienia rzeczywistych procesów.
Odbierz konfigurację i zaplanuj utrzymanie
Odbiór powinien mieć zapisany zakres. Potwierdzenie, że strona się otwiera, nie obejmuje jeszcze poczty, prywatnych sesji, origin i zewnętrznych połączeń. Przygotuj listę warstw oraz osobę odpowiedzialną za każdą z nich.
| Scenariusz | Bezpieczny dowód | Warunek odbioru |
|---|---|---|
| Ruch przez proxy | Konfiguracja hosta i obserwacja żądania | Przewidziana ścieżka działa |
| Dostęp do origin | Kontrolowana weryfikacja ograniczeń | Brak niezamierzonego pominięcia ochrony |
| Panel i API | Próba syntetyczna na kopii | Poprawna operacja nie jest blokowana |
| Prywatna sesja | Porównanie oddzielnych sesji testowych | Dane nie trafiają do wspólnej odpowiedzi |
| Wyjątek WAF | Reguła, uzasadnienie i właściciel | Zakres pozostaje ograniczony |
Po wdrożeniu monitoruj błędy i zmiany reguł. Aktualizacja WordPressa, wtyczki lub formularza może zmienić charakter poprawnych żądań. Wyjątek utworzony dla starej funkcji nie powinien pozostać bezterminowo bez przeglądu.
CDN nie zastępuje aktualizacji aplikacji i kopii. Przy podejrzeniu infekcji potrzebny jest osobny proces usuwania wirusów WordPress, obejmujący przyczynę oraz dane na serwerze.
Jeżeli chcesz uporządkować zakres ochrony, sprawdź naszą usługę WordPress i skontaktuj się z KC Mobile. Podaj używaną usługę proxy, rodzaj witryny i objaw, który wymaga sprawdzenia. Nie przesyłaj haseł ani pełnych logów zawierających dane klientów.
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy CDN zastąpi aktualizacje WordPressa?
Czy darmowy Cloudflare ma WAF?
Czy ukrycie adresu IP serwera wystarczy?
Dlaczego WAF zablokował panel WordPressa?
Czy ochrona CDN obejmie koszyk i API sklepu?
Jak sprawdzić ochronę CDN bez wykonywania ataku?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Strona nadal działa zbyt wolno?
Podaj adres i wskaż, co działa wolno: otwieranie strony, panel czy konkretna funkcja. Jeśli masz wynik pomiaru, dołącz go. Ustalimy zakres diagnostyki przed wyborem rozwiązania.