W panelu hostingu widzisz nową wersję PHP, a w WordPressie działa wtyczka ochronna. To jeszcze nie odpowiada na pytanie, czy środowisko jest właściwie zabezpieczone. Trzeba ustalić, która wersja obsługuje stronę, kto aktualizuje jej składniki i gdzie kod może odczytywać lub zapisywać dane. Ten poradnik porządkuje odpowiedzialność za PHP, pliki i aplikację. Pomaga przygotować odbiór konfiguracji bez przypadkowego zmieniania uprawnień, prefiksu tabel czy przywracania starej bazy. Nie jest instrukcją automatycznej naprawy zainfekowanego serwera.
Krótka odpowiedź
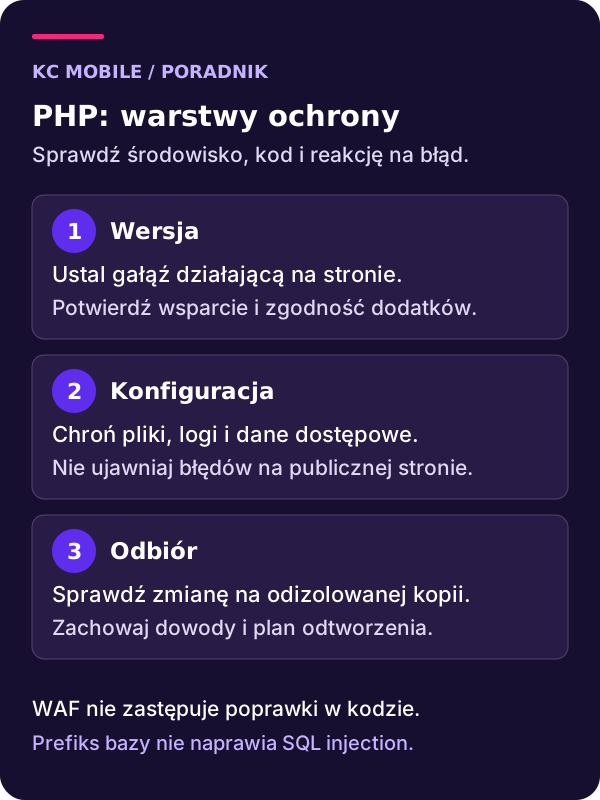
Bezpieczeństwo PHP w WordPress wymaga wspieranej wersji środowiska, aktualnego i zgodnego kodu oraz kontrolowanego dostępu do plików, sekretów i logów. Sprawdź wersję działającą dla żądań WWW, nie tylko w konsoli.
Aktualizację odbierz na odizolowanej kopii. Wtyczka ochronna nie zastępuje poprawki podatnego kodu, a przy incydencie najpierw ogranicz ekspozycję i zabezpiecz dowody, zanim zaplanujesz odtworzenie.
Usługi KC Mobile
Uporządkujmy zabezpieczenia i kopie zapasowe
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem.
Ustal granice odpowiedzialności za środowisko PHP
PHP wykonuje kod WordPressa, motywu i dodatków po stronie serwera. Bezpieczeństwo tego procesu zależy zarówno od interpretera, jak i aplikacji oraz uprawnień systemowych. Aktualizacja jednego elementu nie potwierdza poprawności pozostałych. Wspierana wersja PHP nadal może wykonywać podatną wtyczkę.
Oficjalny poradnik Hardening WordPress opisuje ochronę jako ograniczanie ryzyka, a nie obietnicę całkowicie bezpiecznej instalacji. W praktyce potrzebujesz podziału zadań między hosting, administratora witryny i osobę utrzymującą własny kod. Ogólne zapewnienie o monitoringu nie wyjaśnia, kto reaguje na konkretną poprawkę.
| Warstwa | Kto odpowiada według umowy | Dowód do sprawdzenia | Czego dowód nie potwierdza |
|---|---|---|---|
| PHP i serwer WWW | Hosting lub administrator serwera | Aktywna wersja i status wsparcia | Zgodności każdej wtyczki |
| WordPress i dodatki | Opiekun aplikacji | Wersje oraz pochodzenie pakietów | Braku błędów własnego kodu |
| Pliki i konfiguracja | Administrator wdrożenia | Właściciele oraz zakres dostępu | Poprawności autoryzacji w aplikacji |
| Własne rozszerzenia | Utrzymujący kod | Przegląd i test uprawnień | Ochrony przed każdą przyszłą luką |
Zapisz także sposób eskalacji problemu: kto ma dostęp do logów, może zmienić wersję i zatwierdza przywrócenie danych. Taka lista pozwala działać bez zgadywania podczas awarii. Powinna odnosić się do Twojej usługi, a nie do ogólnych obietnic marki hostingowej.
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem. Omów zabezpieczenia WordPressa
Sprawdź aktywną wersję i jej cykl wsparcia
Odczytaj wersję PHP obsługującą konkretną witrynę, korzystając z informacji środowiska w panelu WordPressa lub potwierdzenia konfiguracji przez hosting. Wynik polecenia w konsoli może dotyczyć innego interpretera niż żądania WWW. Osobne domeny i zadania uruchamiane z konsoli również mogą korzystać z różnych ustawień.
Porównaj odczyt z oficjalną listą wspieranych wersji PHP. Weryfikacja z 15 września 2026 rozróżnia gałęzie objęte aktywnym wsparciem oraz otrzymujące już tylko poprawki bezpieczeństwa. Samo spełnienie minimalnych wymagań WordPressa nie oznacza, że dana gałąź PHP nadal otrzymuje takie poprawki.
Wybierz wspieraną stabilną gałąź po sprawdzeniu zgodności aplikacji. Nie traktuj historycznego zalecenia w rodzaju PHP 8.2 lub nowsze jako bezterminowej polityki utrzymania. Z kolei wydanie testowe nowej gałęzi nie jest automatycznie właściwym wyborem dla produkcji tylko dlatego, że ma wyższy numer.
Oprócz głównej gałęzi sprawdź dostępne wydanie poprawkowe oraz rozszerzenia potrzebne aplikacji. Jeżeli panel oferuje wyłącznie niewspierane środowisko, ustal plan zmiany z dostawcą. Procedurę technicznego przełączenia opisuje poradnik zmiany PHP w WordPress; tutaj istotny jest dowód wsparcia i odpowiedzialność za jego utrzymanie.
Oceń zgodność rdzenia, dodatków i własnych modyfikacji
Przygotuj listę aktywnych składników wraz z wersjami i źródłem aktualizacji. Uwzględnij motyw potomny, dodatki wymagane przez motyw i własne fragmenty kodu. Informacja, że strona działa po otwarciu strony głównej, nie potwierdza zgodności edytora, zadań w tle ani rzadziej używanej integracji.
Dla planowanej zmiany przeczytaj informacje o wydaniu i znane ograniczenia producentów. Jeśli rozszerzenie jest porzucone, brak nowej aktualizacji nie oznacza braku problemu. Ustal, czy funkcja jest nadal potrzebna i kto może ją utrzymywać. Usunięcie dodatku poprzedź sprawdzeniem zależności i sposobu zachowania jego danych.
Nie wyznaczaj jednej miesięcznej daty dla wszystkich poprawek bezpieczeństwa. Pilność zależy od podatności, ekspozycji witryny i dostępnej naprawy. Potrzebujesz procesu szybkiej oceny oraz kontrolowanego wdrożenia, a nie czekania do kalendarzowego przeglądu niezależnie od sytuacji.
Gdy próba zgodności ujawni ostrzeżenia lub błędy, zapisz operację i odpowiedni fragment logu. Nie obniżaj bez końca wersji PHP tylko po to, aby komunikat zniknął. Rozpoznanie konkretnej funkcji i właściciela kodu pozwala zaplanować naprawę; szerszą procedurę znajdziesz w poradniku problemów z PHP.
Uporządkujmy zabezpieczenia i kopie zapasowe
Ogranicz dostęp do plików i sekretów
Rozdziel możliwość odczytu, zapisu i wykonania kodu. Katalog przeznaczony na pliki przesyłane przez użytkowników nie powinien stawać się niekontrolowanym miejscem uruchamiania PHP. Sposób ograniczenia wykonania zależy jednak od konfiguracji serwera i musi zachować potrzebną obsługę mediów.
Nie stosuj jednego polecenia chmod do całej instalacji bez rozpoznania właścicieli procesów i modelu wdrożenia. Apache, Nginx, PHP-FPM i hosting współdzielony mogą wymagać różnych ustawień. Reguła z pliku .htaccess nie jest uniwersalną instrukcją dla dowolnego stosu.
Sprawdź ochronę wp-config.php, kopii konfiguracji, archiwów oraz plików pozostawionych po diagnostyce. Nie powinny udostępniać sekretów przez HTTP ani trafiać do publicznego repozytorium. Przeniesienie konfiguracji do innego katalogu wymaga oceny układu instalacji; sama zmiana miejsca nie zastępuje kontroli dostępu.
Uzgodnij, kto może instalować rozszerzenia i zmieniać pliki wykonywalne. Ograniczenie edytora plików w panelu zmniejsza jedną możliwość modyfikacji, ale nie blokuje wszystkich dróg wykonania kodu. Przy odbiorze wymagaj sprawdzenia konkretnej reguły i zachowania legalnej funkcji, zamiast samego zrzutu ekranu z włączonym zabezpieczeniem.
Kieruj diagnostykę do chronionych logów
Wyświetlanie komunikatów PHP na publicznej stronie może ujawniać ścieżki, nazwy składników lub kontekst błędu. Dokumentacja konfiguracji PHP rozróżnia display_errors i log_errors oraz zaleca rejestrowanie błędów zamiast pokazywania ich odbiorcom produkcyjnej witryny.
Sprawdź efektywną konfigurację, a nie tylko pojedynczy wpis w pliku. Ustawienia hostingu, procesu PHP i WordPressa mogą działać na różnych poziomach. Potwierdź również, gdzie zapisuje się log, kto może go odczytać i czy nie jest dostępny pod publicznym adresem.
Mechanizmy debugowania WordPressa pomagają kontrolować rejestrowanie oraz wyświetlanie komunikatów, ale wymagają świadomego doboru. Rozszerzoną diagnostykę uruchamiaj na odizolowanej kopii, z określonym celem i czasem działania. Po zakończeniu próby odbierz stan ustawień.
Nie zapisuj w logach haseł, kluczy API ani pełnych danych formularzy tylko dlatego, że ułatwia to odtworzenie błędu. Do zgłoszenia zwykle potrzebny jest czas, nazwa operacji, wersja składnika i zanonimizowany komunikat. Ustal ograniczony dostęp i sposób usuwania niepotrzebnych zapisów, aby narzędzie diagnostyczne samo nie stało się źródłem ujawnienia danych.
Własny kod sprawdzaj na wejściu, przy dostępie i na wyjściu
Kod obsługujący dane użytkownika wymaga kilku odrębnych kontroli. Walidacja danych sprawdza, czy wartość odpowiada oczekiwanemu typowi i zakresowi. Samo usunięcie wybranych znaków nie odpowiada na pytanie, czy użytkownik ma prawo wykonać operację.
Autoryzację oprzyj na sprawdzeniu uprawnień użytkownika do konkretnego zasobu. Ukryty przycisk w panelu nie zabezpiecza endpointu. Dla danych wyświetlanych w przeglądarce stosuj escaping dopasowany do kontekstu, zamiast zakładać, że wcześniejsza walidacja wystarczy dla HTML, atrybutu i adresu URL.
Własne zapytania do bazy powinny właściwie oddzielać instrukcję od wartości. WordPress udostępnia wpdb::prepare; jego użycie nie zwalnia z kontroli struktury zapytania i uprawnień. Nie buduj SQL przez bezpośrednie doklejanie danych z żądania.
Zmiana prefiksu tabel nie usuwa podatnego fragmentu kodu i nie stanowi priorytetowej naprawy SQL injection. Nie przebudowuj istniejącej bazy wyłącznie z tego powodu. Podobnie WAF lub wtyczka ochronna mogą stanowić dodatkową warstwę, lecz nie gwarantują naprawy luki w rozszerzeniu. Odbiór powinien wskazywać poprawiony mechanizm, a nie tylko nowo zainstalowane narzędzie.
Odbierz aktualizację na odizolowanej kopii
Przed próbą zapisz wersje, konfigurację oraz zakres planowanej zmiany. Przygotuj kopię z danymi syntetycznymi i odłącz produkcyjne dostępy do poczty, płatności oraz innych integracji. Test zgodności PHP nie powinien wykonywać prawdziwych wysyłek, zamówień, faktur ani konwersji.
Ułóż scenariusze według funkcji strony: widok publiczny, logowanie konta testowego, edycja syntetycznego wpisu, odczyt danych i uruchomienie kontrolowanych procesów lokalnych. Operacje zewnętrzne zastąp atrapą lub lokalnym przechwyceniem. Zapisz oczekiwany wynik i sprawdź logi po wykonaniu próby.
Odbierz także brak publicznie wyświetlanych błędów i zachowanie uprawnień. Poprawny wygląd nie potwierdza, że użytkownik z ograniczoną rolą nie może wywołać zabronionej operacji. Porównaj wynik przed zmianą i po niej, uwzględniając znane różnice między kopią a produkcją.
Plan wycofania musi rozróżniać cofnięcie kodu od przywrócenia bazy. Stara baza może nadpisać dane powstałe po wykonaniu kopii. Jeśli po zmianie witryna przestaje odpowiadać, skorzystaj z procedury diagnozy białego ekranu WordPress, zachowując informacje potrzebne do ustalenia przyczyny.
Przy incydencie zachowaj dowody i usuń przyczynę
Nie każdy błąd PHP oznacza włamanie. Rozdziel awarię zgodności od podejrzenia nieautoryzowanego wykonania kodu lub modyfikacji danych. Zapisz objawy i czas ich wystąpienia, a przy podejrzeniu incydentu ogranicz ekspozycję w zakresie odpowiadającym sytuacji i możliwościom administratora.
Zabezpiecz potrzebne logi oraz stan plików przed naprawą. Bezwarunkowe przywrócenie kopii na początku może usunąć ślady i ponownie uruchomić tę samą podatność. Najpierw ustal możliwą drogę wejścia, zakres naruszenia i stan kopii, którą rozważasz do odtworzenia.
Naprawę połącz z usunięciem przyczyny, oceną danych dostępowych i planem ich rotacji w kontrolowanym środowisku. Sam skaner bez znalezionych problemów nie potwierdza, że cały incydent został wyjaśniony. Po odtworzeniu powtórz odbiór aplikacji oraz obserwuj, czy objawy nie wracają.
Przy zamawianiu obsługi WordPress ustal właściciela aktualizacji PHP, dostęp do logów i sposób odbioru zmian. Jeśli potrzebujesz pomocy, przez kontakt opisz wersję środowiska, objaw i ostatnią zmianę. Nie dołączaj haseł ani pełnych logów z sekretami do pierwszego zgłoszenia.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Jak wybrać bezpieczną wersję PHP dla WordPressa?
Jak często aktualizować PHP i dodatki WordPress?
Czy wtyczka ochronna zabezpiecza cały kod PHP?
Czy zmiana prefiksu tabel chroni przed SQL injection?
Czy można wyświetlać błędy PHP na publicznej stronie?
Co zrobić przy podejrzeniu włamania przez kod PHP?
Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Uporządkujmy zabezpieczenia i kopie zapasowe
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem.