Wynik wyszukiwania może zdradzić tytuł prywatnego dokumentu, nawet jeśli kliknięcie prowadzi do odmowy dostępu. Podobny problem może dotyczyć podpowiedzi, fragmentu tekstu lub pliku zapisanego w zewnętrznym indeksie. Dlatego bezpieczeństwo wyszukiwarki WordPress trzeba sprawdzać szerzej niż samo pole formularza. Poniższy proces obejmuje widoczność danych, własny kod, koszty zapytań i logi. Nie zakłada, że domyślny WordPress przekazuje nieprzetworzoną frazę prosto do SQL ani że instalacja innego silnika automatycznie usuwa zagrożenia.
Krótka odpowiedź
Bezpieczna wyszukiwarka WordPress pokazuje tylko wyniki i fragmenty dozwolone dla danego odbiorcy, poprawnie obsługuje dane wejściowe i nie udostępnia prywatnych zapisów przez cache lub zewnętrzny indeks. Sprawdź formularz, podpowiedzi oraz endpointy REST i AJAX.
Limity dobierz do rzeczywistego użycia. Odbiór wykonaj na izolowanej kopii z syntetyczną treścią i różnymi uprawnieniami, bez wysyłania danych do produkcyjnych integracji.
Usługi KC Mobile
Uporządkujmy zabezpieczenia i kopie zapasowe
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem.
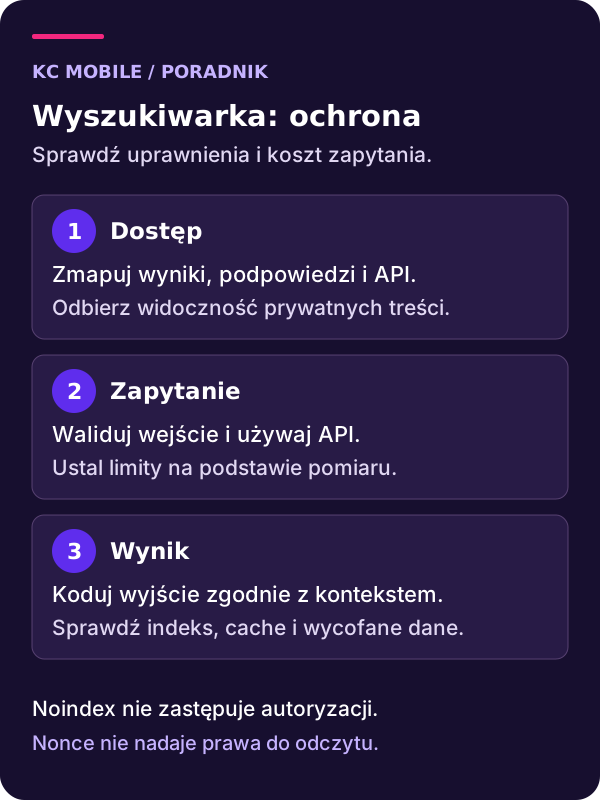
Zmapuj formularze, endpointy i indeksy
Zacznij od listy miejsc, w których użytkownik może wyszukiwać. Uwzględnij główne pole, wyszukiwanie w sklepie, podpowiedzi podczas pisania, panel administracyjny i własne widoki aplikacji. Ten sam interfejs może pobierać dane z kilku różnych mechanizmów.
Dla każdego wejścia zapisz adres obsługujący żądanie, źródło wyników oraz sposób uwierzytelnienia. Sprawdź, czy zapytanie trafia do WordPressa, własnego endpointu czy usługi zewnętrznej. Rozpoznaj również kopie danych: indeks, cache wyników i zapisy analityczne. Zmiana treści w CMS nie zawsze oznacza natychmiastową zmianę każdej kopii.
Nie kończ kontroli na usunięciu widżetu. Pole formularza jest tylko sposobem wywołania funkcji; endpoint może nadal odpowiadać na bezpośrednie żądania. Jeżeli wyszukiwanie ma być wyłączone, trzeba ustalić zakres i sprawdzić wszystkie związane z nim drogi dostępu.
Dobór funkcji oraz trafności wyników opisuje poradnik wyszukiwarki w sklepie internetowym. W tym audycie najważniejsze jest to, kto może otrzymać dane i jakie zasoby zużywa obsługa zapytania. Zmiana produktu nie zastępuje odpowiedzi na te pytania.
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem. Omów zabezpieczenia WordPressa
Zdefiniuj widoczność wyników dla każdej roli
Przygotuj syntetyczne przykłady treści publicznej, prywatnej i dostępnej wyłącznie dla określonej grupy. Dla każdej zapisz, czy odbiorca może poznać tytuł, fragment, metadane i adres pliku. Odmowa otwarcia pełnego dokumentu nie naprawia wcześniejszego ujawnienia jego treści w podpowiedzi.
| Odbiorca lub stan treści | Oczekiwany zakres | Co sprawdzić poza pełnym wynikiem |
|---|---|---|
| Gość | Tylko informacje publiczne | Podpowiedzi, fragmenty i liczniki |
| Redaktor | Zakres wynikający z uprawnień | Różnicę między panelem a frontendem |
| Użytkownik z dostępem do zasobu | Dozwolona treść prywatna | Izolację wobec innych kont |
| Treść wycofana lub dostęp odebrany | Brak niedozwolonej ekspozycji | Stary indeks i zapisany cache |
Sprawdź uprawnienia po stronie mechanizmu zwracającego dane, nie tylko w szablonie listy. Własne filtry mogą rozszerzać zakres o niestandardowe typy wpisów lub pola. Oceniaj rzeczywistą odpowiedź, nawet jeśli interfejs nie wyświetla wszystkich otrzymanych właściwości.
Noindex nie jest kontrolą dostępu. Dotyczy indeksowania przez wyszukiwarki internetowe, a nie prawa gościa do pobrania odpowiedzi. Podobnie nonce WordPressa nie jest autoryzacją. Token może pomagać chronić określone operacje, ale nie zastępuje sprawdzenia uprawnień do przeszukiwanego zasobu.
Rozdziel walidację frazy i bezpieczne wyświetlanie
Fraza wyszukiwania jest danymi użytkownika. Ustal dozwolony typ, zakres i sposób obsługi wartości pustej lub nietypowej. Nie odrzucaj automatycznie krótkich zapytań tylko dlatego, że mają mniej niż trzy znaki: w katalogu mogą występować krótkie symbole i oznaczenia produktów.
Osobno sprawdź miejsca ponownego wyświetlania frazy, na przykład nagłówek wyników lub wartość pola formularza. Funkcja get_search_query domyślnie stosuje esc_attr, przygotowując wynik do atrybutu HTML. Nie oznacza to, że każda własna operacja na tej wartości jest bezpieczna w dowolnym kontekście.
Jeśli kod pobiera wartość bez escaping, musi właściwie zabezpieczyć ją przed wyświetleniem. Regułę dobiera się do HTML, atrybutu, adresu lub innego miejsca użycia. Nie wypisuj bezpośrednio danych z parametrów żądania. Przegląd powinien obejmować także dynamicznie tworzone elementy, a nie tylko plik szablonu PHP.
XSS może prowadzić do wykonania niepożądanego skryptu w przeglądarce. Nie jest więc problemem zachodzącym wyłącznie na serwerze. HTTPS chroni transport, ale nie naprawia niebezpiecznego sposobu tworzenia odpowiedzi. W teście na kopii sprawdzaj zachowanie znaków specjalnych przy użyciu nieszkodliwych danych kontrolnych, bez wprowadzania kodu do produkcyjnej witryny.
Własne zapytania sprawdzaj niezależnie od interfejsu
Nie ma podstaw, aby przedstawiać aktualny domyślny WordPress jako mechanizm wprost doklejający surową frazę do SQL. Ryzyko należy oceniać w konkretnym kodzie, zwłaszcza gdy motyw lub rozszerzenie zmienia sposób wyszukiwania. Przegląd zaczyna się od ustalenia, kto buduje zapytanie i skąd pobiera wartości.
WordPress udostępnia wpdb::prepare do przygotowania zapytań. Funkcja nie pojawiła się dopiero w WordPressie 6.0; jej historia sięga wersji 2.3.0. Nie doklejaj danych użytkownika do własnego SQL. Przy użyciu mechanizmów wyszukiwania wzorców potrzebna jest także poprawna obsługa ich znaków specjalnych.
Parametryzacja wartości nie podejmuje decyzji o tym, które rekordy wolno zwrócić. Sortowanie, nazwy pól i dodatkowe filtry również wymagają kontroli dopuszczalnego zakresu. Odbierz zapytanie oraz warunki dostępu jako powiązane, ale odrębne elementy implementacji.
Słowa SELECT lub UNION mogą wystąpić w legalnym wyszukiwaniu dokumentacji. Ich obecność w logu nie jest samodzielnym dowodem ataku. Oceń kontekst, zachowanie endpointu i wynik, zanim zastosujesz blokadę. Utrzymanie całego środowiska opisuje osobno poradnik bezpieczeństwa PHP w WordPress.
Ograniczaj koszt zapytań bez przypadkowego blokowania klientów
Koszt wyszukiwania zależy od zakresu danych, filtrów i sposobu wykonania. Najpierw sprawdź, które żądania są wolne oraz jak wygląda normalne użycie. Ograniczenie liczby wyników, rozsądna paginacja i poprawa zapytania mogą rozwiązywać inny problem niż blokowanie zbyt częstych wywołań.
Nie przyjmuj uniwersalnego limitu kilkunastu zapytań na minutę dla każdego adresu IP. Użytkownicy firmy lub sieci komórkowej mogą współdzielić adres. Podpowiedzi podczas pisania również generują inny ruch niż formularz wysyłany przyciskiem. Zasada powinna uwzględniać mechanizm, oczekiwany ruch i skutki fałszywych blokad.
Jeżeli witryna działa za reverse proxy, ustal wiarygodne źródło adresu klienta i konfigurację zaufanych pośredników. Błędny odczyt może grupować wszystkich odbiorców pod jednym adresem albo ufać wartości, którą nadawca sam podaje. To wymaga sprawdzenia z administratorem stosu, a nie przypadkowej reguły z internetu.
Testuj limity na odizolowanej kopii w uzgodnionym, ograniczonym zakresie. Sprawdź komunikat dla użytkownika i powrót do działania po ustaniu ograniczenia. Narzędzie do limitowania prób logowania nie jest automatycznie mechanizmem ograniczającym wyszukiwanie. WAF może uzupełniać ochronę, ale nie gwarantuje rozpoznania każdego kosztownego lub nieuprawnionego zapytania.
Odbierz prywatność cache i zewnętrznego indeksu
Wyniki zależne od uprawnień nie mogą być bezwarunkowo współdzielone pomiędzy użytkownikami. Sprawdź, czy cache rozróżnia istotne warianty lub pomija odpowiedzi prywatne. Zasady nagłówków i test izolacji opisuje poradnik bezpieczeństwa cache WordPress. Tutaj odbierz także podpowiedzi i fragmenty wyników.
Zewnętrzny silnik ma własną kopię danych. Przed eksportem określ dozwolone typy wpisów, pola i statusy. Nie wysyłaj całej zawartości CMS z założeniem, że frontend później ukryje pola prywatne. Ochrona musi obejmować dane możliwe do pobrania bezpośrednio z usługi.
Rozróżnij klucz przeznaczony do wyszukiwania od klucza administracyjnego. Na przykład dokumentacja kluczy Algolia opisuje odrębne uprawnienia i ograniczenia. Klucz udostępniany przeglądarce nie powinien umożliwiać zarządzania indeksem. Jego zakres musi odpowiadać danym, które ten odbiorca może otrzymać.
Zaplanuj aktualizację po zmianie statusu treści lub odebraniu dostępu. Sprawdź błąd synchronizacji, ponowienie i zaległe wpisy. Samo poprawne wysłanie aktualizacji nie dowodzi usunięcia starego wyniku ze wszystkich kopii. Algolia, Elasticsearch czy inny silnik nie są automatycznie bezpieczniejsze: wynik zależy od eksportu, uprawnień i odbioru integracji.
Zbieraj logi potrzebne do diagnozy, bez zbędnych danych
Fraza wpisana do wyszukiwarki może zawierać dane osobowe lub poufną informację. Nie zapisuj każdej surowej wartości bez określenia celu. Rozdziel pomiar użyteczności od technicznej diagnozy nadużyć; do części analiz wystarczą zliczenia, czas obsługi, typ endpointu i wynik ograniczenia.
Ustal dostęp do zapisów, czas ich przechowywania i sposób minimalizacji. Nie dopisuj pełnych cookies, tokenów ani odpowiedzi z prywatną treścią do ogólnodostępnego logu. Jeśli próbka frazy jest potrzebna do diagnozy, ogranicz jej zakres i usuń dane, które nie są konieczne do wyjaśnienia problemu.
Przy nietypowym ruchu zestaw częstotliwość z kosztem, błędami oraz zachowaniem sesji. Pojedyncze słowo przypominające SQL lub długi ciąg znaków nie rozstrzygają intencji. Z kolei brak alarmu z wtyczki nie potwierdza, że zakres danych zwracanych przez wyszukiwarkę jest prawidłowy.
Do przekazania problemu przygotuj syntetyczny scenariusz, wersje składników i oczekiwaną odpowiedź. Nie kopiuj całego produkcyjnego indeksu do zgłoszenia. Dzięki temu osoba analizująca błąd może sprawdzić mechanizm bez otrzymywania informacji, których nie potrzebuje.
Sprawdź cały proces i reakcję na nieprawidłowy wynik
Na odizolowanej kopii przygotuj rozpoznawalne syntetyczne dokumenty dla gościa, redaktora i użytkownika z ograniczonym dostępem. Zablokuj produkcyjne integracje oraz eksport do rzeczywistego indeksu. Jeżeli test wymaga usługi zewnętrznej, użyj wcześniej uzgodnionego środowiska testowego; sam opis procedury nie uruchamia takiego eksportu.
1. Wyszukaj publiczny i prywatny znacznik w każdej testowej roli.
2. Porównaj pełne wyniki, podpowiedzi, fragmenty i odpowiedzi endpointów.
3. Zmień status dokumentu oraz odbierz utratę dostępu do jego danych.
4. Powtórz próbę po aktualizacji indeksu i odświeżeniu właściwego cache.
5. Sprawdź poprawne krótkie oznaczenia oraz kontrolowane zachowanie limitu.
Oceniaj treść odpowiedzi, a nie tylko widoczną listę lub status HTTP. Zapisz oczekiwany i otrzymany wynik. Jeśli prywatny znacznik pojawi się u gościa, wstrzymaj wdrożenie konfiguracji i rozpoznaj warstwę odpowiedzialną za ujawnienie. Po naprawie powtórz scenariusz, również po ponownym zapełnieniu indeksu.
Na produkcji ewentualne ujawnienie danych wymaga osobnej oceny zakresu i ograniczenia ekspozycji. Nie zaczynaj od usunięcia wszystkich logów lub bezwarunkowego odtworzenia bazy. Przy zamawianiu obsługi WordPress wymagaj odbioru widoczności wyników. Przez kontakt możesz przekazać opis mechanizmu i syntetyczny przykład, bez haseł oraz danych prywatnych użytkowników.
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy domyślna wyszukiwarka WordPress jest podatna na SQL injection?
Jak sprawdzić, czy wyszukiwarka nie ujawnia prywatnej treści?
Czy HTTPS chroni wyszukiwarkę przed SQL injection i XSS?
Jaki limit zapytań ustawić dla wyszukiwarki WordPress?
Czy zewnętrzny indeks automatycznie zwiększa bezpieczeństwo wyszukiwania?
Czy usunięcie formularza wyłącza wyszukiwarkę WordPress?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Uporządkujmy zabezpieczenia i kopie zapasowe
Podaj adres strony i opisz obecne zabezpieczenia oraz sposób wykonywania kopii. Ustalimy zakres konfiguracji i bieżącej opieki nad WordPressem.