Zmiana operatora DNS może przerwać działanie strony i poczty, jeśli rejestr domeny nadal wskazuje klucz poprzedniego dostawcy. Przed włączeniem DNSSEC ustal, kto podpisuje strefę, kto publikuje rekord DS i jak sprawdzisz ich zgodność.
Krótka odpowiedź
DNSSEC pozwala resolverom zweryfikować podpisy odpowiedzi DNS i wykryć ich podrobienie lub zmianę. Włącz podpisywanie u operatora DNS, pobierz wygenerowane dane DS i opublikuj je u rejestratora, o ile dostawcy nie synchronizują ich automatycznie.
Po zmianie sprawdź walidację DNS oraz działanie strony i poczty. Przy standardowej migracji usuń stary DS i odczekaj co najmniej pełny TTL tego rekordu, a najlepiej do 1,5 TTL przed zmianą nameserverów.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Co to jest DNSSEC i jak wdrożyć je dla swojej domeny?”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Co to jest DNSSEC i przed czym chroni?
DNSSEC dodaje podpisy kryptograficzne do danych DNS, aby resolver mógł sprawdzić, czy odpowiedź pochodzi z właściwej strefy i nie została zmieniona. Resolver to serwer, który wyszukuje adres IP przypisany do nazwy domeny. DNSSEC buduje łańcuch zaufania od strefy nadrzędnej do domeny, a rekord DS wskazuje klucz DNSKEY używany przez podpisywaną strefę.
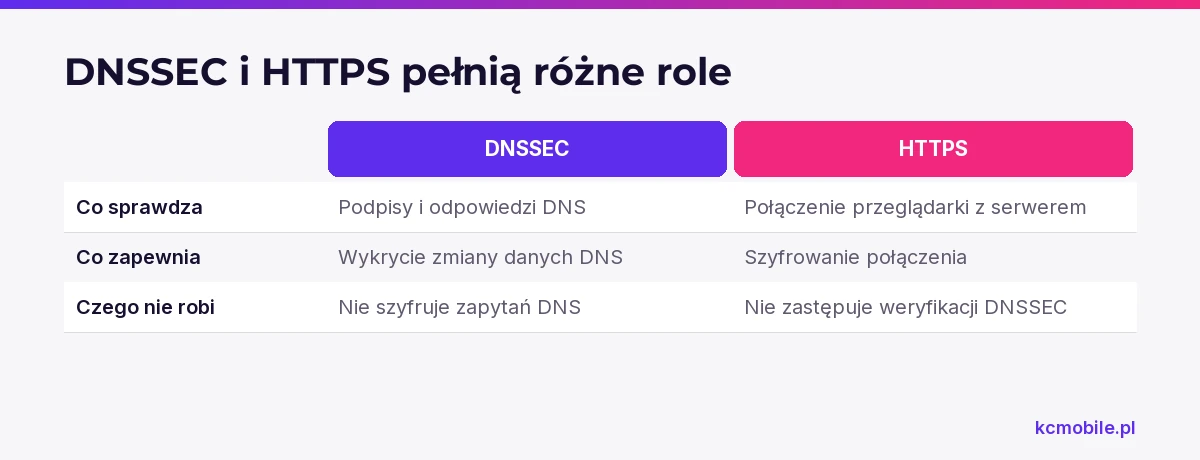
DNSSEC nie szyfruje zapytań DNS ani nie ukrywa odwiedzanych domen. HTTPS szyfruje połączenie przeglądarki z serwerem strony, więc pełni inną funkcję niż DNSSEC. DNSSEC nie zabezpiecza też panelu domeny przed przejęciem hasła ani WordPressa przed lukami.
DNSKEY to rekord zawierający klucz publiczny strefy, a DS to skrót klucza opublikowany w strefie nadrzędnej. Resolver sprawdza zgodność DS i DNSKEY, a następnie weryfikuje podpisy rekordów strefy. Podstawy protokołu opisują RFC 4033 i RFC 4035.
Czytasz poradnik „Co to jest DNSSEC i jak wdrożyć je dla swojej domeny?”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Kiedy warto włączyć DNSSEC?
DNSSEC warto włączyć, gdy operator autorytatywnego DNS i rejestrator domeny obsługują tę funkcję, a administrator może koordynować zmiany. Autorytatywny DNS to operator, którego serwery publikują oficjalne rekordy domeny. Ustal dostęp do panelu operatora i rejestratora oraz osoby odpowiedzialne za stronę, pocztę i strefę DNS.
Transfer domeny, zmiana nameserverów, rotacja kluczy i podział strefy między dostawców wymagają skoordynowania. Jeśli rejestrator nie synchronizuje automatycznie rekordów CDS lub CDNSKEY, administrator musi przekazać DS ręcznie. Nieaktualny DS po zmianie operatora może wywołać błąd SERVFAIL u resolverów walidujących.
Przed zmianą zinwentaryzuj rekordy A, AAAA, CNAME, MX i TXT, w tym SPF, DKIM i DMARC. Jeśli w tym samym czasie planujesz poprawę szybkości sklepu, optymalizacja szybkości WooCommerce dotyczy wydajności sklepu, a zmiany DNS warto zaplanować jako osobny etap.
Jak sprawdzić, czy domena obsługuje DNSSEC?
Domena obsługuje DNSSEC, jeśli operator DNS potrafi podpisywać jej strefę, a rejestrator może opublikować DS w strefie nadrzędnej. W panelu operatora sprawdź możliwość włączenia podpisywania i odczytania danych DS. U rejestratora potwierdź dostępność ustawień DNSSEC lub automatycznej synchronizacji CDS/CDNSKEY.
Przed zmianą zapisz aktualny stan domeny i sprawdź publiczne odpowiedzi DNS. Polecenie `dig domena.pl DS` pokazuje rekord DS w strefie nadrzędnej, a `dig domena.pl DNSKEY` pobiera klucze publikowane przez strefę. DNSViz i DNSSEC Debugger przedstawiają łańcuch walidacji oraz wskazują etap błędu.
W Cloudflare z zewnętrznym rejestratorem włącz DNSSEC w ustawieniach DNS i pobierz DS do dodania u rejestratora. Cloudflare publikuje CDS i CDNSKEY, ale rejestrator musi obsługiwać automatyczne pobieranie tych danych. Status podpisywania w panelu operatora nie potwierdza, że poprawny DS dotarł do rejestru. Zasady opisuje dokumentacja Cloudflare DNSSEC.
Jak wdrożyć DNSSEC krok po kroku?
Wdrożenie DNSSEC zaczyna się od podpisania strefy u operatora DNS, a kończy publikacją odpowiadającego jej DS u rejestratora. Przed zmianą wyeksportuj strefę, zanotuj nameservery i sprawdź rekordy strony oraz poczty.
1. Ustal, który operator DNS odpowiada za strefę i gdzie zarządza się delegacją domeny.
2. Włącz DNSSEC u operatora. W Cloudflare otwórz DNS > Settings i wybierz Enable DNSSEC.
3. Skopiuj wygenerowany DS i sprawdź, czy rejestrator obsługuje automatyczną synchronizację CDS/CDNSKEY.
4. Jeśli synchronizacji nie ma, wpisz DS w ustawieniach DNSSEC u rejestratora.
5. Sprawdź publikację DS w strefie nadrzędnej i walidację domeny.
Przy synchronizacji automatycznej potwierdź publikację DS w strefie nadrzędnej. Przy konfiguracji ręcznej zachowaj kopię danych i zanotuj czas zmiany. W Cloudflare Registrar aktywację znajdziesz w Manage Domains > Manage > Configuration > Enable DNSSEC. Cloudflare podaje, że publikacja DS w rejestrze może potrwać od 1 do 2 dni; dokumentację sprawdzono w październiku 2026 r. w instrukcji Cloudflare Registrar.
Kto ustawia DNSKEY i DS?
Operator DNS publikuje DNSKEY i podpisuje strefę, a rejestrator domeny przekazuje DS do strefy nadrzędnej lub automatyzuje tę wymianę. Hosting odpowiada za serwer strony i poczty; zarządza DNSSEC tylko wtedy, gdy utrzymuje także strefę DNS. Administrator koordynuje dostawców i testuje domenę.
Tabela pokazuje, kto odpowiada za poszczególne elementy DNSSEC. Ustal te role przed zmianą, aby wiedzieć, gdzie zgłosić brakujący rekord.
| Strona | Odpowiedzialność | Co potwierdzić |
|---|---|---|
| Operator DNS | Podpisuje strefę i publikuje DNSKEY | Status podpisywania |
| Rejestrator domeny | Publikuje DS lub synchronizuje go | Obecność DS w strefie nadrzędnej |
| Dostawca hostingu | Utrzymuje serwer strony lub poczty | Zgodność rekordów usług |
| Administrator | Koordynuje zmianę i prowadzi testy | Dostęp do paneli i plan cofnięcia |
Samo włączenie podpisywania nie kończy wdrożenia: DS musi być zgodny i opublikowany. Przy Cloudflare i zewnętrznym rejestratorze Cloudflare podpisuje strefę, a DS dodaje się u rejestratora, chyba że ten obsługuje synchronizację automatyczną.
Jak sprawdzić, czy wdrożenie działa?
Wdrożenie DNSSEC działa, gdy walidator potwierdza zgodność DS, DNSKEY i podpisów, a domena nie zwraca SERVFAIL przez resolver walidujący. W DNSViz lub DNSSEC Debugger sprawdź cały łańcuch walidacji. Polecenie `dig` pozwala sprawdzić DS, DNSKEY, A i MX, ale poprawna odpowiedź dla rekordu A sama nie potwierdza poprawnego łańcucha.
Po publikacji DS zweryfikuj wyniki:
- Resolver walidujący zwraca rekordy domeny bez SERVFAIL.
- Walidator nie zgłasza niezgodności DS, DNSKEY ani podpisów.
- Strona otwiera się z więcej niż jednej sieci lub resolvera.
- Poczta wysyła i odbiera wiadomości, a rekordy MX i TXT są dostępne.
- Panele operatora i rejestratora pokazują aktywną konfigurację.
Różne wyniki resolverów mogą wynikać z pamięci podręcznej DNS, dlatego powtórz pomiar po upływie TTL. Test strony i poczty potwierdza, że konfiguracja DNS nie przerwała działania usług.
Co zrobić, gdy po włączeniu DNSSEC strona przestaje działać?
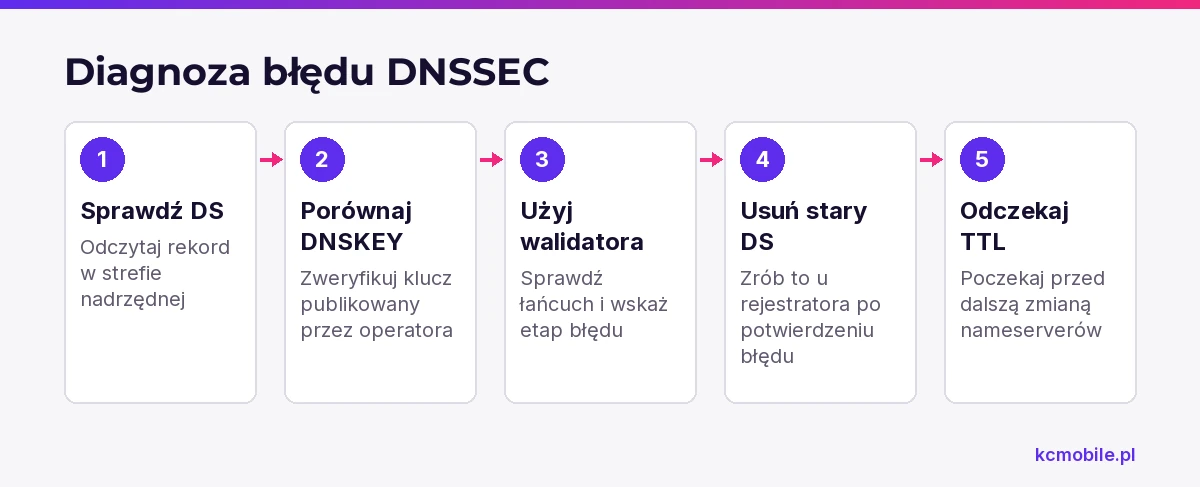
Błąd SERVFAIL po aktywacji DNSSEC oznacza, że resolver walidujący nie zaakceptował odpowiedzi DNS. Porównaj DS widoczny w strefie nadrzędnej z DNSKEY publikowanym przez aktualnego operatora. Po zmianie operatora sprawdź, czy u rejestratora nie został DS poprzedniego dostawcy.
Typowe przyczyny to nieaktualny digest, błędny key tag, rotacja klucza bez aktualizacji DS, niewłaściwa delegacja lub wygasłe podpisy. Sprawdź odpowiedź serwera autorytatywnego i wynik walidatora, zanim zmienisz rekordy aplikacji. W Cloudflare stan DNSSEC znajdziesz w DNS > Settings.
Jeżeli potwierdzisz błędny DS, usuń go u rejestratora i zaczekaj na wygaśnięcie jego TTL przed kontynuowaniem standardowej migracji. Zmiana nameserverów, zanim resolvery przestaną używać starego DS, może wywołać błąd walidacji. Nie usuwaj DNSKEY starego operatora według procedury multi-signer, jeśli prowadzisz standardową migrację: to odrębny scenariusz.
Jak zmienić operatora DNS bez awarii DNSSEC?
Przy standardowej migracji usuń DS poprzedniego operatora u rejestratora, zaczekaj co najmniej pełny TTL DS, a najlepiej do 1,5 TTL, i dopiero potem zmień nameservery. Cloudflare podaje tę kolejność w instrukcji przygotowania migracji, sprawdzonej w październiku 2026 r. Zmiana delegacji, gdy resolver nadal przechowuje stary DS, może spowodować SERVFAIL.
Tabela porównuje standardową migrację z zaawansowaną metodą multi-signer. Wybierz wariant przed zmianą delegacji, bo różnią się kolejnością działań.
| Scenariusz | Kolejność działań | Warunek zmiany delegacji |
|---|---|---|
| Standardowa migracja | Usuń stary DS, odczekaj TTL, zmień nameservery, włącz DNSSEC | Stary DS przestał być używany |
| Migracja multi-signer | Skonfiguruj podpisywanie u obu operatorów i uzgodnij klucze | Obaj dostawcy obsługują wymianę kluczy |
| Zmiana wewnątrz operatora | Zastosuj procedurę rotacji dostawcy | Operator potwierdził zgodność kluczy |
Migracja multi-signer pozwala przenieść DNS bez wyłączania DNSSEC, gdy obaj dostawcy współdzielą klucze podpisujące. Cloudflare opisuje ją jako zaawansowaną procedurę wymagającą wymiany kluczy w instrukcji migracji aktywnego DNSSEC. W tej procedurze okres 1,5 TTL dotyczy późniejszego usunięcia DNSKEY poprzedniego operatora, a nie standardowego oczekiwania przed zmianą nameserverów.
Przed migracją wyeksportuj strefę i sprawdź komplet rekordów. Po zmianie potwierdź delegację, DS, DNSKEY oraz działanie strony i poczty. Jeśli równolegle przenosisz WordPressa, poradnik o Cloudflare w WordPressie opisuje konfigurację DNS, a instrukcja przyspieszania WordPressa omawia osobny zakres wydajności. Jeżeli planujesz równolegle poprawę szybkości WooCommerce, zakres optymalizacji szybkości sklepu dotyczy wydajności aplikacji, nie diagnozowania DS ani delegacji DNS.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy DNSSEC zabezpiecza stronę przed włamaniem?
Czy muszę dodawać DS ręcznie u każdego rejestratora?
Ile czekać po usunięciu starego DS przed zmianą nameserverów?
Czy Cloudflare sam dodaje DS u zewnętrznego rejestratora?
Czy DNSSEC wpływa na rekordy poczty?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Co to jest DNSSEC i jak wdrożyć je dla swojej domeny?”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.