Awaria hostingu, przejęcie konta lub utrata zamówień mogą zatrzymać sprzedaż, nawet gdy firma nie zarządza własnym serwerem. Przed zakupem ustal, które zabezpieczenia zapewnia dostawca, jak można je zweryfikować i kto odpowiada za konfigurację strony.
Krótka odpowiedź
Bezpieczny hosting powinien zapewniać izolację kont, kontrolę dostępu administracyjnego, aktualizacje serwera, ochronę ruchu, szyfrowane połączenia, logi i kopie możliwe do odtworzenia. Poproś dostawcę o retencję i lokalizację kopii, procedurę przywracania, czas reakcji na incydent oraz zakres wsparcia.
Aktualizacje WordPressa, konta użytkowników i test odtworzenia wymagają osobnego ustalenia z administratorem strony.
Usługi KC Mobile
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Bezpieczny hosting: zabezpieczenia, które firma powinna sprawdzić”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.
Jak rozumieć bezpieczeństwo hostingu?
Bezpieczeństwo hostingu obejmuje ochronę infrastruktury dostawcy, konfigurację konta klienta i zabezpieczenia samej aplikacji. Hostingodawca może chronić serwer przed awarią lub nieautoryzowanym dostępem do infrastruktury, ale zakres usługi nie musi obejmować każdej podatnej wtyczki, konta użytkownika ani błędnej integracji sklepu.
Przed wyborem hostingu dla sklepu internetowego ustal, kto odpowiada za kopie, odtworzenie, aktualizacje i reakcję na incydent. Hosting współdzielony, VPS i usługa zarządzana różnią się zakresem zadań dostawcy. Określenie "managed" samo w sobie nie przesądza o administracji aplikacją.
| Obszar | Odpowiedzialność hostingu | Odpowiedzialność firmy |
|---|---|---|
| System operacyjny | Aktualizacje serwera według zakresu usługi | Aktualizacje na samodzielnie zarządzanym VPS |
| Konta serwerowe | Izolacja kont i zabezpieczenia panelu | MFA i uprawnienia zespołu |
| Aplikacja WordPress | Ochrona infrastruktury i wybrane filtry | Aktualizacje rdzenia, motywów i wtyczek |
| Kopie zapasowe | Harmonogram, zakres i retencja według umowy | Dodatkowa kopia i decyzja o odtworzeniu |
| Incydenty | Reakcja w granicach usługi i SLA | Zgłoszenie oraz działania w aplikacji |
Tabela pokazuje typowy podział, który należy potwierdzić w warunkach konkretnej usługi. Firma powinna uzyskać pisemne potwierdzenie odpowiedzialności za każdy obszar.
Czytasz poradnik „Bezpieczny hosting: zabezpieczenia, które firma powinna sprawdzić”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny. Omów temat tego poradnika
Jakie zabezpieczenia konta i serwera sprawdzić?
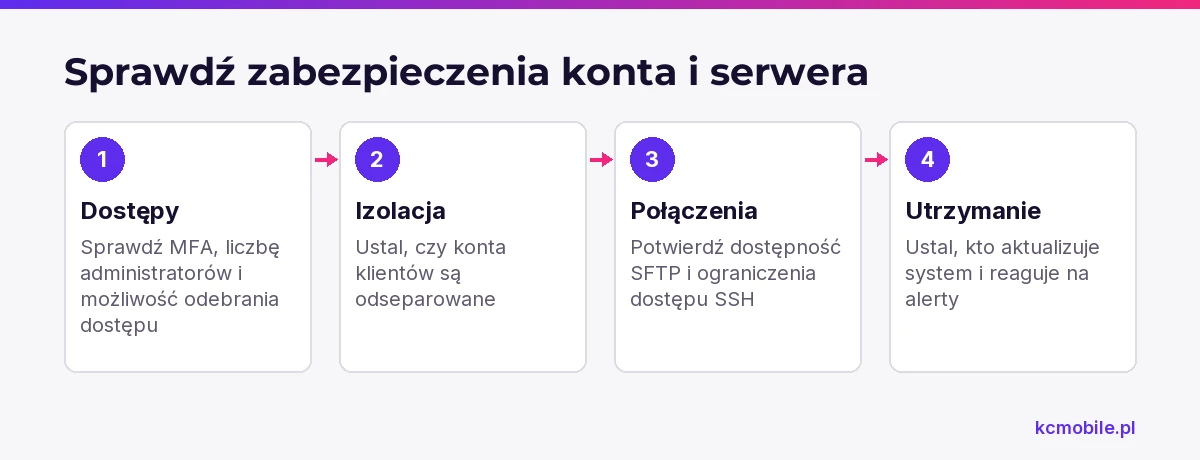
Konto hostingowe powinno obsługiwać MFA, czyli dodatkowe potwierdzenie logowania poza hasłem, oraz pozwalać ograniczyć liczbę administratorów. Sprawdź, czy panel rozdziela użytkowników, umożliwia odebranie dostępu byłemu pracownikowi i rejestruje istotne działania.
Zapytaj, czy konta klientów są odseparowane, jak dostawca ogranicza dostęp SSH i czy udostępnia SFTP zamiast nieszyfrowanego FTP. SFTP szyfruje dane przesyłane między klientem a serwerem. Dokumentacja WordPressa zaleca użycie SFTP, jeśli hosting je udostępnia; sprawdziliśmy ją w październiku 2026 w podręczniku wzmacniania zabezpieczeń WordPressa.
Dla VPS ustal, kto instaluje aktualizacje systemu, monitoruje wolne miejsce i reaguje na alerty. W hostingu zarządzanym poproś o listę czynności objętych usługą i jej wyłączeń. Przydatne dowody to polityka aktualizacji, ustawienia MFA, dokumentacja izolacji kont i procedura zgłaszania incydentu.
Jak ocenić kopie zapasowe?
Kopia jest użyteczna dopiero wtedy, gdy obejmuje potrzebne pliki i bazę danych, wskazuje punkt przywracania i przechodzi próbne odtworzenie. Dokumentacja WordPressa zaleca tworzenie kopii plików i bazy, ponieważ obie części muszą odpowiadać sobie stanem; źródło sprawdziliśmy w październiku 2026 w dokumentacji kopii zapasowych WordPressa.
Pytaj osobno o częstotliwość, retencję, lokalizację i koszt odtworzenia. Kopia przechowywana wyłącznie na serwerze produkcyjnym może nie pomóc przy awarii całej infrastruktury lub przejęciu konta. Dla sklepu ustal także, jak odzyskać zamówienia złożone po ostatnim punkcie kopii.
| Parametr kopii | Pytanie do dostawcy | Dowód do uzyskania |
|---|---|---|
| Częstotliwość | Jak często powstaje kopia plików i bazy? | Harmonogram usługi |
| Retencja | Ile wersji można przywrócić? | Okres przechowywania |
| Lokalizacja | Czy kopia jest poza serwerem produkcyjnym? | Opis odrębnej lokalizacji |
| Szyfrowanie | Czy kopia jest szyfrowana podczas transferu i przechowywania? | Opis mechanizmu i zarządzania kluczami |
| Odtwarzanie | Ile trwa przywrócenie i czy jest płatne? | Procedura i cennik usługi |
| Test | Czy można wykonać próbne odtworzenie? | Wynik testu w środowisku testowym |
Tabela ułatwia porównanie parametrów, które można potwierdzić u dostawcy. Z naszych wdrożeń wynika, że próba odtworzenia ujawnia problemy niewidoczne w statusie "backup wykonany".
Poproś o odpowiedź dla konkretnego scenariusza: "Przywracamy sklep po błędnej aktualizacji. Jaki jest punkt odtworzenia, czas przywracania i koszt?". Ustal też, czy odtworzenie nadpisze nowe zamówienia i jak zabezpieczyć dane zapisane po wykonaniu kopii.
Jak hosting chroni stronę przed atakami?
WAF filtruje żądania HTTP, a ochrona DDoS ogranicza wpływ nadmiernego ruchu na dostępność strony. DDoS to rozproszony atak, w którym wiele urządzeń wysyła ruch, aby przeciążyć serwer. WAF może odfiltrować część niepożądanych żądań, ale nie naprawia podatnego kodu ani przejętego konta; wyjaśnienie sprawdziliśmy w październiku 2026 w dokumentacji Cloudflare o ochronie DDoS.
Zapytaj, czy firewall działa przed serwerem, kto aktualizuje reguły i czy możesz sprawdzić zdarzenia zablokowane przez filtr. Dla sklepu ustal także, czy plan obejmuje filtrowanie złośliwego oprogramowania, ograniczanie prób logowania i procedurę odcięcia zainfekowanego konta. Dostawca powinien jasno określić, które funkcje są wliczone w plan, a które wymagają dodatkowej usługi.
Ochrona DDoS nie gwarantuje, że serwer pozostanie dostępny w każdej sytuacji. Znaczenie mają także zasoby hostingu, pamięć podręczna i możliwość połączenia bezpośrednio z serwerem poza filtrem. Poproś o procedurę kontaktu podczas ataku i zakres informacji po incydencie.
Jak sprawdzić certyfikaty i szyfrowanie?
HTTPS powinien działać na całej stronie, a certyfikat TLS musi obejmować właściwą domenę i być odnawiany przed wygaśnięciem. TLS szyfruje połączenie przeglądarki z serwerem; potoczna nazwa "SSL" jest nadal używana, choć współczesne połączenia korzystają z TLS.
Otwórz stronę i sprawdź, czy adres zaczyna się od HTTPS, certyfikat obejmuje domenę i przeglądarka nie zgłasza ostrzeżenia. Zapytaj dostawcę, czy odnowienie odbywa się automatycznie, kto otrzymuje alert o błędzie i jak szybko wsparcie reaguje.
Szyfrowanie połączenia nie oznacza automatycznie szyfrowania kopii ani danych przechowywanych na serwerze. Poproś osobno o informację o szyfrowaniu transferu i przechowywania kopii oraz dostępie do kluczy. Dla dostępów administracyjnych używaj szyfrowanych połączeń i osobnych danych logowania.
Jakie logi i alerty powinny być dostępne?
Logi powinny pozwolić ustalić, co wydarzyło się przed awarią lub podejrzanym logowaniem, a alert powinien wskazać zdarzenie wymagające reakcji. Zapytaj, jakie dzienniki udostępnia panel, jak długo są przechowywane i czy można je pobrać po incydencie.
| Rodzaj danych | Co pomaga ustalić | Pytanie do dostawcy |
|---|---|---|
| Log serwera WWW | Błędy odpowiedzi i żądania | Jak długo log jest dostępny? |
| Log PHP | Błędy aplikacji i skryptów | Czy można go włączyć dla domeny? |
| Log dostępu SSH | Użycie dostępu administracyjnego | Czy zawiera użytkownika i czas? |
| Alert zasobów | Zapełnienie dysku lub limit procesu | Kto otrzymuje powiadomienie? |
| Alert certyfikatu | Błąd lub termin ważności | Z jakim wyprzedzeniem wysyłany jest alert? |
Tabela wskazuje informacje potrzebne do diagnozy, a nie jeden standardowy okres przechowywania. Wymagaj podania retencji w dniach i sprawdź, czy alert trafia do osoby, która może zareagować.
Zalecamy kierować alerty na firmowy adres dostępny dla więcej niż jednej osoby. Zespół powinien wskazać osobę zgłaszającą problem, kontaktującą się z hostingiem i podejmującą decyzję o przywróceniu kopii.
Jak porównać oferty hostingu pod kątem ryzyka?
Oferty porównuj na podstawie dowodów, zakresu wsparcia i procedur, a nie liczby funkcji w reklamie. W umowie lub dokumentacji szukaj SLA, sposobu zgłaszania incydentów, lokalizacji danych i informacji o podwykonawcach.
| Kryterium | Dowód do uzyskania | Sygnał do wyjaśnienia |
|---|---|---|
| SLA | Warunki dostępności i obsługi zgłoszeń | Brak czasu reakcji |
| Kopie | Harmonogram, retencja i test odtworzenia | Brak informacji o lokalizacji |
| Incydenty | Kanał alarmowy i procedura eskalacji | Wyłącznie ogólny formularz kontaktowy |
| Podwykonawcy | Lista ról i zakres dostępu | Brak informacji o przetwarzaniu danych |
| Wsparcie | Zakres pomocy dla serwera i aplikacji | Niejasny podział zadań |
Tabela pozwala odróżnić sprawdzalną procedurę od ogólnej deklaracji. Przed porównaniem ofert sprawdź również rodzaje hostingu i ich zastosowanie oraz ryzyka taniego hostingu.
Jeśli sklep obsługuje zamówienia, hosting sklepu z ustalonym zakresem wsparcia dobieraj razem z zasadami kopii, odtworzenia i reakcji na incydent. Przed decyzją uzyskaj odpowiedzi dotyczące konkretnego planu i jego wyłączeń.
Jak zabezpieczyć WordPressa po zakupie hostingu?
WordPress wymaga aktualizacji rdzenia, motywu i wtyczek, osobnych kont użytkowników oraz kopii, którą administrator potrafi odtworzyć. Dokumentacja WordPressa opisuje wzmacnianie zabezpieczeń i role użytkowników; obie strony sprawdziliśmy w październiku 2026: poradnik zabezpieczeń oraz role i uprawnienia.
W panelu WordPressa przejdź do Użytkownicy i usuń konta osób, które nie pracują już przy stronie. Przydzielaj najniższą rolę potrzebną do wykonywania zadań, włącz MFA dla administratorów i testuj aktualizacje po wykonaniu kopii. Sprawdź też zgodność używanego motywu i wtyczek.
Lista kontroli po zakupie hostingu:
- Włącz MFA w panelu dostawcy i dla kont administratorów WordPressa.
- Usuń nieużywane konta i ogranicz role użytkowników.
- Aktualizuj rdzeń, motywy i wtyczki oraz usuwaj zbędne rozszerzenia.
- Sprawdź HTTPS, odnowienie certyfikatu i szyfrowany dostęp SFTP.
- Wykonaj próbne odtworzenie plików i bazy w środowisku testowym.
- Zapisz kontakt awaryjny i procedurę zgłoszenia incydentu.
Perspektywa KC Mobile: w utrzymaniu WordPressa rozdzielenie uprawnień i test odtworzenia są równie praktyczne jak ochrona serwera. Firma powinna wskazać osobę odpowiedzialną za aktualizację, test oraz zgłoszenie incydentu.
Więcej poradników w tym temacie
Wspomniane narzędzia
Najczęściej zadawane pytania
Czy kopia zapasowa hostingu wystarczy do ochrony sklepu?
Czy certyfikat SSL oznacza, że hosting jest bezpieczny?
Czy hosting chroni WordPressa przed włamaniem?
O co zapytać hostingodawcę przed zakupem serwera?
Jak sprawdzić, czy hosting ma kopię poza serwerem produkcyjnym?

Krzysztof Czapnik
Founder & Technical Lead, KC Mobile
Projektuję i rozwijam strony WordPress, sklepy WooCommerce oraz aplikacje internetowe. Łączę projektowanie z programowaniem, integracjami i technicznym SEO. Projekty KC Mobile prowadzę osobiście.
Potrzebujesz pomocy z tym tematem? Napisz - odpowiem osobiście w 24h.
Potrzebujesz pomocy w tym temacie?
Czytasz poradnik „Bezpieczny hosting: zabezpieczenia, które firma powinna sprawdzić”. Napisz, co chcesz zrobić i na jakim etapie jesteś. Ustalimy, czy możemy pomóc i jaki zakres prac będzie potrzebny.